🔖 Sahiplik Yönetimi
SecTrail Certificate Manager, sunucu veya sertifika özniteliklerine göre sertifikalara otomatik olarak sahiplik atama imkanı sunar. Bu sayede alarmlar ve bildirimler doğru ekiplere ve kişilere yönlendirilir.
Genel Bakış
Sahiplik yönetimi sistemi ile:
- Sunucu IP adresleri veya sertifika özniteliklerine göre sahiplik atayabilirsiniz
- Keşif listelerini sahiplik bilgileri ile otomatik güncelleyebilirsiniz
- Alarmları ilgili ekiplere yönlendirebilirsiniz
- Harici envanter sistemleriyle API aracılığıyla entegre olabilirsiniz
- Regex kuralları kullanarak sahiplik kuralları tanımlayabilirsiniz
Sahiplik Bileşenleri
Sahiplik Grupları
Sahiplik Grupları, sertifikalardan sorumlu ekipleri veya kişileri tanımlar. Her grup şunlardan oluşur:
- Grup Adı: Grup için benzersiz bir tanımlayıcı
- E-posta Adresleri: Bildirimleri alacak bir veya daha fazla e-posta adresi
- Amaç (Purpose): Grubun sertifika sahibi (Owner), onaylayıcı (Approver) veya her ikisi olarak kullanılacağı
- Bağlı LDAP Grupları: Üyelerinin e-posta adresleri gruba otomatik eklenen LDAP/AD grupları

Sahiplik Grubu Oluşturma
- Ownership Groups bölümüne gidin
- Create Group butonuna tıklayın
- Aşağıdaki bilgileri girin:
- Group Name (zorunlu): Sahiplik grubu için benzersiz bir ad
- E-mail Address: Gruba ait e-posta adresleri. Add More butonu ile birden fazla adres eklenebilir. En az bir LDAP grubu bağlıysa bu alan opsiyoneldir; bağlı grup yoksa en az bir adres girilmelidir.
- Purpose: Grubun ne amaçla kullanılacağı. Bir grup her iki amaca da sahip olabilir.
- Owner: Grup, sertifika sahibi olarak atanabilir. Ownership Profiles ekranındaki grup seçiminde listelenir; grubun e-posta adresleri sertifika sahibi e-postası olarak kullanılır ve süre sonu alarmlarını alır.
- Approver: Grup, onaylayıcı veya e-posta alıcısı olarak seçilebilir (bkz. Approver Gruplarının Kullanıldığı Ekranlar).
- Linked LDAP groups: Üyeleri bu grubun e-posta listesine eklenecek LDAP grupları. Listede, Remote Authentication Policy ekranındaki Group tipindeki politikalar Policy Name değerleriyle (ad yoksa DN ile) görünür. Birden fazla grup seçilebilir.
- Grubu oluşturmak için Submit butonuna tıklayın
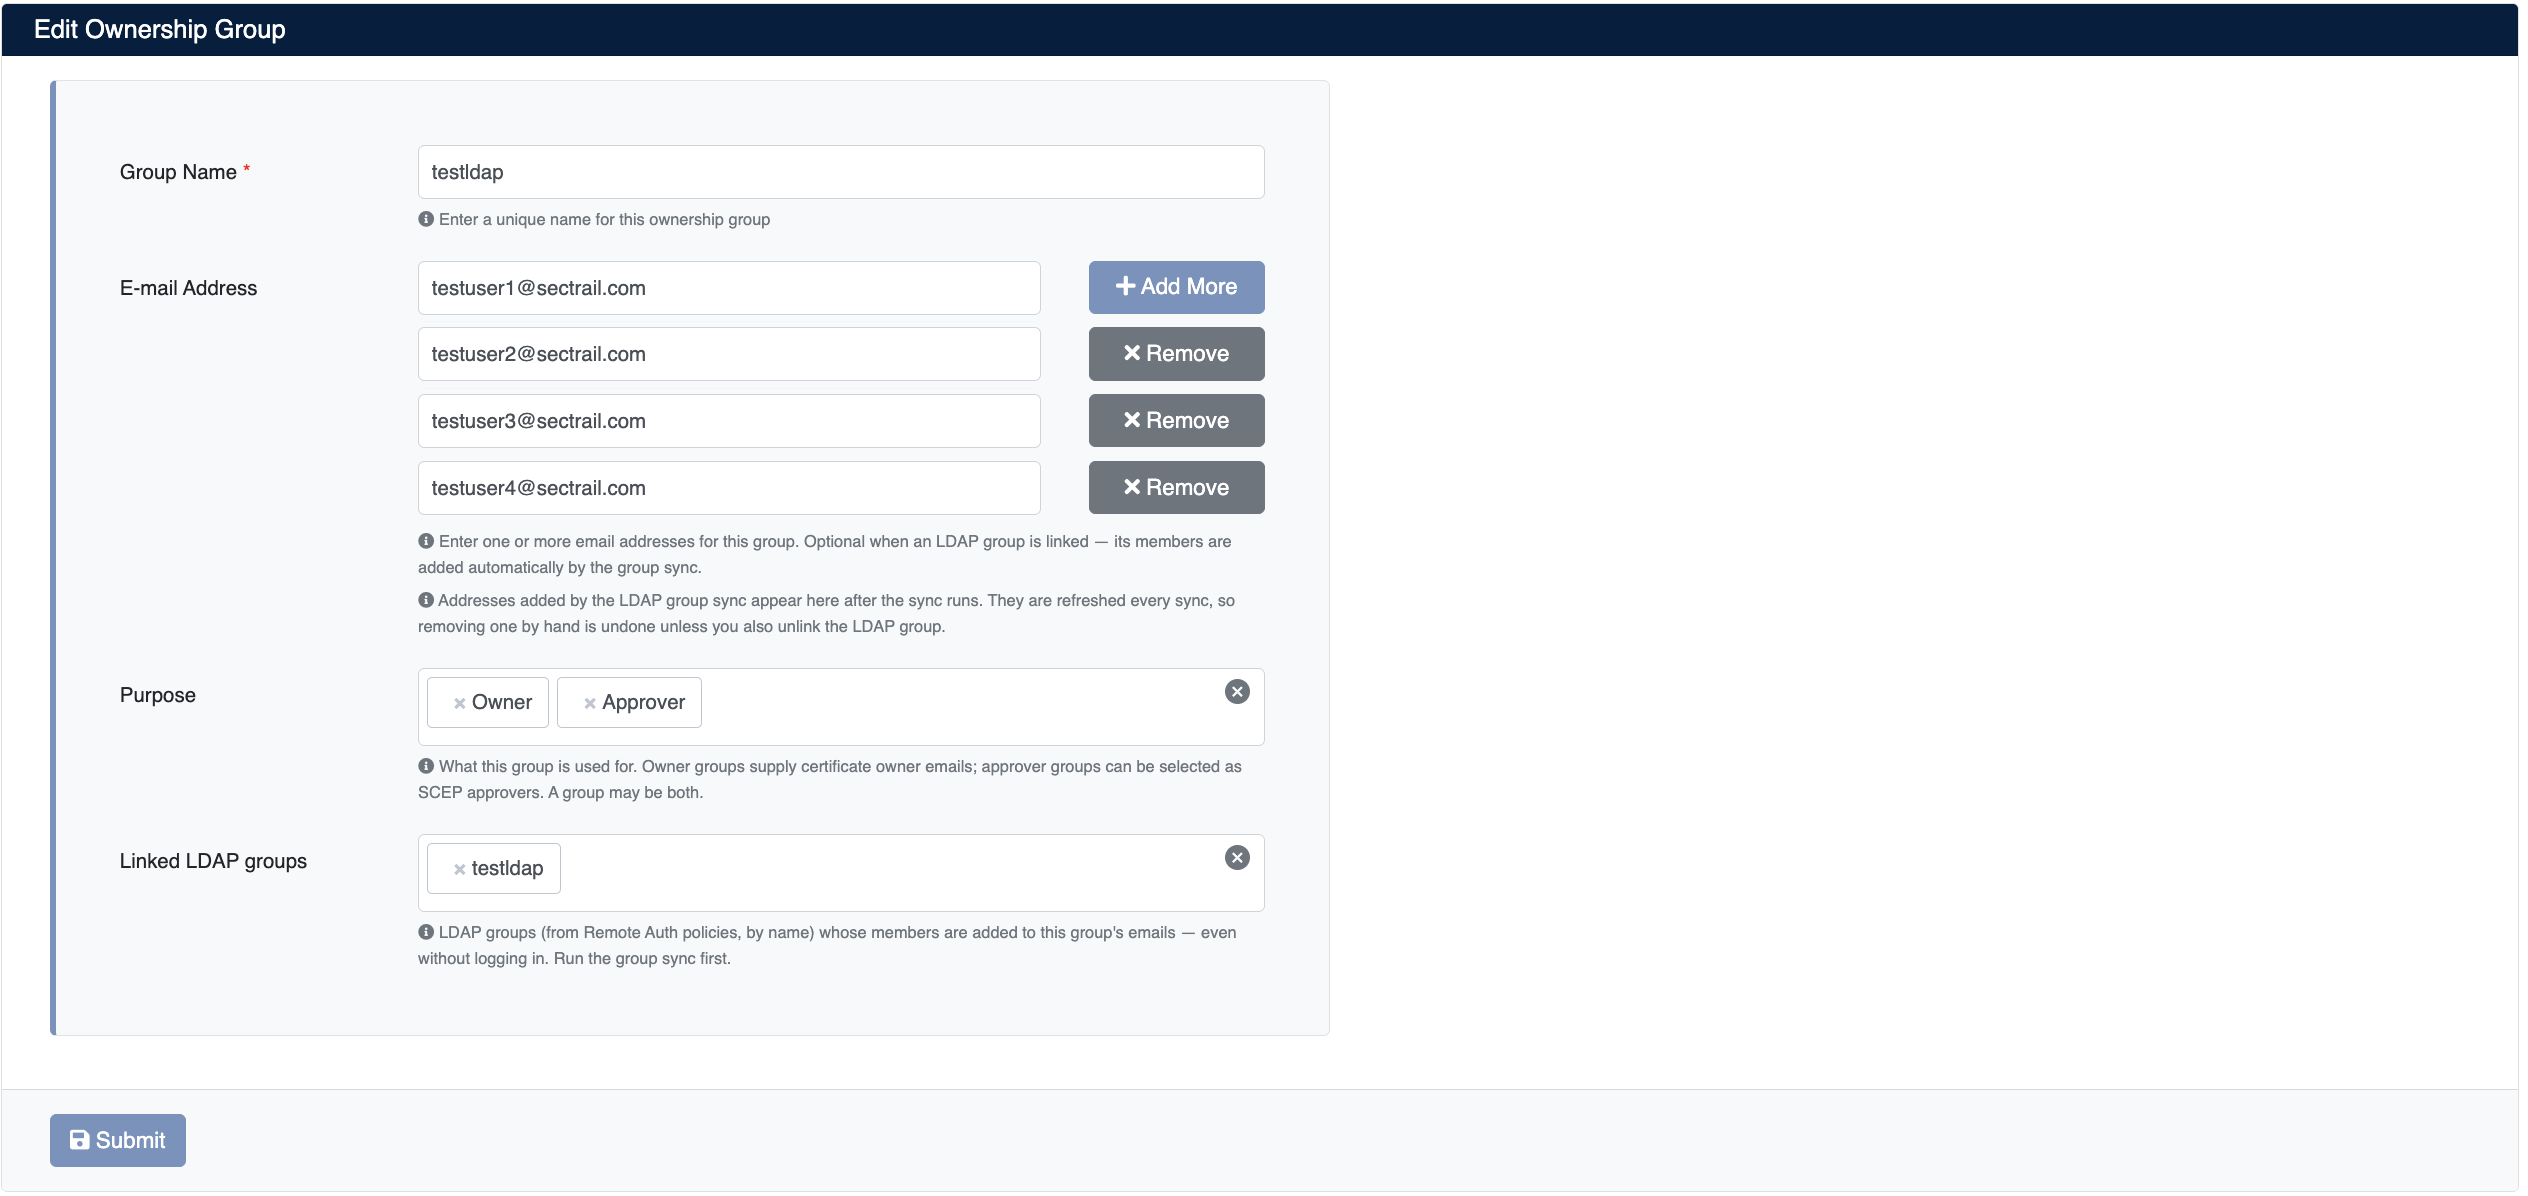
LDAP Grubu Bağlama
Sahiplik grupları, LDAP/AD grup politikalarına bağlanabilir. Bağlı LDAP grubunun üyelerinin e-posta adresleri, LDAP grup üyesi senkronizasyonu ile sahiplik grubunun e-posta listesine otomatik eklenir. Böylece sertifika sahipleri ve onaylayıcılar, e-posta adreslerini tek tek girmeden Active Directory grup üyeliğinden yönetilebilir.
Linked LDAP groups listesi boşsa, önce Users → LDAP → Policy ekranında Group tipinde bir politika oluşturun. Grup bağlandıktan sonra üyelerin e-posta listesinde görünmesi için Sync group members now butonuyla senkronizasyonu çalıştırın.
E-posta listesinin güncellenmesi:
- LDAP'tan gelen adresler, senkronizasyon çalıştıktan sonra E-mail Address listesinde görünür ve her senkronizasyonda yenilenir.
- Elle girilen adresler senkronizasyondan etkilenmez.
- Gruptan ayrılan bir üyenin adresi bir sonraki senkronizasyonda listeden kaldırılır. Aynı adres elle de girilmişse listede kalır.
- LDAP'tan gelen bir adresi elle silmek kalıcı değildir; bir sonraki senkronizasyonda geri eklenir. Adresin gelmesini istemiyorsanız kullanıcıyı dizindeki gruptan çıkarın veya LDAP grubunun bağlantısını kaldırın.
- E-posta gönderilirken alıcılar her seferinde grubun güncel listesinden (elle girilen adresler + bağlı LDAP grup üyeleri) çözümlenir.
Approver Gruplarının Kullanıldığı Ekranlar
Purpose alanında Approver seçili gruplar aşağıdaki alanlarda seçilebilir:
| Ekran | Alan |
|---|---|
| SCEP Profili | Approver groups: Bu profilden gelen kayıt (enrollment) taleplerini onaylayacak gruplar |
| CMP Profili | Approver groups: Onay talebinin gönderileceği gruplar |
| Template | Renewal Approver Groups: Yenileme onayı e-postasının gönderileceği gruplar |
| Workflow | Renewal Approver Groups, Deployment Approver Groups: Yenileme ve dağıtım onayı e-postalarının gönderileceği gruplar |
| Workflow | Notification Groups, Recipient Groups: Bildirim ve sertifika teslim e-postalarının gönderileceği gruplar |
Purpose alanı boş bırakılmış (örneğin önceki sürümlerde oluşturulmuş) gruplar, geriye dönük uyumluluk için Ownership Profiles ekranında listelenmeye devam eder. Ancak onaylayıcı listelerinde görünmeleri için Approver amacının açıkça seçilmesi gerekir.
Sahiplik Profilleri
Sahiplik Profilleri, hangi sertifika veya sunucuların hangi sahiplik grubuna ait olacağını belirleyen kuralları tanımlar. Aşağıdaki kriterlere göre profiller oluşturabilirsiniz:
- Ağ tabanlı keşif (IP adresleri)
- Sertifika öznitelikleri (subject, issuer, SAN, vb.)

Sahiplik Profili Oluşturma
-
Ownership Profiles bölümüne gidin
-
Create butonuna tıklayın
-
Aşağıdaki alanları yapılandırın:
Temel Bilgiler:
- Name: Profil için açıklayıcı bir isim
- Discover Type: Network veya DataPower seçeneklerinden birini seçin
- Rule Type: Eşleştirme yöntemini seçin (Regex, Service)
- Type: Eşleştirilecek özniteliği seçin (Subject, IP Address)
- Condition: Eşleştirme koşulunu seçin (contains, equals)
- Regex: Eşleştirilecek regex desenini girin. "Add More" ile birden fazla desen ekleyebilirsiniz
- Sertifikalar için örnek:
CN=example.com.tr,OU=Security... - IP adresleri için örnek:
192.168.1..*
- Sertifikalar için örnek:
Grup Ataması:
- Ownership Groups: Kural eşleştiğinde atanacak sahiplik grubunu seçin
Sertifika E-posta Kullanımı:
- Utilize the email address found in the certificate:
- Enable: Sertifikada bulunan e-posta adreslerini kullan
- Disable: Sadece sahiplik grubu e-postalarını kullan
Öncelik:
- Bu kural için öncelik seviyesini belirleyin (1 = en yüksek öncelik)
- Birden fazla kural eşleştiğinde, en yüksek önceliğe sahip kural uygulanır
-
Profili oluşturmak için Submit butonuna tıklayın

Sahiplik Servis Profilleri
Organizasyonunuzun kendi içinde bir envanter sistemi varsa ve sahiplik bilgilerini bu sistemde tutuyorsanız, SecTrail CM'yi kendi API'niz ile entegre edebilirsiniz. Bu entegrasyon ile:
- SecTrail CM, keşfedilen sertifikalar için sahiplik bilgilerini otomatik olarak sorgulamak üzere sizin sağladığınız API'yi çağırır
- Teknik ekibiniz, kendi envanter sisteminizde bir API endpoint hazırlar
- API üzerinden sahiplik bilgileri SecTrail CM ile senkronize edilir
- Manuel sahiplik ataması yapmaya gerek kalmaz

Sahiplik Servis Profili Oluşturma
- Ownership Service Profiles bölümüne gidin
- Create butonuna tıklayın
- Aşağıdaki entegrasyon bilgilerini girin:
- Name: Servis profili için açıklayıcı bir isim (örn: "CMDB API", "Envanter Sistemi")
- URL: Kendi envanter sisteminizin API endpoint adresi (örn:
https://cmdb.sirketiniz.com/api/ownership) - Username: API için kimlik doğrulama kullanıcı adı (credential bilgisi)
- Password: API için kimlik doğrulama parolası (credential bilgisi)
- Servis profilini oluşturmak için Submit butonuna tıklayın
Teknik ekibinizle iletişime geçerek, kendi envanter sisteminizde SecTrail CM'nin sorgulama yapabileceği bir API endpoint hazırlatmanız gerekmektedir. API, sertifika bilgilerini alıp ilgili sahiplik grubunu döndürmelidir.
Keşif Ayarları
Sahiplik bilgilerinin envanterdeki sertifikalara yansıtılabilmesi için Ownership → Discovery Settings bölümünden keşif zamanlaması yapılandırılmalıdır. Bu sayede SecTrail CM, belirlenen periyotta sahiplik profillerini sertifikalarla otomatik olarak eşleştirir ve envanter güncel tutulur.

- Type: Keşif tipini belirtir (örn.
Network) - Working Period: Sahiplik eşleştirmesinin çalışacağı periyot (örn.
Every week on Friday at 12:00)