Uygulama Özellikleri
Bu sayfa, SecTrail Authenticator uygulamasının günlük kullanımdaki tüm özelliklerini açıklar.
Arayüz Yapısı
Uygulamanın ana ekranı kayıtlı hesapları ve ürettikleri kodları gösterir.
| Konum | Öğe | İşlev |
|---|---|---|
| Sol üst | ⚙️ İkon | Ayarlar menüsünü açar |
| Sağ üst | 📷 İkon | QR kod tarayıcıyı açar |
| Orta | Hesap kartları | Hesaplar ve 6 haneli kodlar |
Ayarlar Menüsü
Sol üstteki ⚙️ ikonuna dokunulduğunda açılan menüde beş bölüm bulunur:
| Menü | İşlev |
|---|---|
| Accounts | Hesapları listeleme, sıralama, düzenleme ve silme |
| Security | PIN ve biyometrik kilit ayarları |
| How to Use It | Tanıtım ekranları ve manuel hesap ekleme |
| Backup | Google Drive yedekleme ve geri yükleme |
| Notification History | Gelen kimlik doğrulama isteklerinin geçmişi |
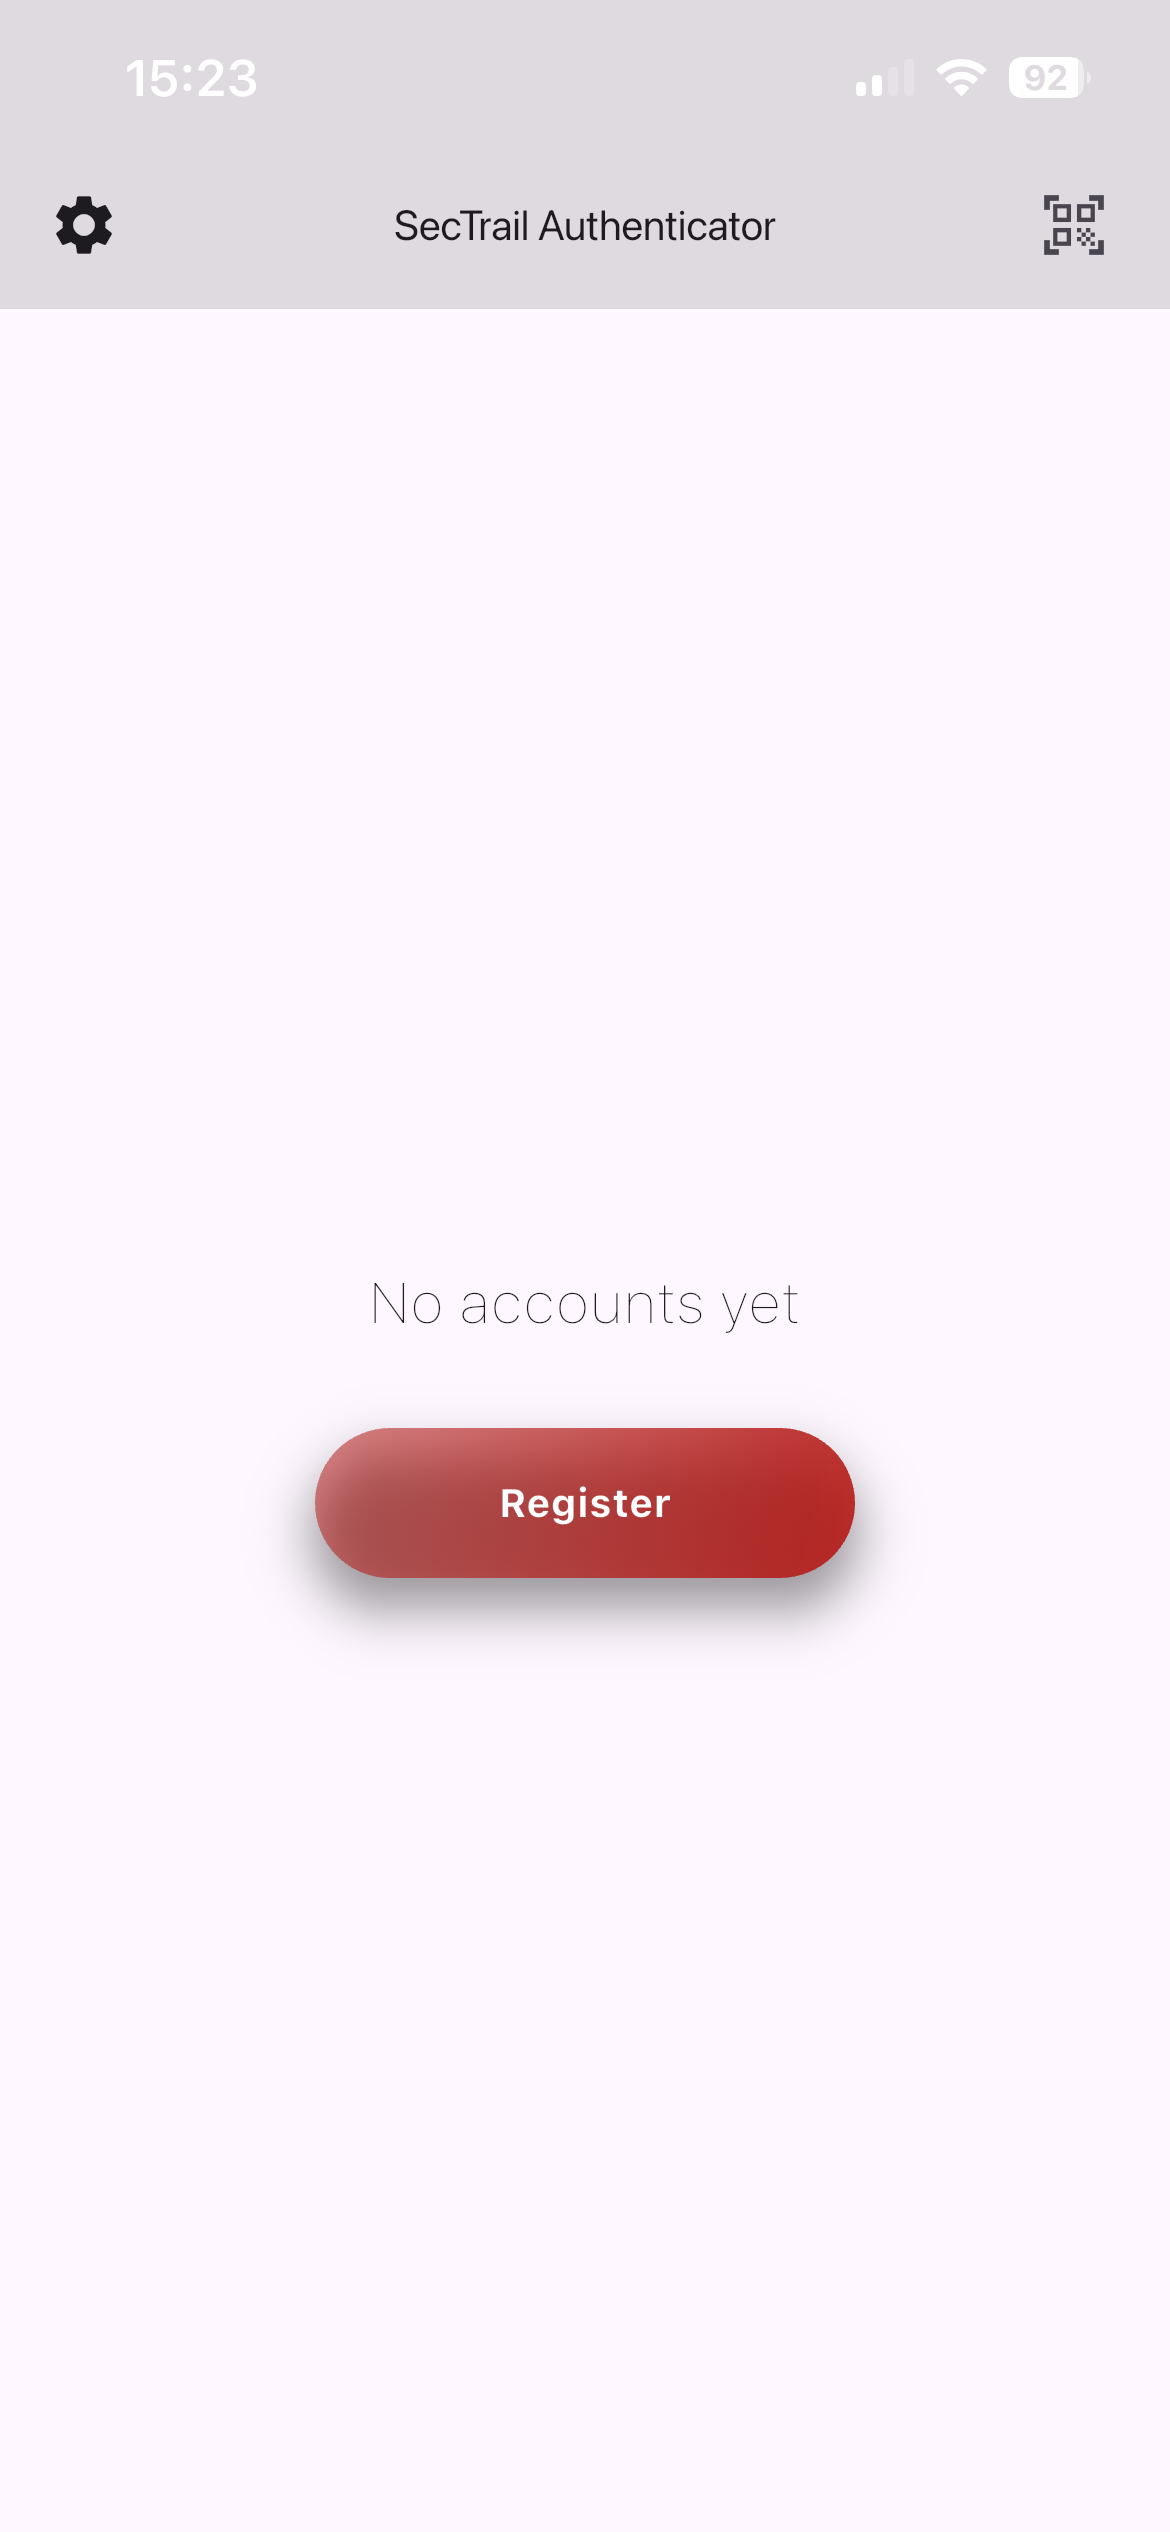
Ana ekran — hesaplar ve üretilen kodlar
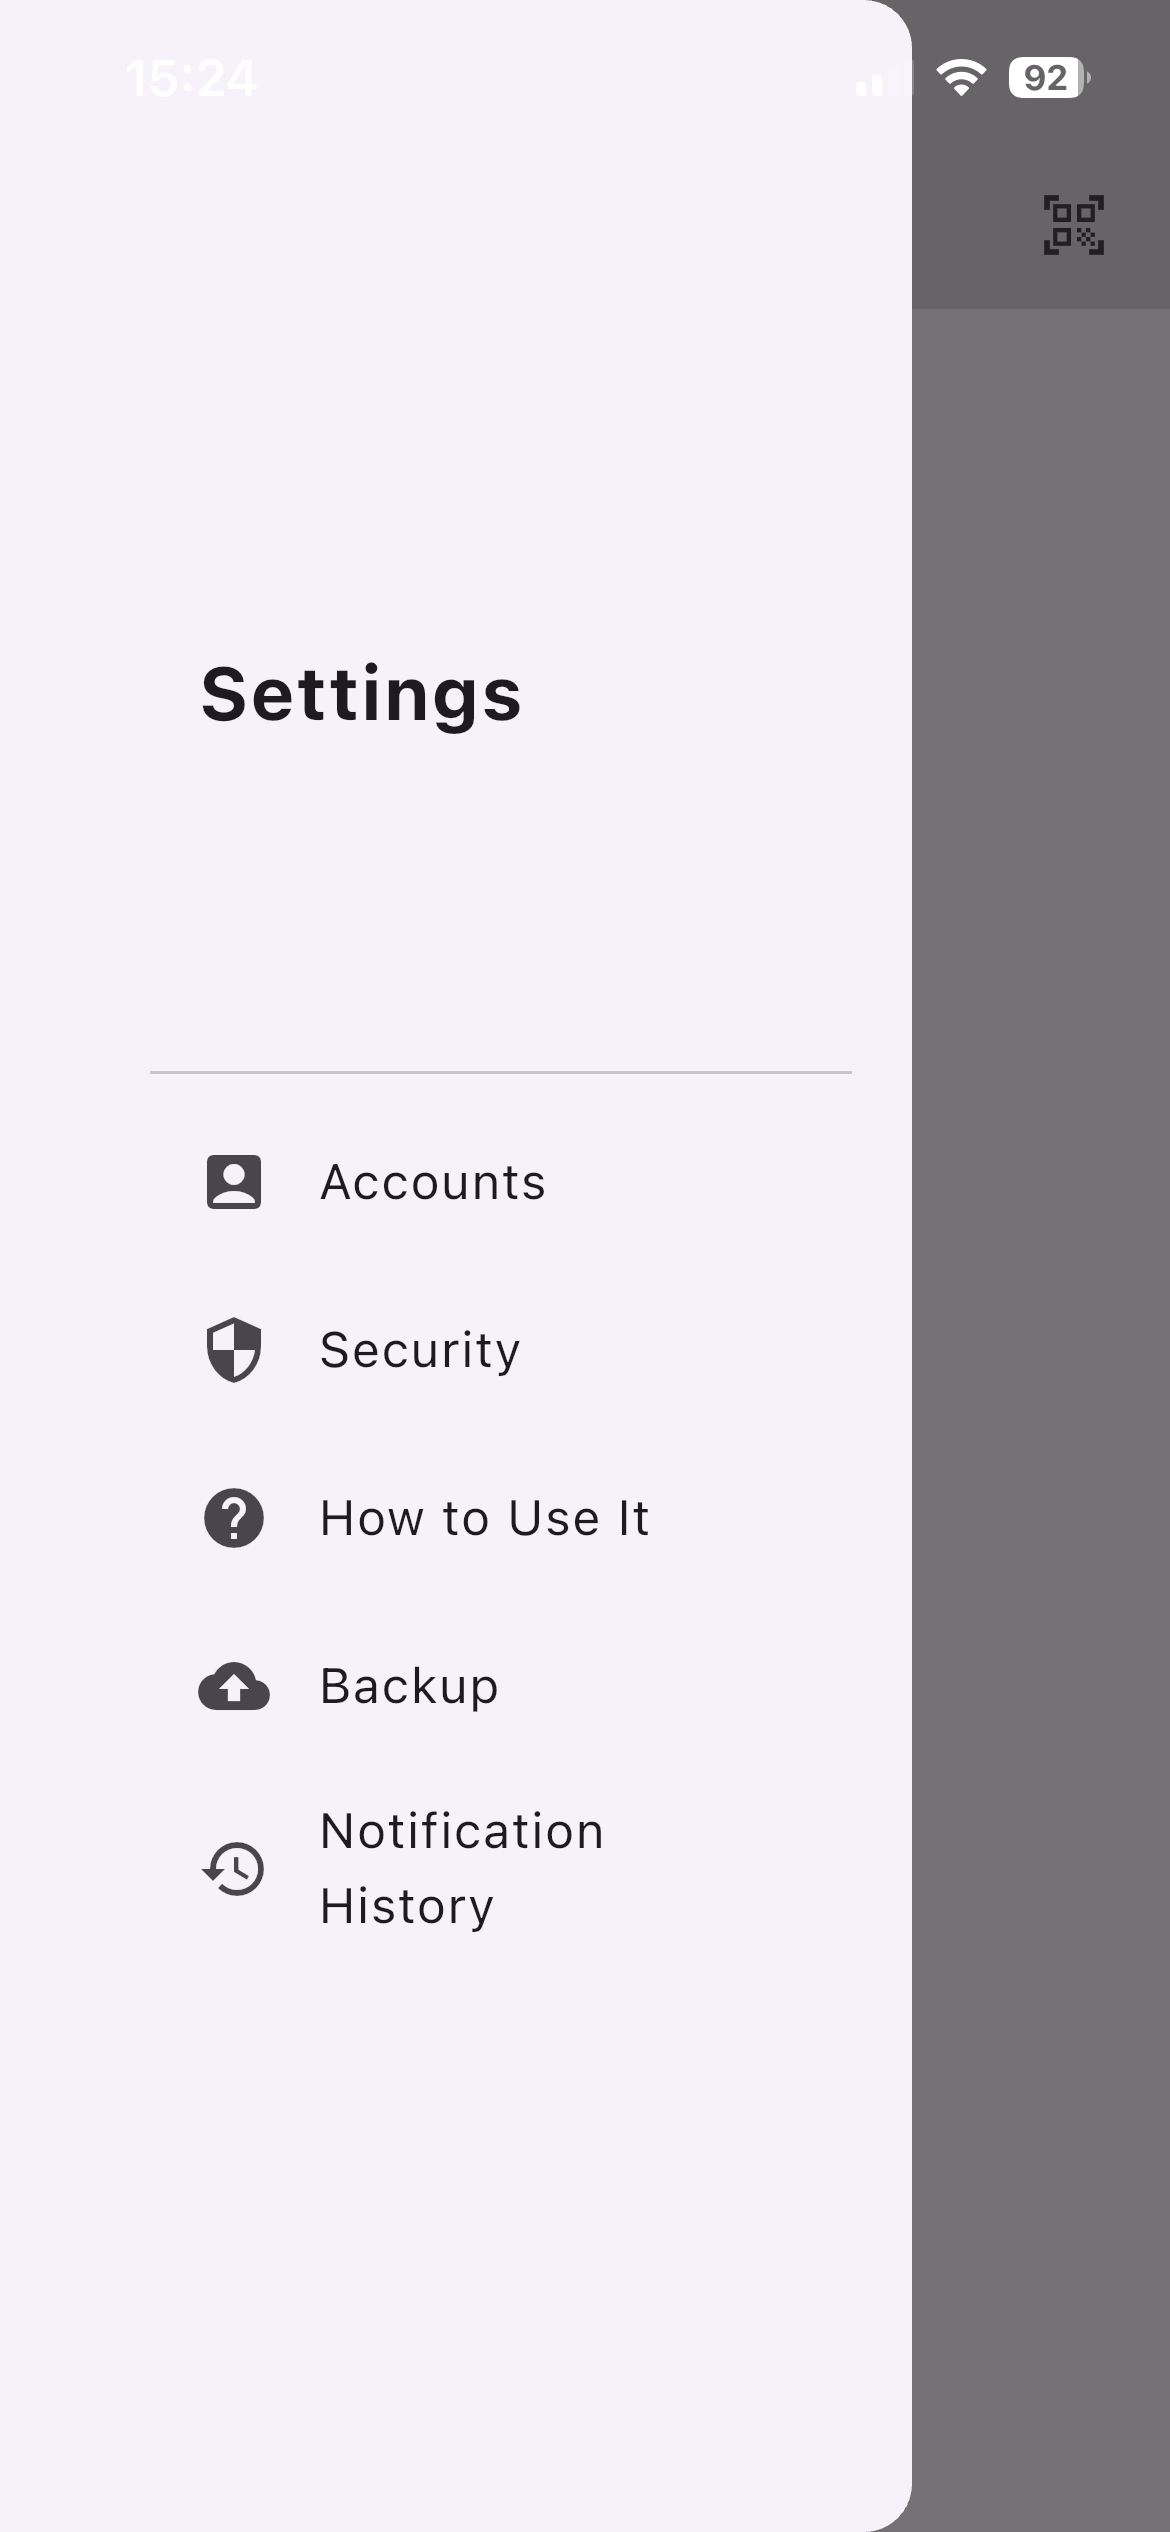
Sol üstteki ⚙️ ikonu ile açılan ayarlar menüsü
Soft OTP (Tek Kullanımlık Kod)
Ana ekranda her hesap için 6 haneli bir kod üretilir.
Nasıl Çalışır?
- Her 30 saniyede bir yenilenir
- Kalan süre, kodun yanındaki sayaç ile gösterilir
- Üretim tamamen cihaz üzerinde yapılır — internet gerekmez
Kullanım
- Giriş yapılan uygulamada OTP kodu istendiğinde SecTrail Authenticator'ı açın
- İlgili hesabın kodunu okuyun/kopyalayın
- Kodu ilgili alana girin/yapıştırın
Soft OTP zamana dayalı olduğu için cihaz saatinin doğru olması kritiktir. Kodlar sürekli reddediliyorsa ilk kontrol edilecek şey cihaz saatidir.
Ayrıntılar: Sorun Giderme
Anlık Bildirim ile Onay
Kullanıcı bir uygulamaya giriş yaptığında, cihaza bildirim gönderilir.
Bildirim İçeriği
Bildirimde giriş isteğinin detayları gösterilir:
- Kullanıcı adı — hangi hesap için istek geldiği
- Cihaz — girişin yapıldığı cihaz bilgisi
- IP adresi — girişin geldiği adres
Onaylama ve Reddetme
Bildirim üzerinde iki eylem bulunur:
- Onayla (Approve) — giriş isteğini kabul eder, kimlik doğrulama tamamlanır
- Reddet (Reject) — giriş isteğini reddeder, kimlik doğrulama başarısız olur
Siz giriş yapmadığınız hâlde bildirim geldiyse, bu birinin şifrenizi ele geçirdiği anlamına gelir. Bildirimi reddedin ve derhal şifrenizi değiştirerek BT ekibinize haber verin.
Zaman Aşımı
Her kimlik doğrulama isteğinin sınırlı bir geçerlilik süresi vardır. Süre dolduğunda:
- Bildirim otomatik olarak cihazdan kaldırılır
- İstek, geçmişte zaman aşımı olarak kaydedilir
- Kullanıcının giriş işlemini yeniden başlatması gerekir
Uygulama kapalıyken gelen ve hâlâ geçerli olan bir istek varsa kullanıcıya gösterilir. Süresi geçmiş istekler ise geçmişe zaman aşımı olarak yazılır.
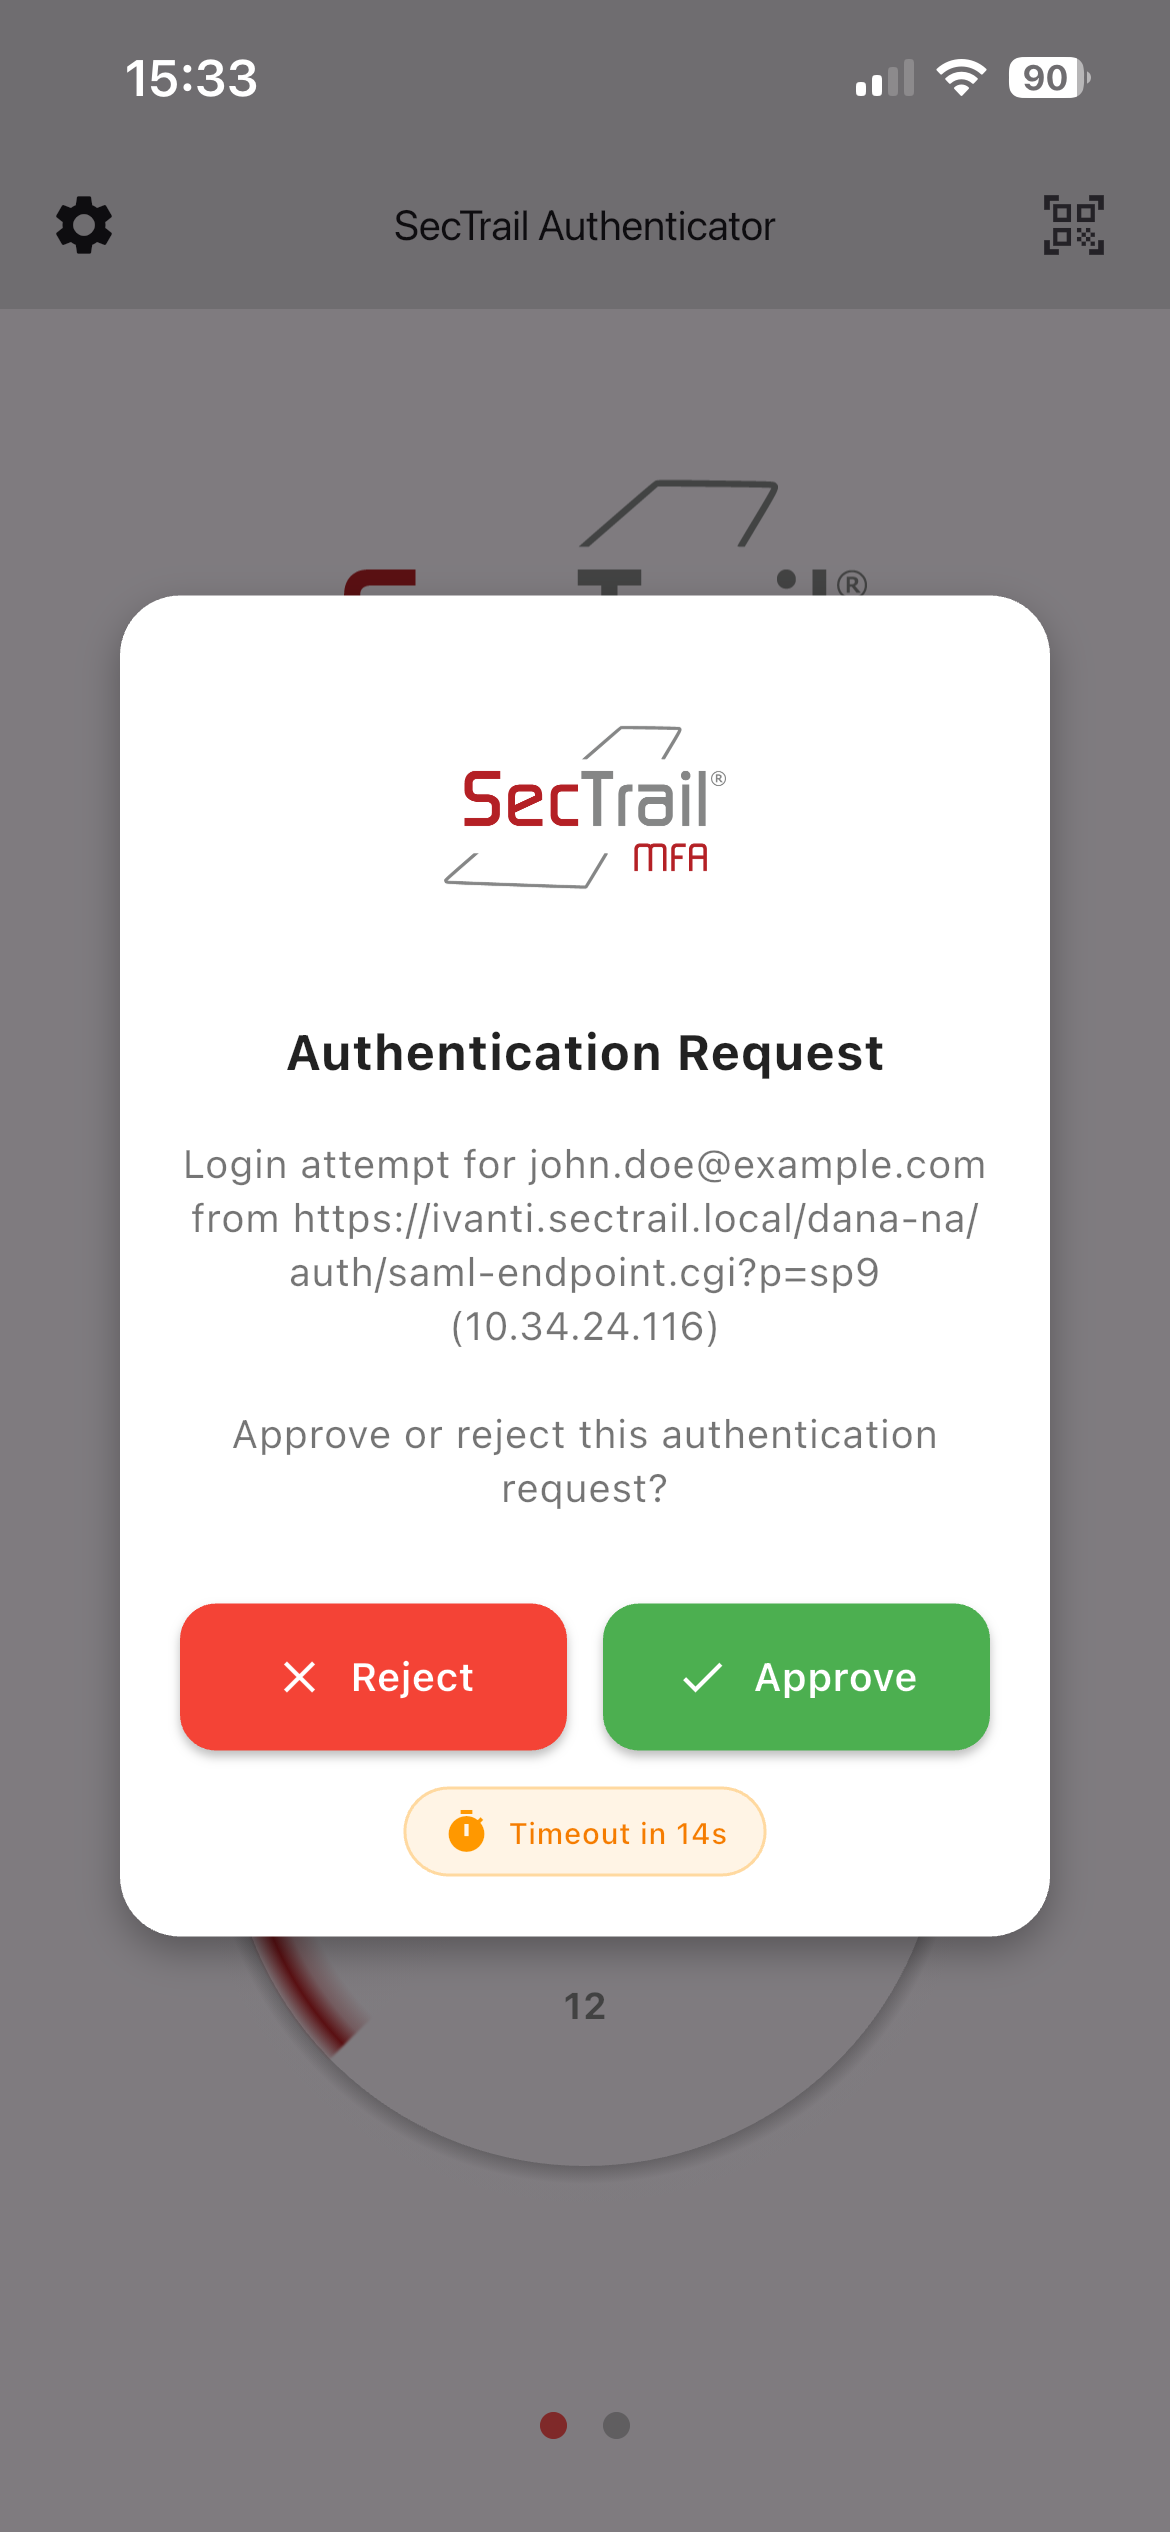
Gelen giriş isteği — onaylama ve reddetme ekranı
Sayı Eşleştirme (Number Matching)
Bu özellik SecTrail MFA v2.1 ve üzeri sunucu sürümlerini gerektirir.
Number matching, anlık bildirimin daha güvenli bir çeşididir. Kullanıcının tek dokunuşla onaylaması yerine, giriş ekranında gösterilen sayıyı uygulamaya girmesi istenir.
Neden Kullanılır?
Standart anlık bildirimde saldırgan, şifreyi ele geçirdikten sonra kullanıcıya arka arkaya onlarca bildirim gönderebilir. Kullanıcı bıkkınlıkla veya yanlışlıkla birini onaylarsa saldırgan içeri girer. Bu saldırıya MFA fatigue (MFA yorgunluğu) denir.
Number matching bu saldırıyı etkisiz kılar: saldırgan giriş ekranını görmediği için doğru sayıyı bilemez. Kullanıcı bilmediği bir sayıyı giremeyeceğinden, kazara onaylama ihtimali ortadan kalkar.
Kullanıcı Deneyimi
Number matching etkinken bildirime dokunulduğunda, onay/red butonları yerine sayı giriş ekranı açılır:
- Giriş yapılan ekranda (tarayıcı, uygulama) bir sayı görüntülenir
- Mobil uygulamada "Enter the number shown on your sign-in screen" mesajı ve bir giriş alanı çıkar
- Kullanıcı ekranda gördüğü sayıyı girer
Yes, approvebutonu ile onaylar
Giriş alanı yalnızca rakam kabul eder ve 2–6 haneli sayılarla çalışır.
Reddetme
Sayıyı girmeden No, reject butonuyla istek reddedilebilir. Tanımadığınız bir giriş isteği geldiğinde yapılması gereken budur.
Giriş ekranını görmüyorsanız, o isteği siz başlatmamışsınızdır. Sayıyı tahmin etmeye çalışmak yerine No, reject ile reddedin ve BT ekibinize haber verin.
Yanlış Sayı Girilirse
Yanlış sayı girilen istek onaylanmaz ve reddedilmiş sayılır. Giriş işleminin baştan başlatılması gerekir.
Zaman Aşımı
Standart anlık bildirimde olduğu gibi, number matching isteklerinin de sınırlı bir geçerlilik süresi vardır. Süre dolduğunda istek zaman aşımına uğrar ve geçmişe öyle kaydedilir.
Bildirim Geçmişinde Görünümü
Number matching istekleri, bildirim geçmişinde Number Entry etiketiyle görünür. Standart anlık bildirim istekleri ise Push Notification etiketi taşır. Böylece hangi girişin hangi yöntemle doğrulandığı sonradan izlenebilir.
Number matching'in devreye girip girmeyeceği sunucu tarafındaki yapılandırmaya bağlıdır. Kullanıcı uygulamadan bu seçimi yapamaz — bildirim geldiğinde hangi ekranın açılacağı sunucudan gelen isteğe göre otomatik belirlenir.
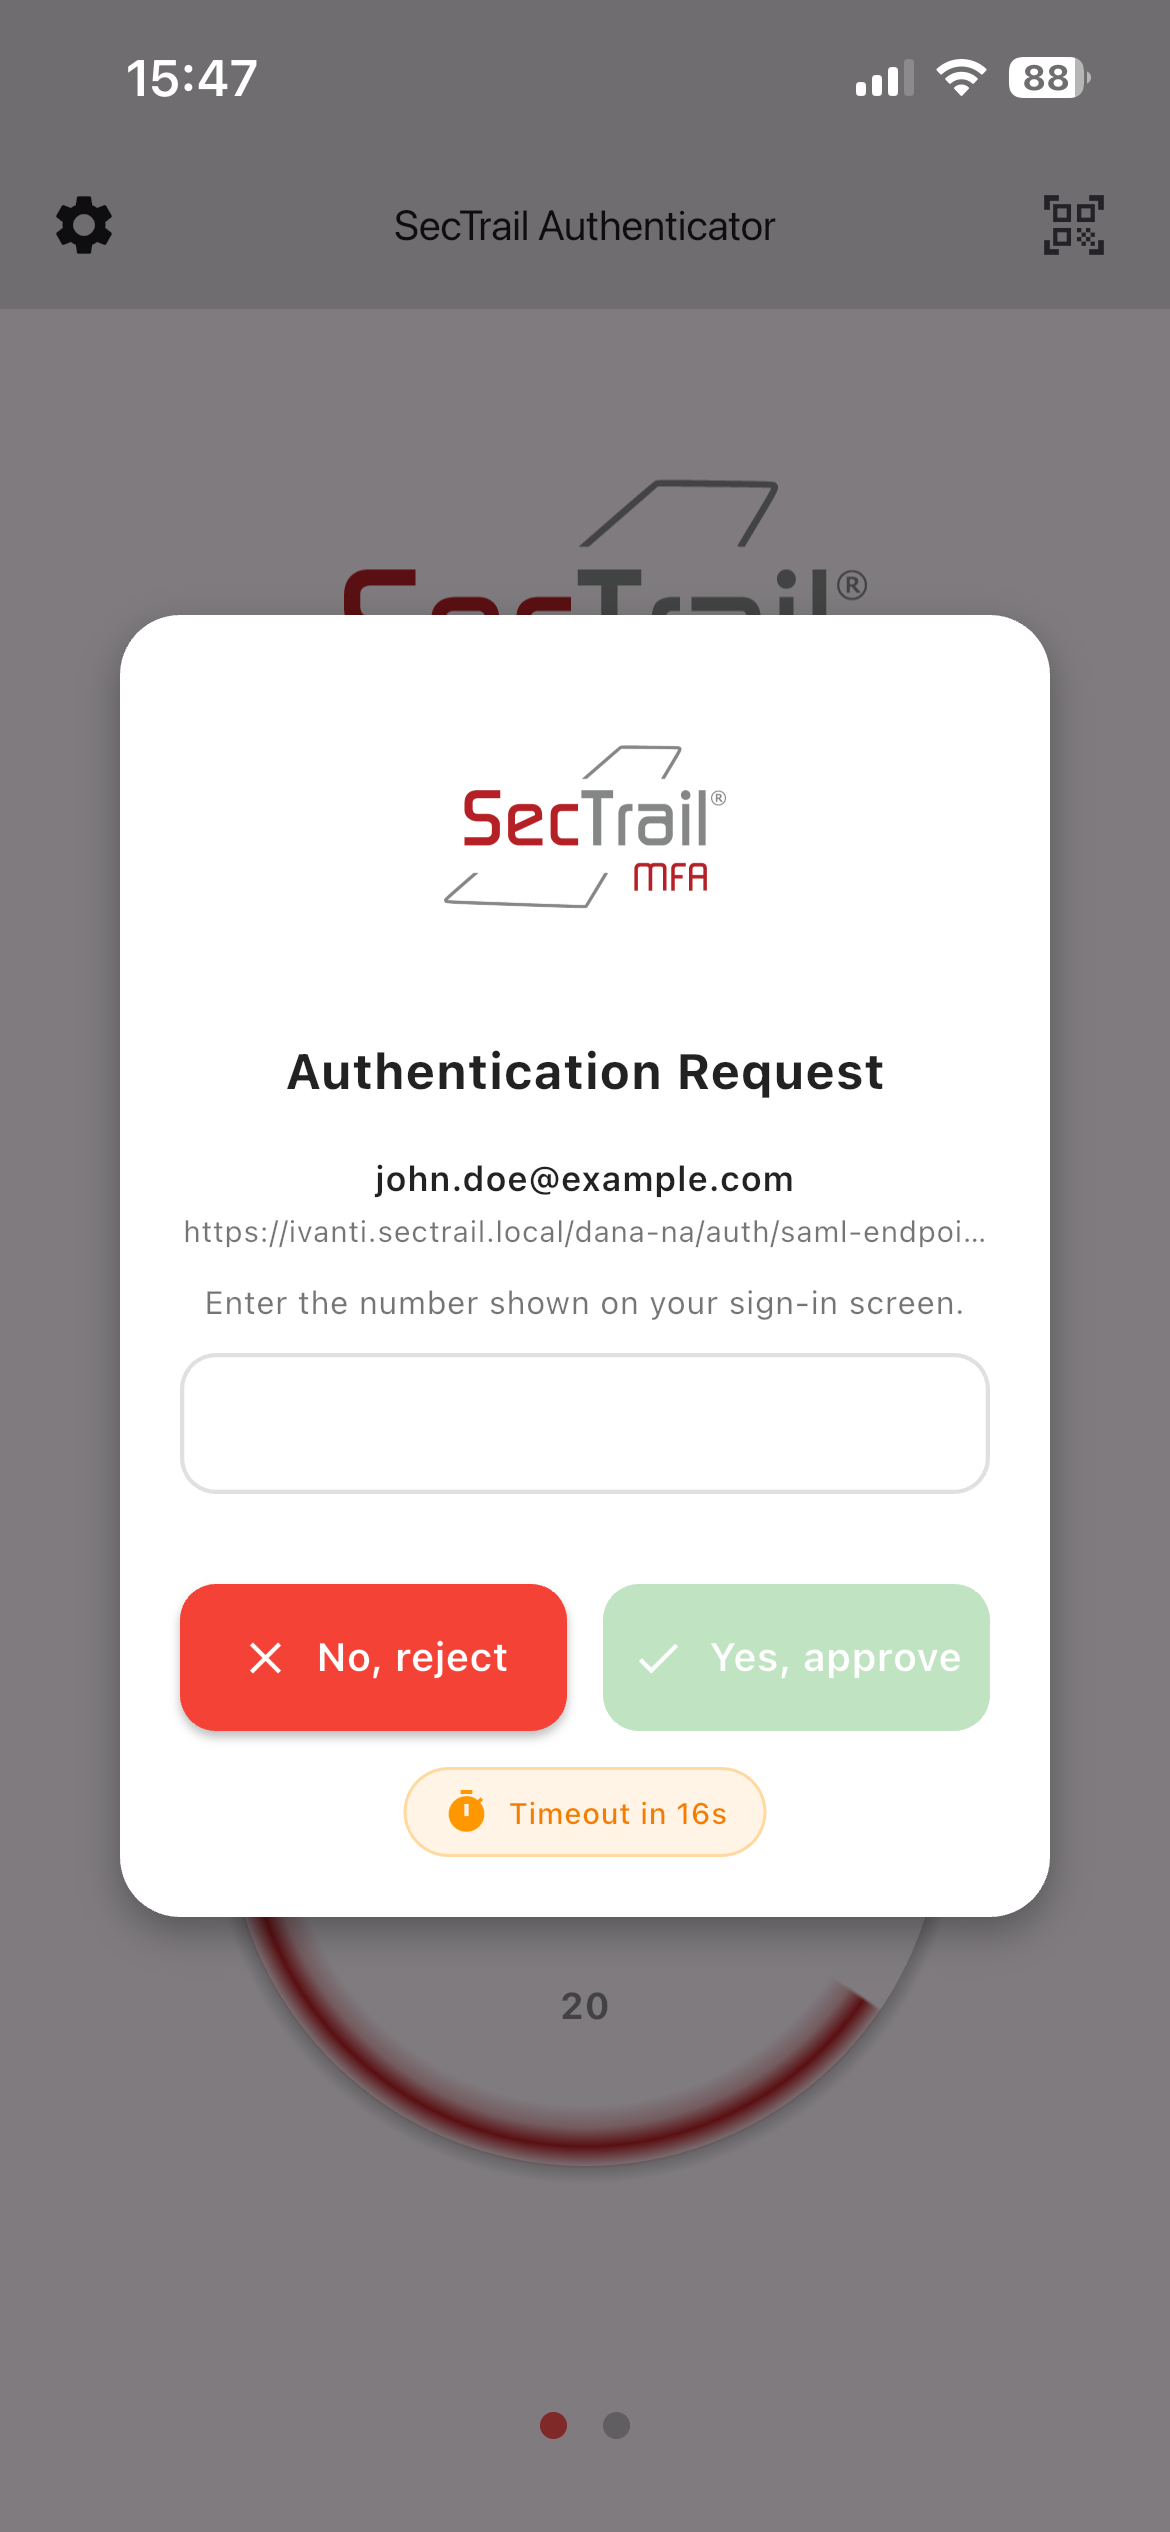
Mobil uygulamadaki sayı giriş ekranı
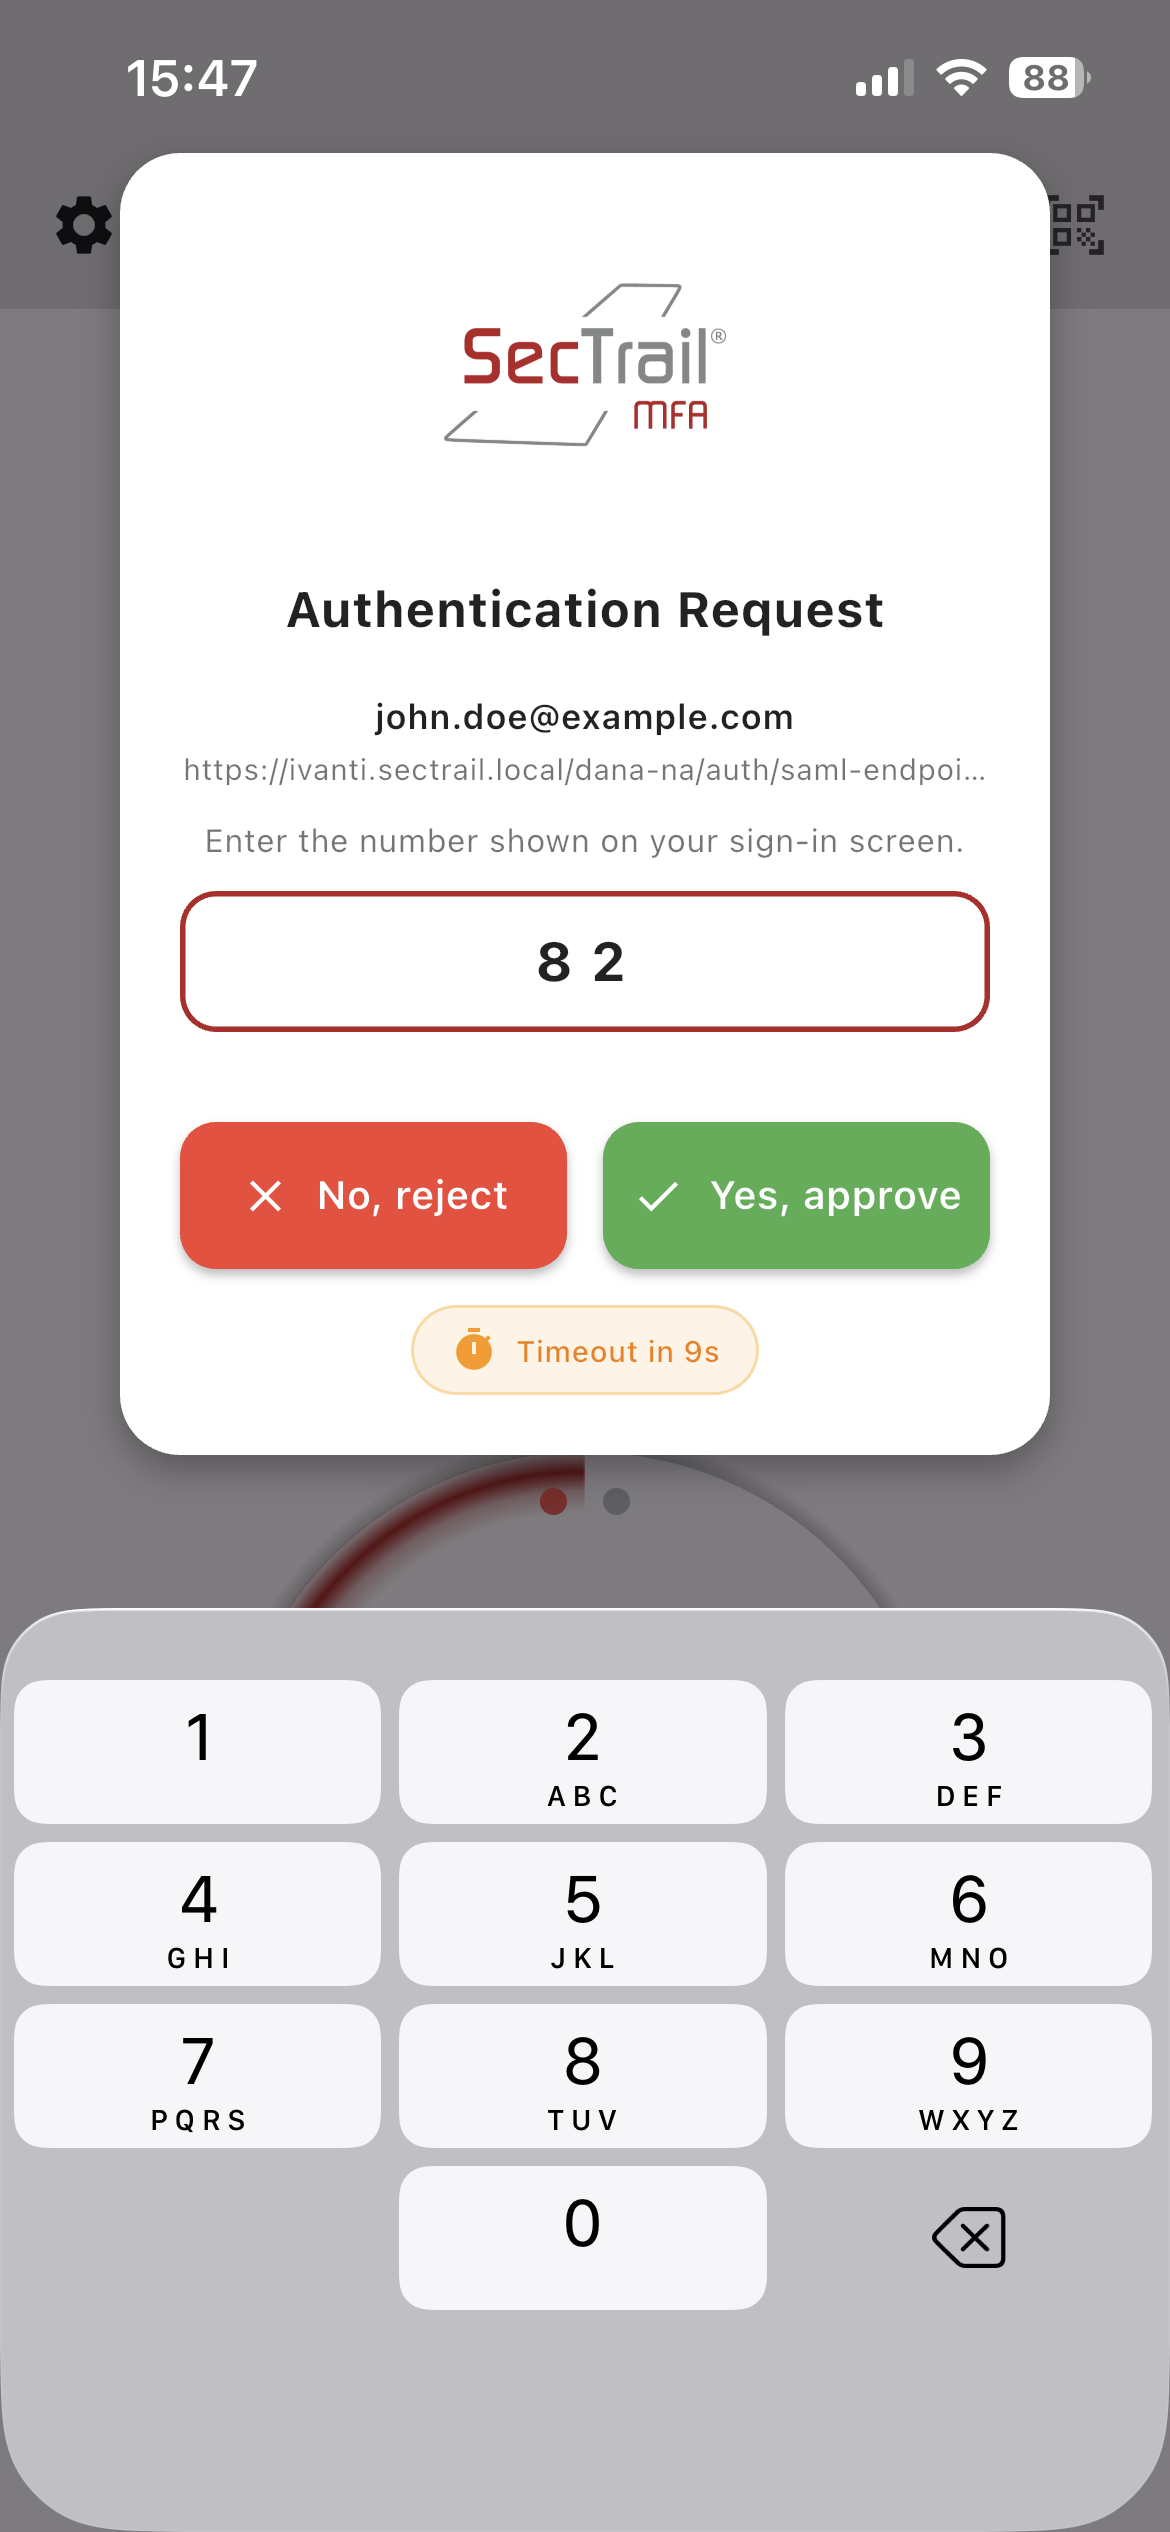
Sayı girişi
QR ile Giriş
SSO portallarına şifresiz giriş için kullanılır.
Kullanım Adımları
- Giriş yapılacak ekranda görüntülenen QR kodu açın
- Uygulamada sağ üstteki 📷 ikonuna dokunun
- QR kodu tarayın
- Uygulama isteği işler
- Başarılı olduğunda masaüstü/web tarafında giriş otomatik tamamlanır
QR ile giriş yapılırken uygulamadaki ilk sıradaki (en üstteki) hesap otomatik kullanılır. Birden fazla hesabınız varsa, Accounts sayfasından doğru hesabı en üste taşıyın.
Güvenlik: Uygulama Kilidi
⚙️ menü → Security yolundan uygulamaya ek bir koruma katmanı eklenebilir.
PIN Kodu
Uygulama her açıldığında PIN kodu sorulmasını sağlar.
- Açmak için
PINanahtarını etkinleştirin ve bir PIN belirleyin - Kapatmak için anahtarı kapatın ve mevcut PIN'i girin
Biyometrik Doğrulama
Parmak izi veya yüz tanıma ile uygulamaya erişim sağlar.
Biometric Authenticationanahtarını etkinleştirin- Cihazın biyometrik doğrulaması ile onaylayın
- Ayar kaydedildikten sonra uygulama yeniden başlatılır
Cihazda kayıtlı parmak izi/yüz tanıma yoksa veya donanım desteklemiyorsa, anahtar açılmaz ve otomatik olarak kapalı konuma döner. Önce cihaz ayarlarından biyometrik kaydı yapın.
Uzaktan Yapılandırma (Remote Configuration)
Yöneticiler, PIN ve biyometrik doğrulamayı merkezi olarak zorunlu kılabilir.
Bu durumda ilgili ayar, Security sayfasında ☁️ bulut ikonu ile "Remote Configured" olarak görünür ve kullanıcı tarafından değiştirilemez.
| Görünüm | Anlamı |
|---|---|
PIN / Biometric Authentication | Kullanıcı kendi tercihini yapabilir |
☁️ Remote Configured PIN | Yönetici tarafından zorunlu kılınmış, değiştirilemez |
☁️ Remote Configured Biometric | Yönetici tarafından zorunlu kılınmış, değiştirilemez |
Uzaktan yapılandırma, kurumun güvenlik politikasının tüm cihazlarda uygulanmasını sağlar. Ayar sunucudan gönderildiğinde cihazda anında etkili olur.

PIN ve biyometrik doğrulama ayarları

Yönetici tarafından zorunlu kılınmış ayarlar — ☁️ ikonu ile işaretli, değiştirilemez
Yedekleme ve Geri Yükleme
⚙️ menü → Backup yolundan hesaplar Google Drive'a yedeklenebilir. Cihaz değiştirdiğinizde hesaplarınızı yeniden kaydetmek zorunda kalmazsınız.
Yedek Alma
- Backup sayfasını açın
Sign Inile Google hesabınıza giriş yapınBackupbutonuna dokunun- Yedek oluşturulur ve Google Drive'a yüklenir
Geri Yükleme
- Yeni cihazda Backup sayfasını açın
- Aynı Google hesabıyla giriş yapın
- Geri yükleme seçeneğini kullanın
- Yedek indirilir ve uygulama yeniden başlatılır
Geri yükleme sırasında yedeğin bütünlüğü otomatik olarak kontrol edilir. Yedek dosyası bozulmuşsa işlem yapılmaz ve bilgilendirme mesajı gösterilir.
Yedeği Silme
Google Drive'daki yedek, Backup sayfasından kaldırılabilir.
Google Drive yedeği hesapları ve ayarları kapsar. Aşağıdakiler yedeklenmez:
- ❌ Passkey'ler — cihaza bağlıdır, yeni cihazda yeniden kaydedilmelidir
- ❌ Bildirim geçmişi — yalnızca cihazda tutulur
Yedeğiniz Google hesabınıza bağlıdır. Google hesabınızın güvenliği, yedeğinizin de güvenliğidir — Google hesabınızda mutlaka iki faktörlü doğrulama kullanın.
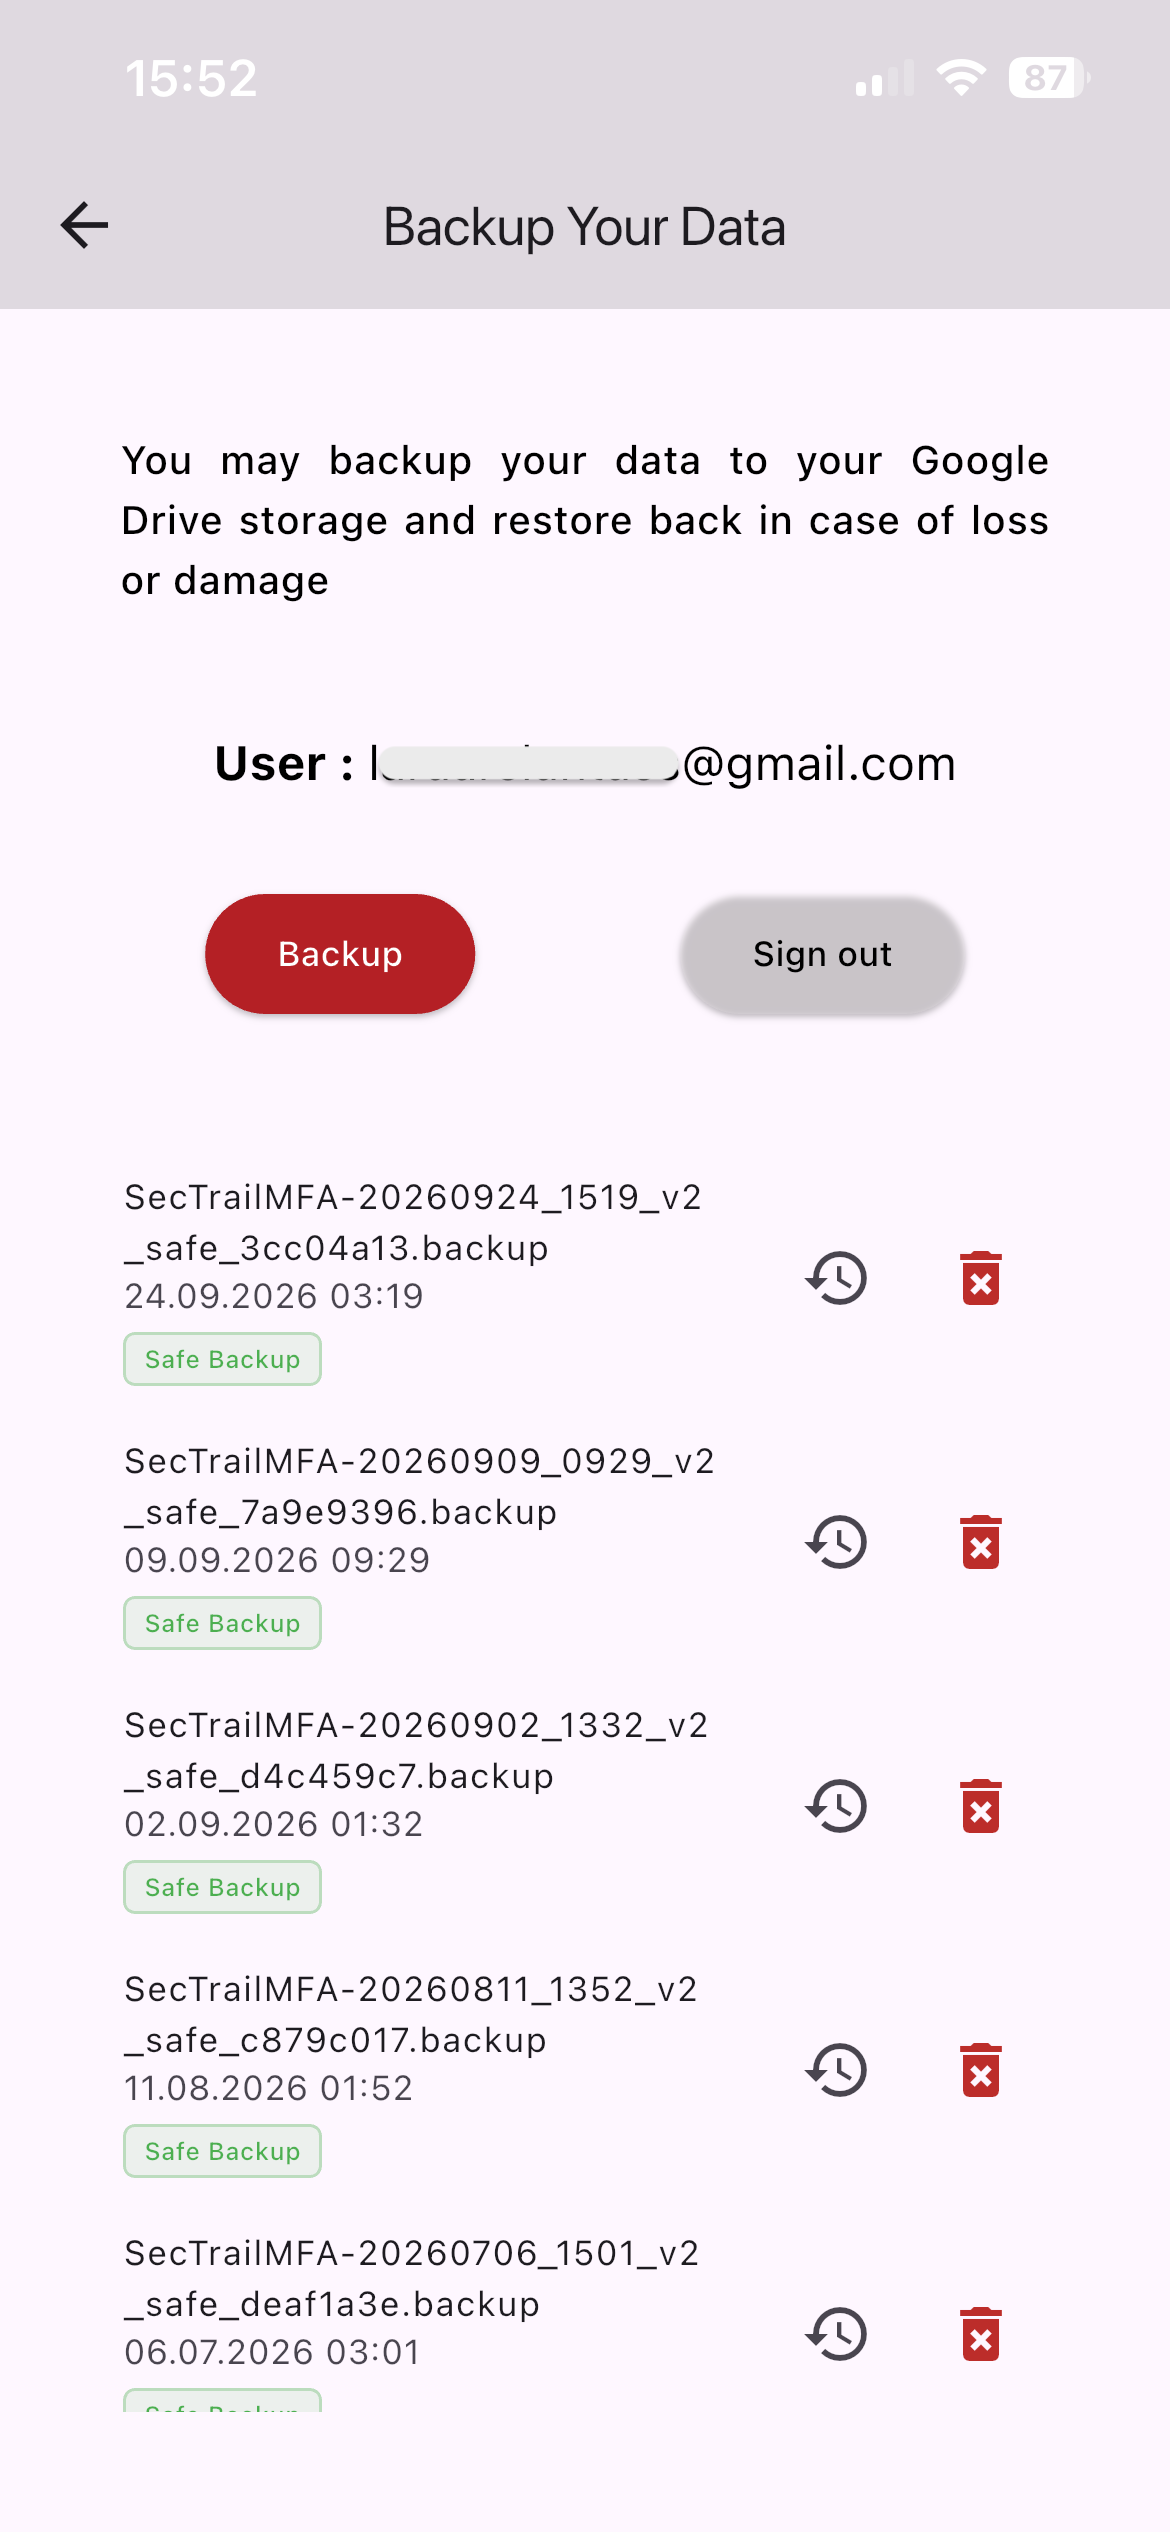
Google Drive yedekleme ve geri yükleme
Bildirim Geçmişi
⚙️ menü → Notification History yolundan, cihaza gelen tüm kimlik doğrulama isteklerinin kaydı görüntülenir.
Kaydedilen Durumlar
| Durum | Anlamı |
|---|---|
| Alındı | İstek cihaza ulaştı |
| Onaylandı | Kullanıcı isteği onayladı |
| Reddedildi | Kullanıcı isteği reddetti |
| Zaman Aşımı | İstek yanıtlanmadan süresi doldu |
Her kayıtta kullanıcı adı, cihaz, IP adresi ve zaman bilgisi bulunur.
İstek Tipi Etiketleri
Her kayıtta, isteğin hangi yöntemle geldiğini gösteren bir etiket bulunur:
| Etiket | Anlamı |
|---|---|
| Push Notification | Standart anlık bildirim (tek dokunuşla onay) |
| Number Entry | Number matching (sayı girişi ile onay) |
Geçmişi Temizleme
Geçmiş listesindeki Clear butonu ile tüm kayıtlar silinebilir. İşlem onay ister ve geri alınamaz.
Bildirim geçmişini düzenli olarak kontrol edin. Sizin yapmadığınız bir giriş denemesi görüyorsanız — özellikle zaman aşımına uğramış veya reddedilmiş kayıtlar — şifreniz ele geçirilmiş olabilir. BT ekibinize bildirin.
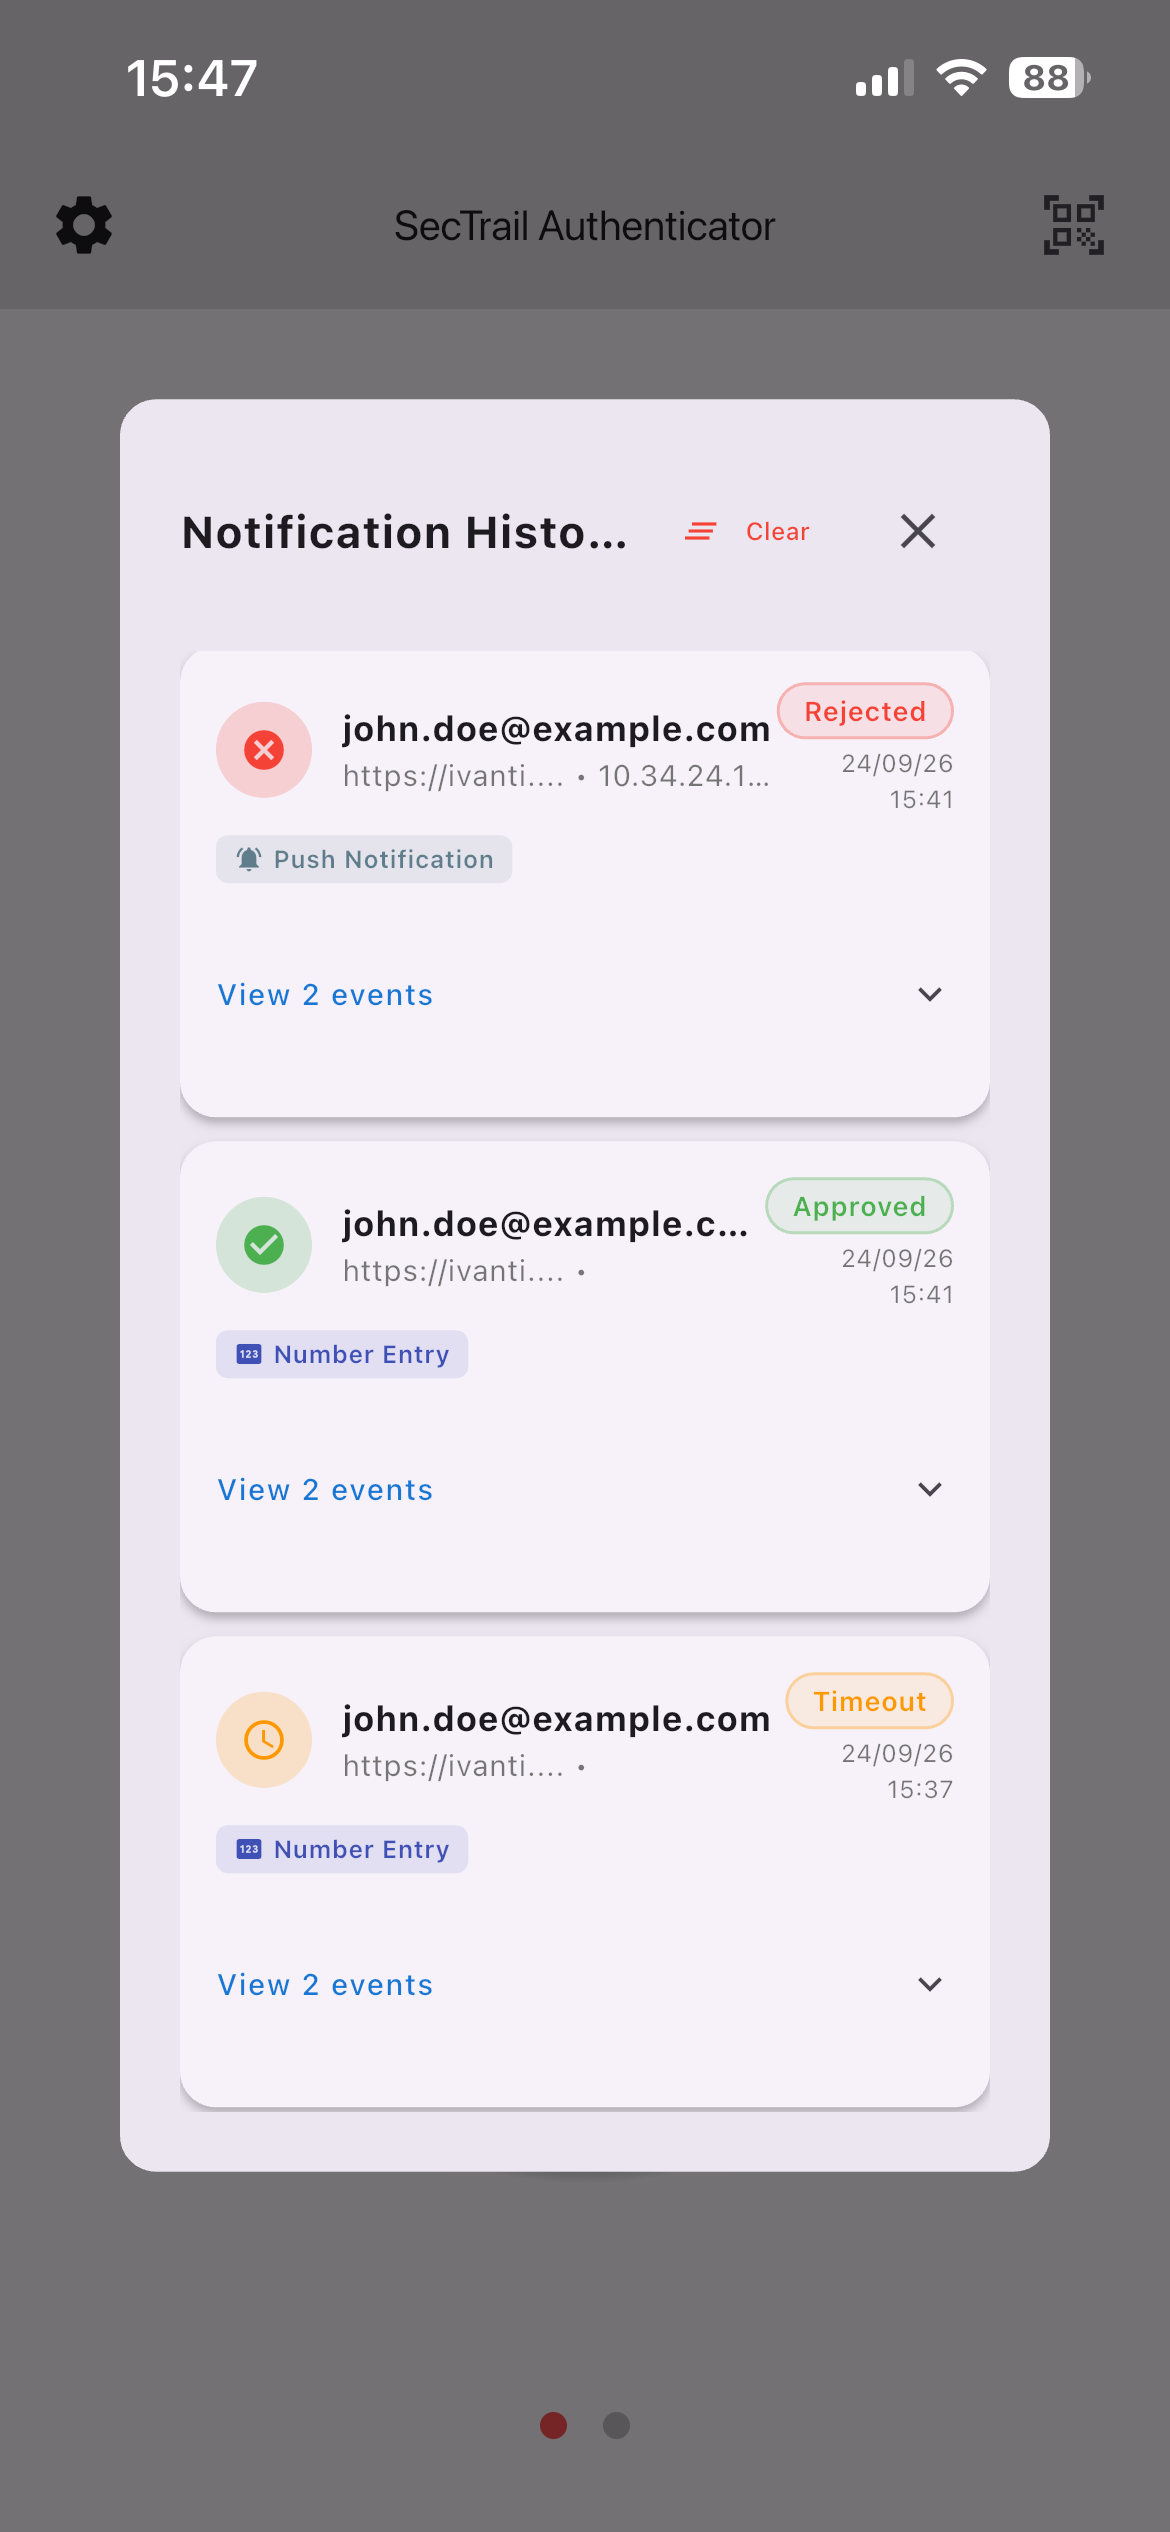
Gelen kimlik doğrulama isteklerinin kaydı
Hesap Yönetimi
⚙️ menü → Accounts yolundan kayıtlı hesaplar yönetilir.
Yapılabilecek İşlemler
- Sıralama — hesapları sürükleyerek yeniden sıralama
- Düzenleme — hesap bilgilerini güncelleme
- Silme — hesabı kaldırma (onay istenir)
Bir hesap silindiğinde, o hesaba ait gizli anahtar cihazdan kalıcı olarak kaldırılır. Yedek yoksa hesabın yeniden kaydedilmesi gerekir.
Silmeden önce yedek aldığınızdan emin olun.
Hesap sırası yalnızca görsel bir tercih değildir: QR ile giriş en üstteki hesabı kullanır. Sık kullandığınız hesabı en üste taşıyın.
Passkey (FIDO2) Yönetimi
Uygulama, cihazınız için bir passkey sağlayıcısı olarak çalışabilir. Bu sayede desteklenen sitelere ve uygulamalara şifresiz giriş yapabilirsiniz.
Platform Gereksinimleri
| Platform | Minimum Sürüm |
|---|---|
| iOS | iOS 17.0+ |
| Android | Android 14 (API 34)+ |
Cihazınız yukarıdaki sürüm eşiğinin altındaysa passkey özelliği uygulamada hiç görünmez. Bu beklenen davranıştır.
Etkinleştirme
Passkey kullanabilmek için cihaz ayarlarından şunlar yapılmalıdır:
- Cihazda bir ekran kilidi (PIN, desen, biyometrik) tanımlı olmalı
- SecTrail Authenticator, cihaz ayarlarından otomatik doldurma (autofill) sağlayıcısı olarak etkinleştirilmeli
- iOS: Ayarlar → Genel → Otomatik Doldurma ve Parolalar → SecTrail Authenticator
- Android: Ayarlar → Parolalar ve hesaplar → SecTrail Authenticator
Telefonunuzdaki passkey ile başka bir cihazdaki tarayıcıya giriş yapacaksanız (örneğin bilgisayardaki bir siteye), her iki cihazda da Bluetooth açık olmalıdır. Bağlantıyı işletim sistemi kurar; uygulama sizden Bluetooth izni istemez.
Telefonun kendi tarayıcısından giriş yapılırken Bluetooth gerekmez.
Passkey Nasıl Oluşturulur?
Passkey'ler uygulamanın içinden oluşturulmaz; Kayıt Paneli üzerinden WebAuthn anahtarı kaydedilirken oluşur:
- Kayıt Paneline giriş yapın
- WebAuthn seçeneğini kullanın
- Tarayıcı, hangi sağlayıcıyla kaydedileceğini sorar — Telefon veya tablet kullanın'ı seçin
- Cihazınızın kamerasıyla veya QR kod okuyucusu ile QR kodu okutun
- SecTrail Authenticator'a kaydettiğinden emin olun
- Cihazınızın ekran kilidi (biyometrik veya PIN) ile onaylayın
- Passkey oluşturulur ve uygulamanın passkey listesinde görünür
Uygulama bu akışta passkey sağlayıcısı rolündedir: anahtarı üretir ve cihazın donanım kasasında saklar. Kaydı başlatan taraf ise Kayıt Paneli'dir.
Bu nedenle uygulamada "yeni passkey oluştur" gibi bir buton yoktur — liste yalnızca mevcut passkey'leri görüntülemek ve silmek içindir.
Kayıt Paneli tarafındaki adımlar için: Kayıt Paneli — WebAuthn Kaydı
Passkey Listesi
Kayıtlı passkey'ler uygulama içinde listelenir. Bir passkey'e dokunulduğunda detay paneli açılır:
| Alan | Açıklama |
|---|---|
| User | Passkey'in ait olduğu kullanıcı adı |
| Server | Passkey'in geçerli olduğu sunucu |
| Created | Oluşturulma tarihi ve saati |
Passkey Silme
Detay panelindeki 🗑️ ikonu ile passkey silinir. İşlem onay ister.
Silinen passkey geri getirilemez. İlgili servise giriş yapabilmek için passkey'in yeniden kaydedilmesi gerekir.
Güvenlik Modeli
Passkey'lerin özel anahtarları, cihazın donanım güvenlik kasasında saklanır. Bu anahtarlar cihazdan asla çıkmaz. Dolayısıyla:
- ❌ Yedeklenemezler
- ❌ Başka cihaza aktarılamazlar
- ✅ Yeni cihazda yeniden kayıt gerekir
Passkey'ler, uygulamadaki Soft OTP hesaplarıyla eşleştirilmez. Her passkey kendi başına çalışan bağımsız bir kimlik bilgisidir; bu yüzden hesap kartlarında passkey rozeti görmezsiniz — hepsi tek bir listede toplanır.
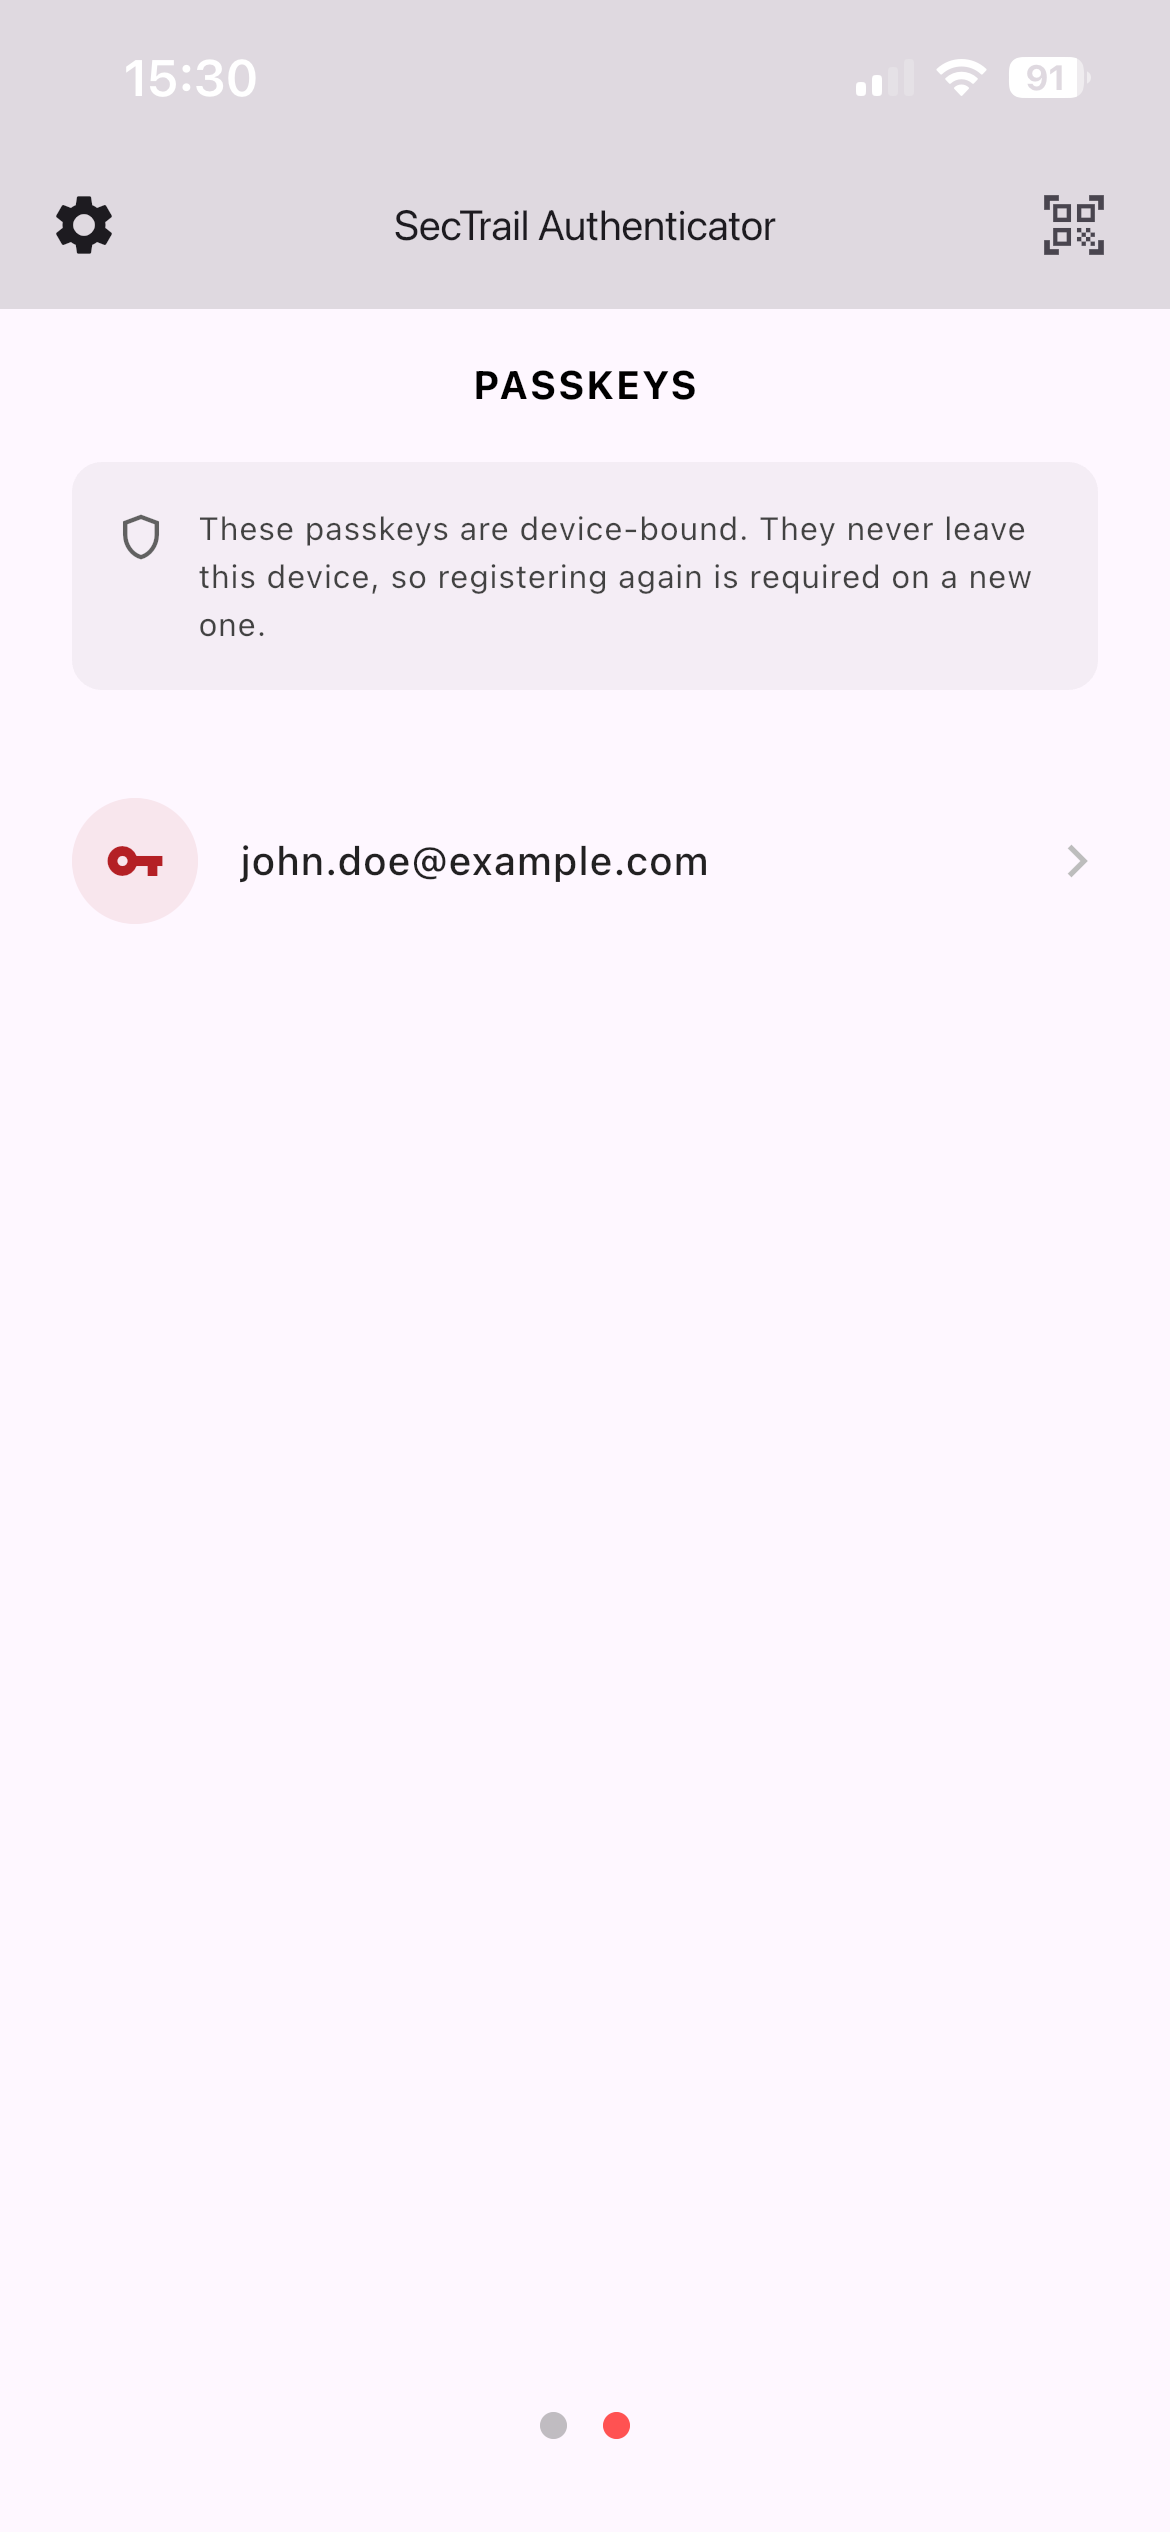
Cihazdaki kayıtlı passkey’ler
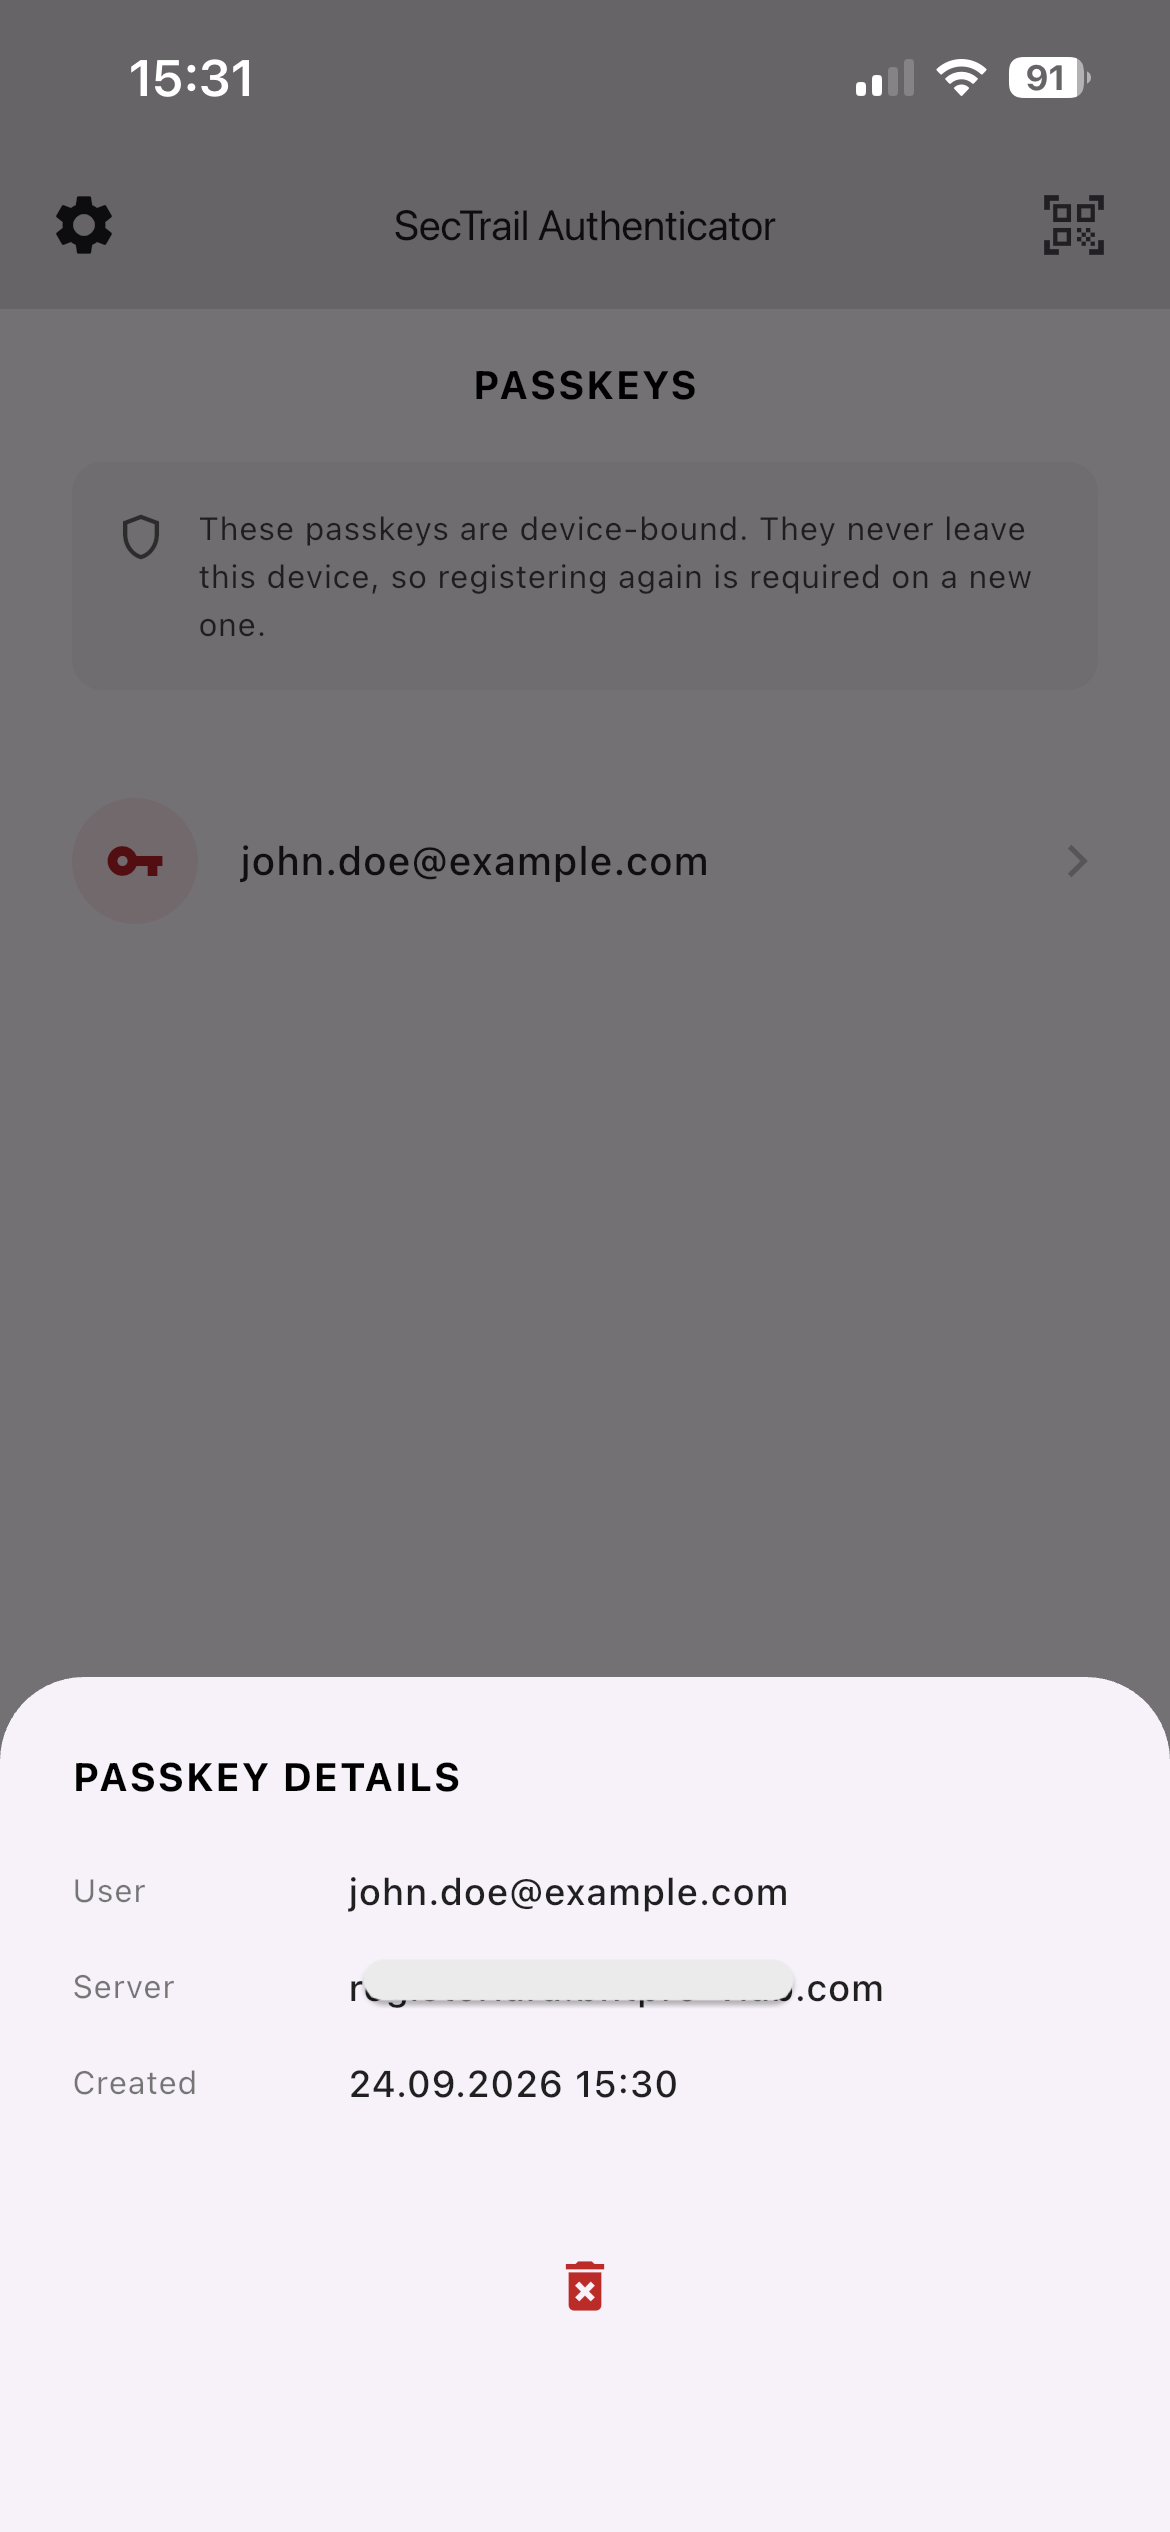
Passkey detay paneli — kullanıcı, sunucu, oluşturulma tarihi ve silme
Üçüncü Taraf TOTP Hesapları
Uygulama, standart TOTP kullanan tüm servislerle çalışır. Google, Amazon, GitHub, Microsoft ve benzeri servislerin iki faktörlü doğrulama hesapları aynı uygulamada tutulabilir.
Nasıl Eklenir?
İlgili servisin iki faktörlü doğrulama ayarlarından gösterilen QR kodu, uygulamadaki 📷 tarama ikonuyla tarayın.
Standart QR kodlar tanınır ve okunan bilgiler (hesap adı, kurum, gizli anahtar) hesap ekleme formuna önceden doldurulmuş olarak getirilir. Bilgileri kontrol edip Save ile kaydettiğinizde hesap Custom tipinde oluşturulur.
SecTrail kayıt QR'ı tarandığında hesap doğrudan eklenir. Üçüncü taraf QR'larında ise araya bir onay adımı girer — bilgileri kaydetmeden önce görüp düzenleyebilirsiniz.
Custom hesaplar yalnızca Soft OTP kodu üretir. Anlık bildirim ve QR ile giriş, cihazın SecTrail sunucusuna kayıtlı olmasını gerektirdiği için bu hesaplarda çalışmaz.
İlgili Sayfalar
- Genel Bakış: Uygulama yetenekleri
- Kurulum: Kurulum ve izinler
- Kayıt: Hesap kayıt süreci
- Sorun Giderme: Sık karşılaşılan sorunlar
- Anlık Bildirim: Sunucu tarafı yapılandırma
- WebAuthn: FIDO2 sunucu yapılandırması