🔐 Rol ve İzinler
SecTrail CM, rol tabanlı erişim kontrolü (RBAC - Role-Based Access Control) kullanarak kullanıcı yetkilerini yönetir. Bu sistem sayesinde kullanıcılara iş tanımlarına uygun yetkiler atayabilir ve güvenli bir erişim yönetimi sağlayabilirsiniz.
Rol Tabanlı Erişim Kontrolü
Rol tabanlı erişim kontrolü, kullanıcılara doğrudan izin atamak yerine, roller aracılığıyla izin vermeyi sağlayan bir güvenlik modelidir.
Temel Kavramlar
- Role: Belirli izinlerin toplandığı mantıksal bir grup
- İzin: Sistemde gerçekleştirilebilecek belirli bir işlem yetkisi
- Kullanıcı: Bir veya daha fazla role atanmış sistem kullanıcısı
Avantajlar
- Merkezi Yönetim: İzinler rol seviyesinde yönetilir
- Kolay Bakım: Kullanıcı yetkileri rol değişiklikleriyle toplu olarak güncellenir
- Güvenlik: Minimum yetki ilkesinin uygulanmasını kolaylaştırır
- Esneklik: Organizasyonel yapıya uygun rol tanımları
- Denetlenebilirlik: Rol bazlı yetki kontrolü ve raporlama
Varsayılan Roller
SecTrail CM ile birlikte aşağıdaki varsayılan roller gelir:
Admin
Tam yönetici yetkisine sahip roldür. Sistem üzerinde tüm işlemleri gerçekleştirebilir.
Kullanım Alanları:
- Sistem yöneticileri
- Tam yetkili süper kullanıcılar
- İlk kurulum ve yapılandırma
API
API erişimi için özel olarak tasarlanmış roldür. REST API üzerinden işlem yapmak için kullanılır.
Kullanım Alanları:
- Sistem entegrasyonları
- Otomasyon scriptleri
- Üçüncü taraf uygulamalar
Rol Yönetimi
Rol Listesi Görüntüleme
Role Management ekranı, sistemdeki tüm rolleri basit bir tablo formatında gösterir.
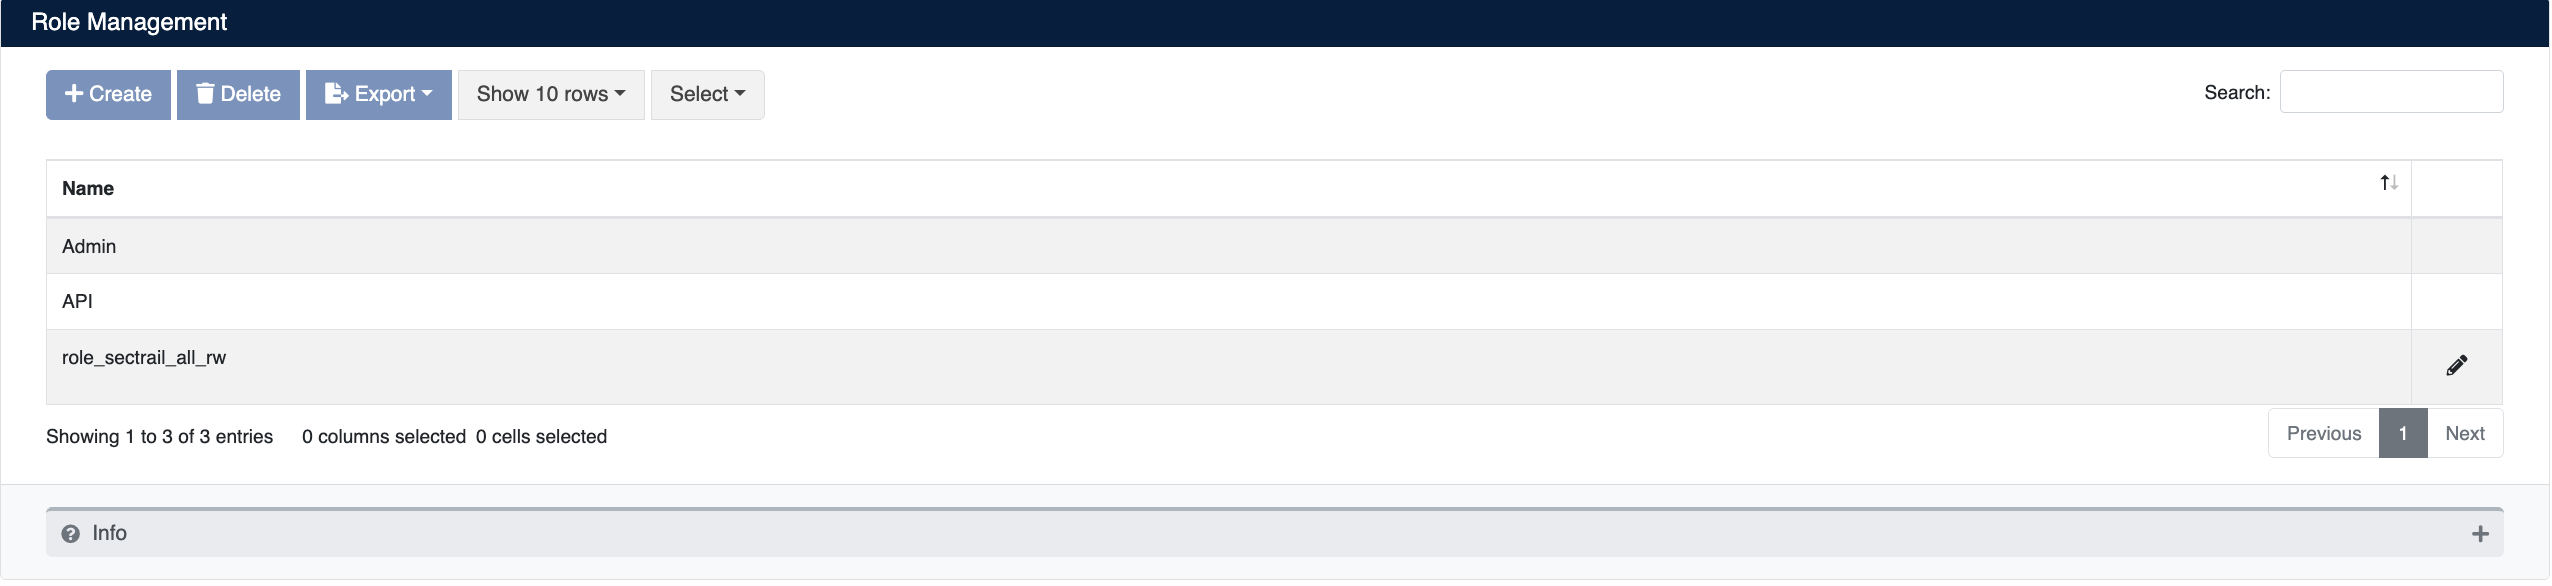
Tablo Sütunları:
- Name: Rol adı
- Actions: İşlem butonları
Yeni Rol Oluşturma
Add New Roles formu ile yeni bir rol oluşturabilir ve bu role izinler atayabilirsiniz.
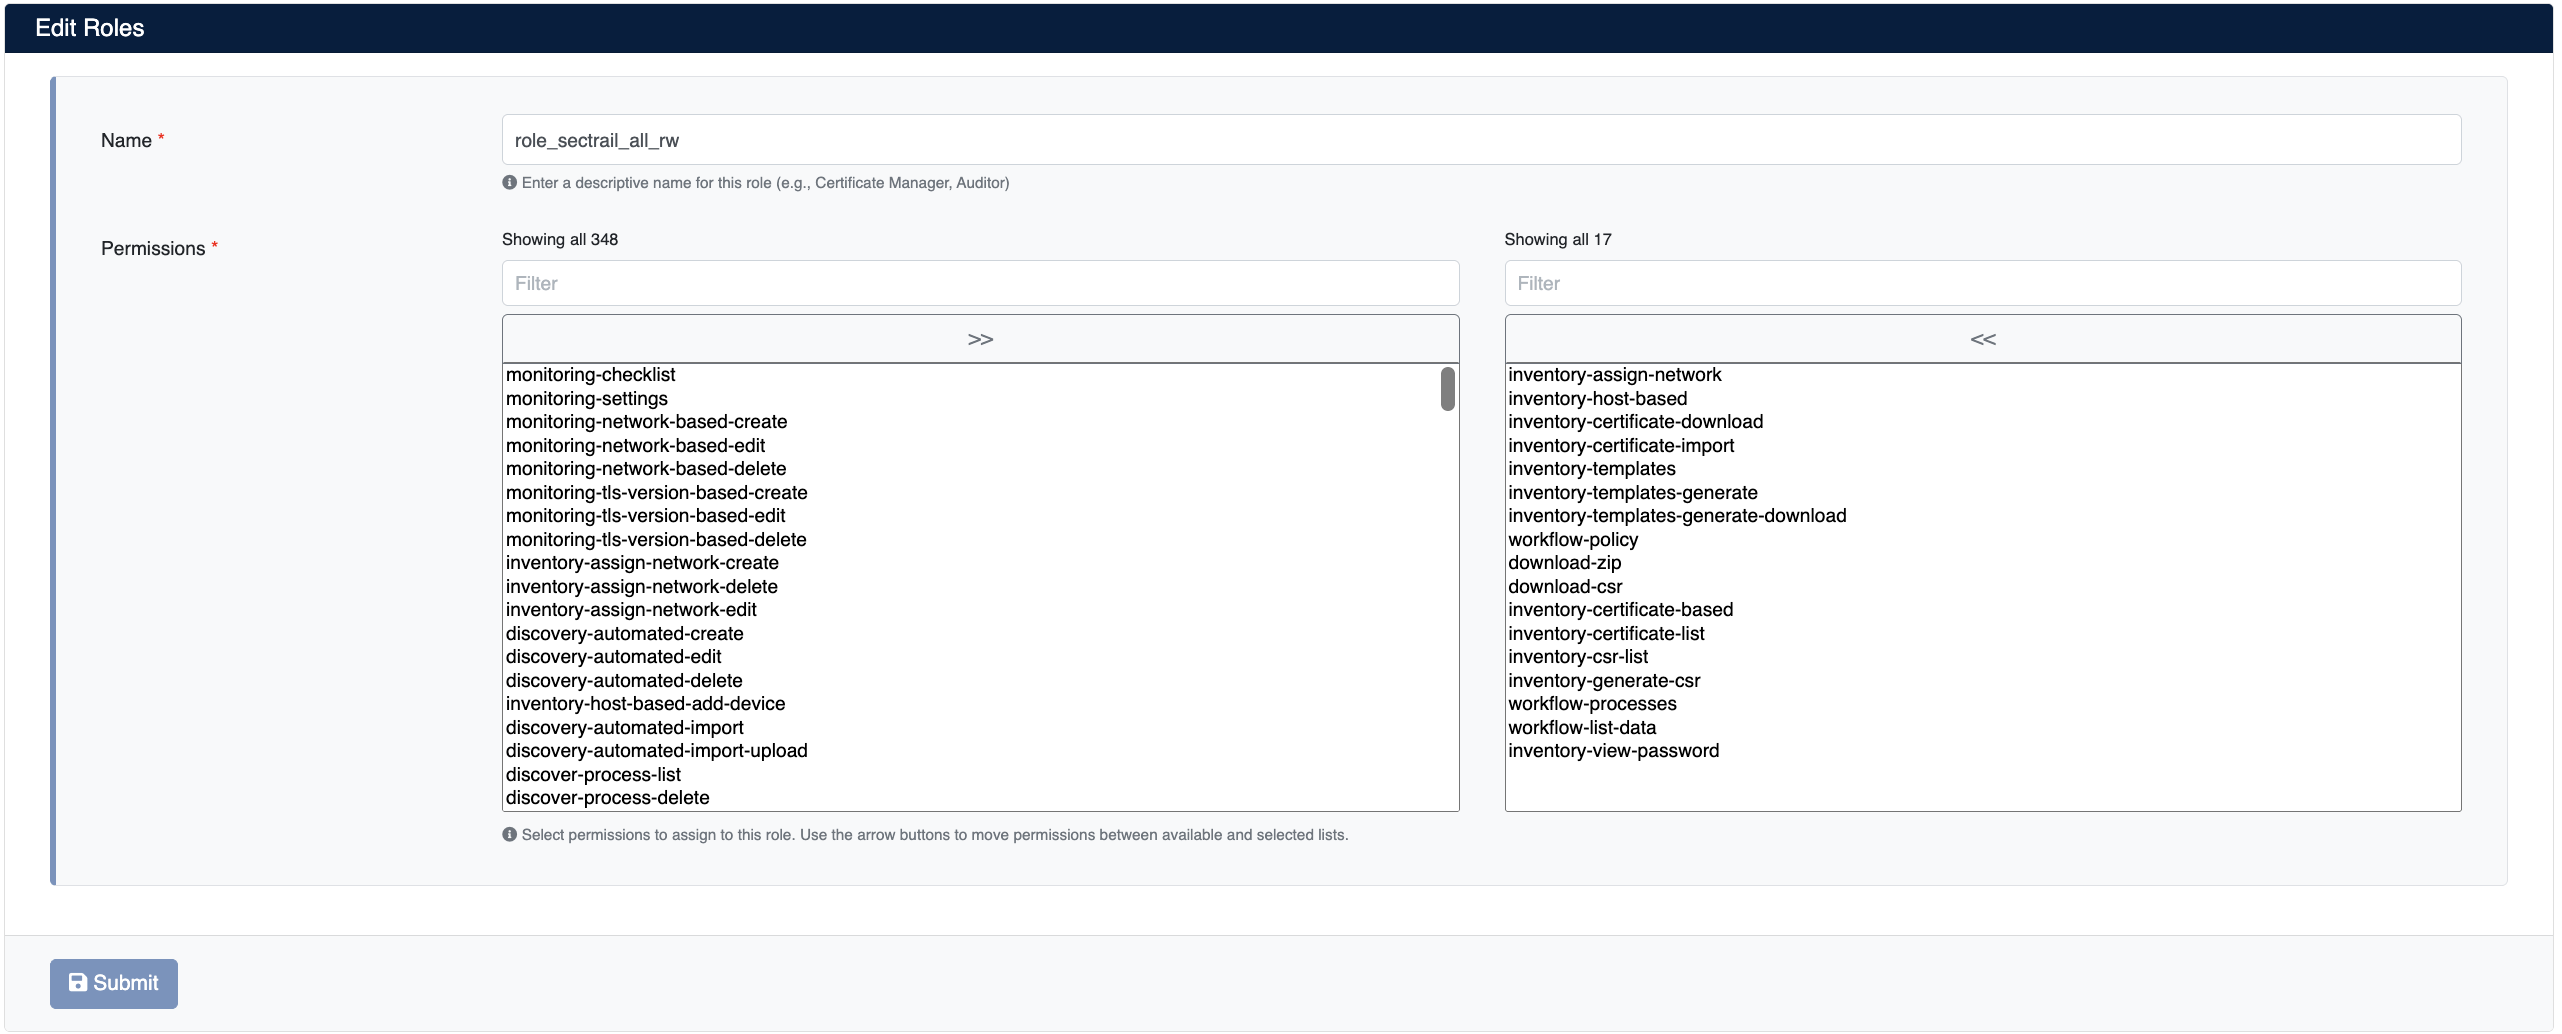
Form Alanları
- Name: Rolün benzersiz adı (küçük harf ve tire karakteri önerilir, örn:
sign,certificate-viewer,deployment-operator) - Permissions: İki panelli transfer kutusu ile izin seçimi yapılır
İzin Seçim Arayüzü:
Form, sol ve sağ olmak üzere iki panel içerir:
- **Sol Panel **: Sistemde mevcut tüm izinleri gösterir. Filter kutusu ile izinleri hızlıca arayabilirsiniz.
- Transfer Butonları:
>>butonu ile sol panelden sağ panele,<<butonu ile sağ panelden sol panele izin taşıyabilirsiniz - Sağ Panel (Selected Permissions): Role atanacak izinlerin listesini gösterir
sign→ İmzalama işlemleridelete→ Silme yetkilerini bulcreate→ Oluşturma yetkilerini buledit→ Düzenleme yetkilerini buldownload→ İndirme yetkilerini bul
Rol Düzenleme
- Rol listesinde düzenlemek istediğiniz rolün yanındaki Edit (✏️) butonuna tıklayın
- Rol adını ve izinleri güncelleyin
- Submit butonuna tıklayarak değişiklikleri kaydedin
Rol Silme
- Rol listesinde silmek istediğiniz rolün yanındaki Delete (🗑️) butonuna tıklayın
- Silme işlemini onaylayın
Aktif kullanıcılara atanmış rolleri silmeden önce, bu kullanıcılara başka roller atadığınızdan emin olun. Aksi takdirde kullanıcılar sisteme erişemeyebilir.
Kullanıcılara Rol Atama
Rolleri oluşturduktan sonra, kullanıcılara bu rolleri atamanız gerekir.
Lokal Kullanıcılar
- Users > Local Users bölümüne gidin
- Kullanıcı oluştururken veya düzenlerken User Role alanından ilgili rolü seçin
- Değişiklikleri kaydedin
LDAP/AD Kullanıcıları
LDAP veya Active Directory kullanıcıları için roller, Remote Authentication Policy üzerinden atanır:
- Remote Authentication Policy bölümüne gidin
- Grup veya kullanıcı bazlı politika oluşturun
- User Role alanında atamak istediğiniz rolü seçin
Detaylı bilgi için Kullanıcı Yönetimi bölümüne bakınız.