SSO Entegrasyonu
SecTrail MFA, SAML 2.0 ve SSO destekleyen tüm web uygulamaları ile entegre olabilir. Single Sign-On (SSO) entegrasyonu sayesinde kullanıcılar tek bir giriş ile birden fazla uygulamaya erişebilir ve her erişimde MFA koruması sağlanır.
SAML 2.0 Desteği
SecTrail MFA, SAML 2.0 Identity Provider (IdP) olarak çalışır ve web uygulamalarına güvenli kimlik doğrulama sağlar.
IDP Yapılandırma Adımları
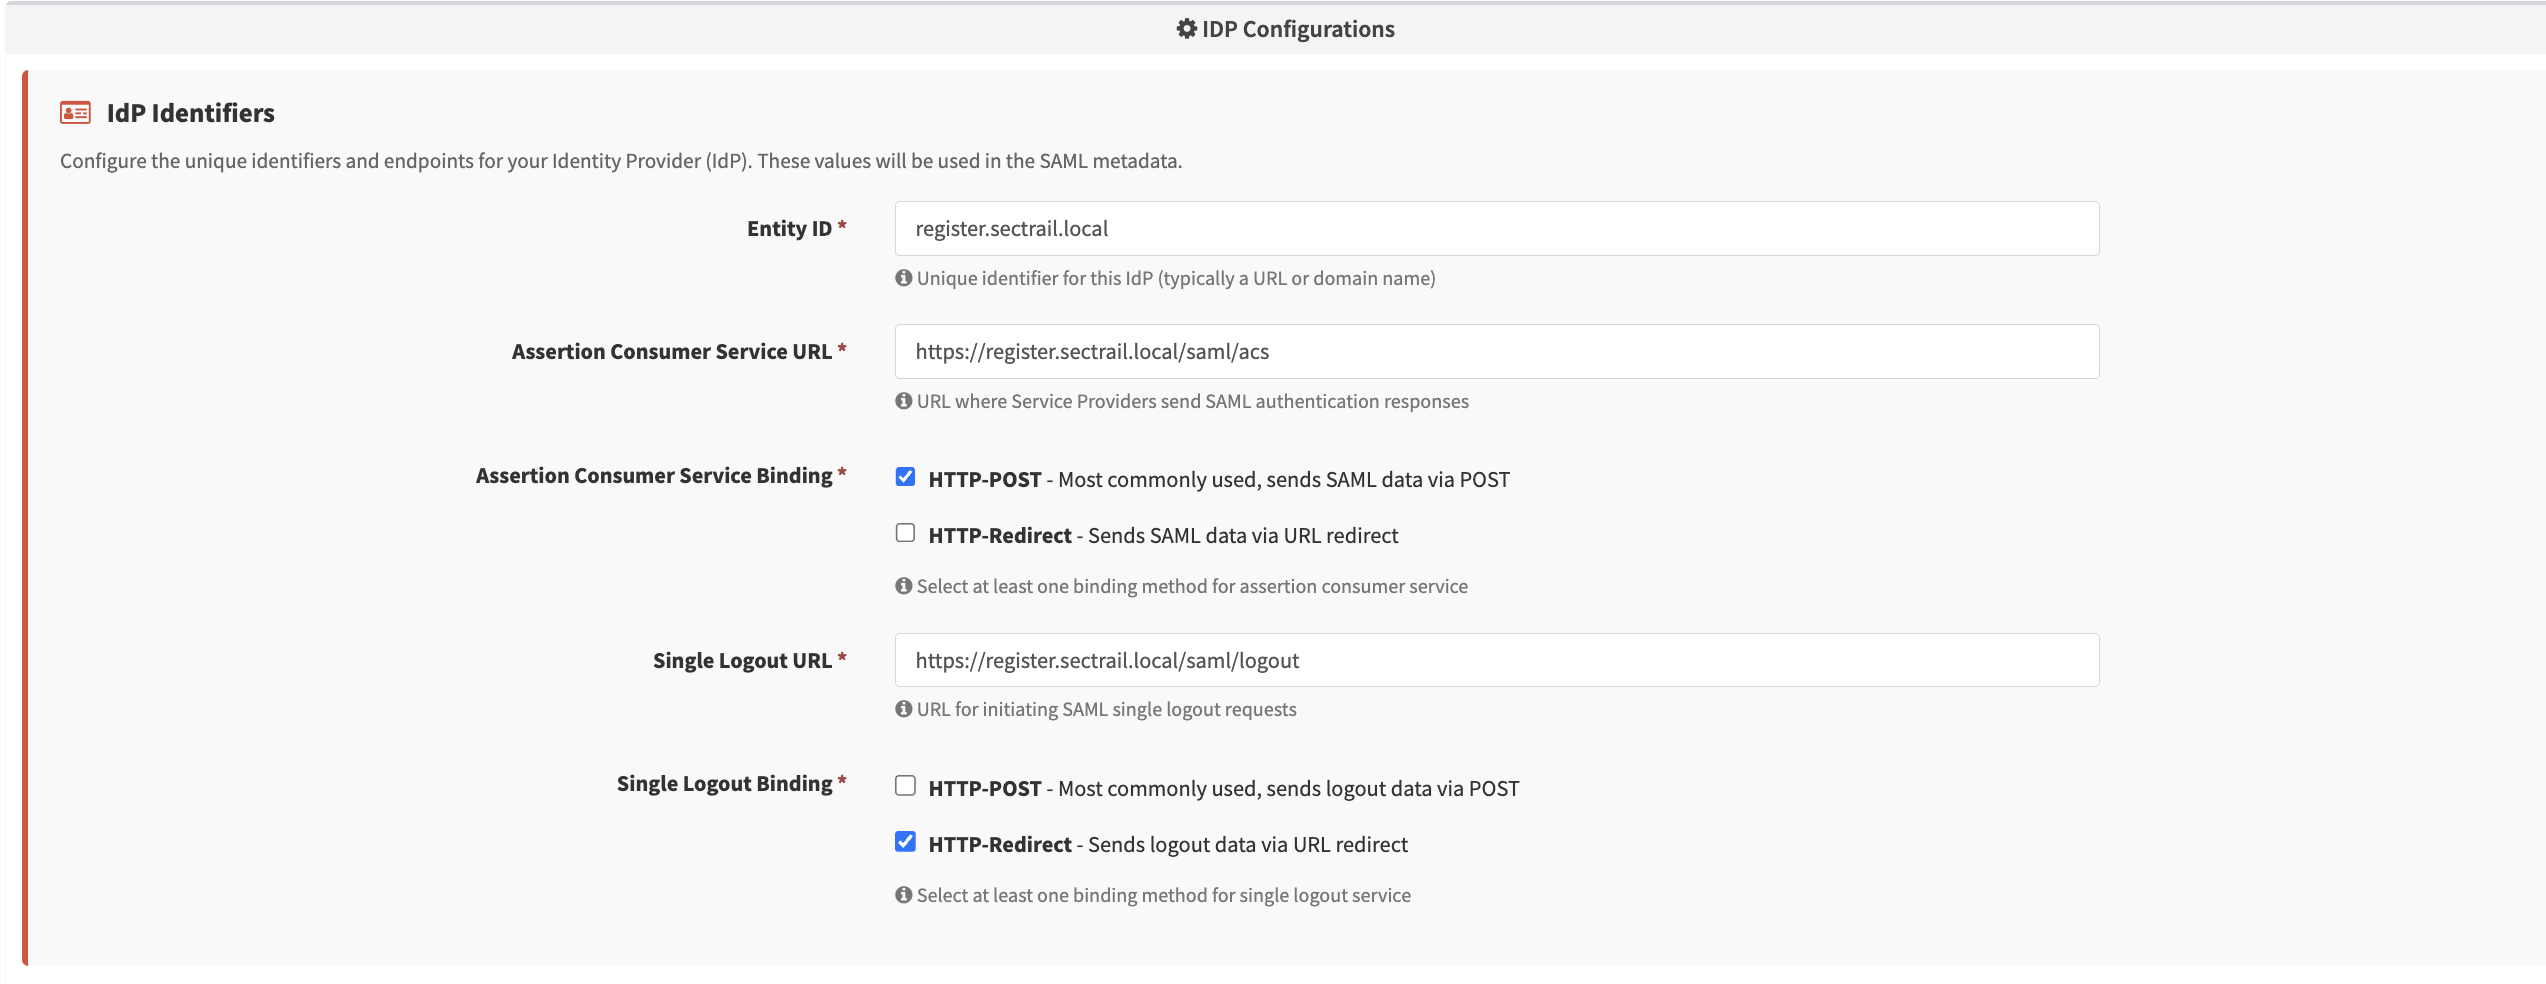
IdP Yapılandırma - Entity ID, ACS/SLO URL, bağlama yöntemleri
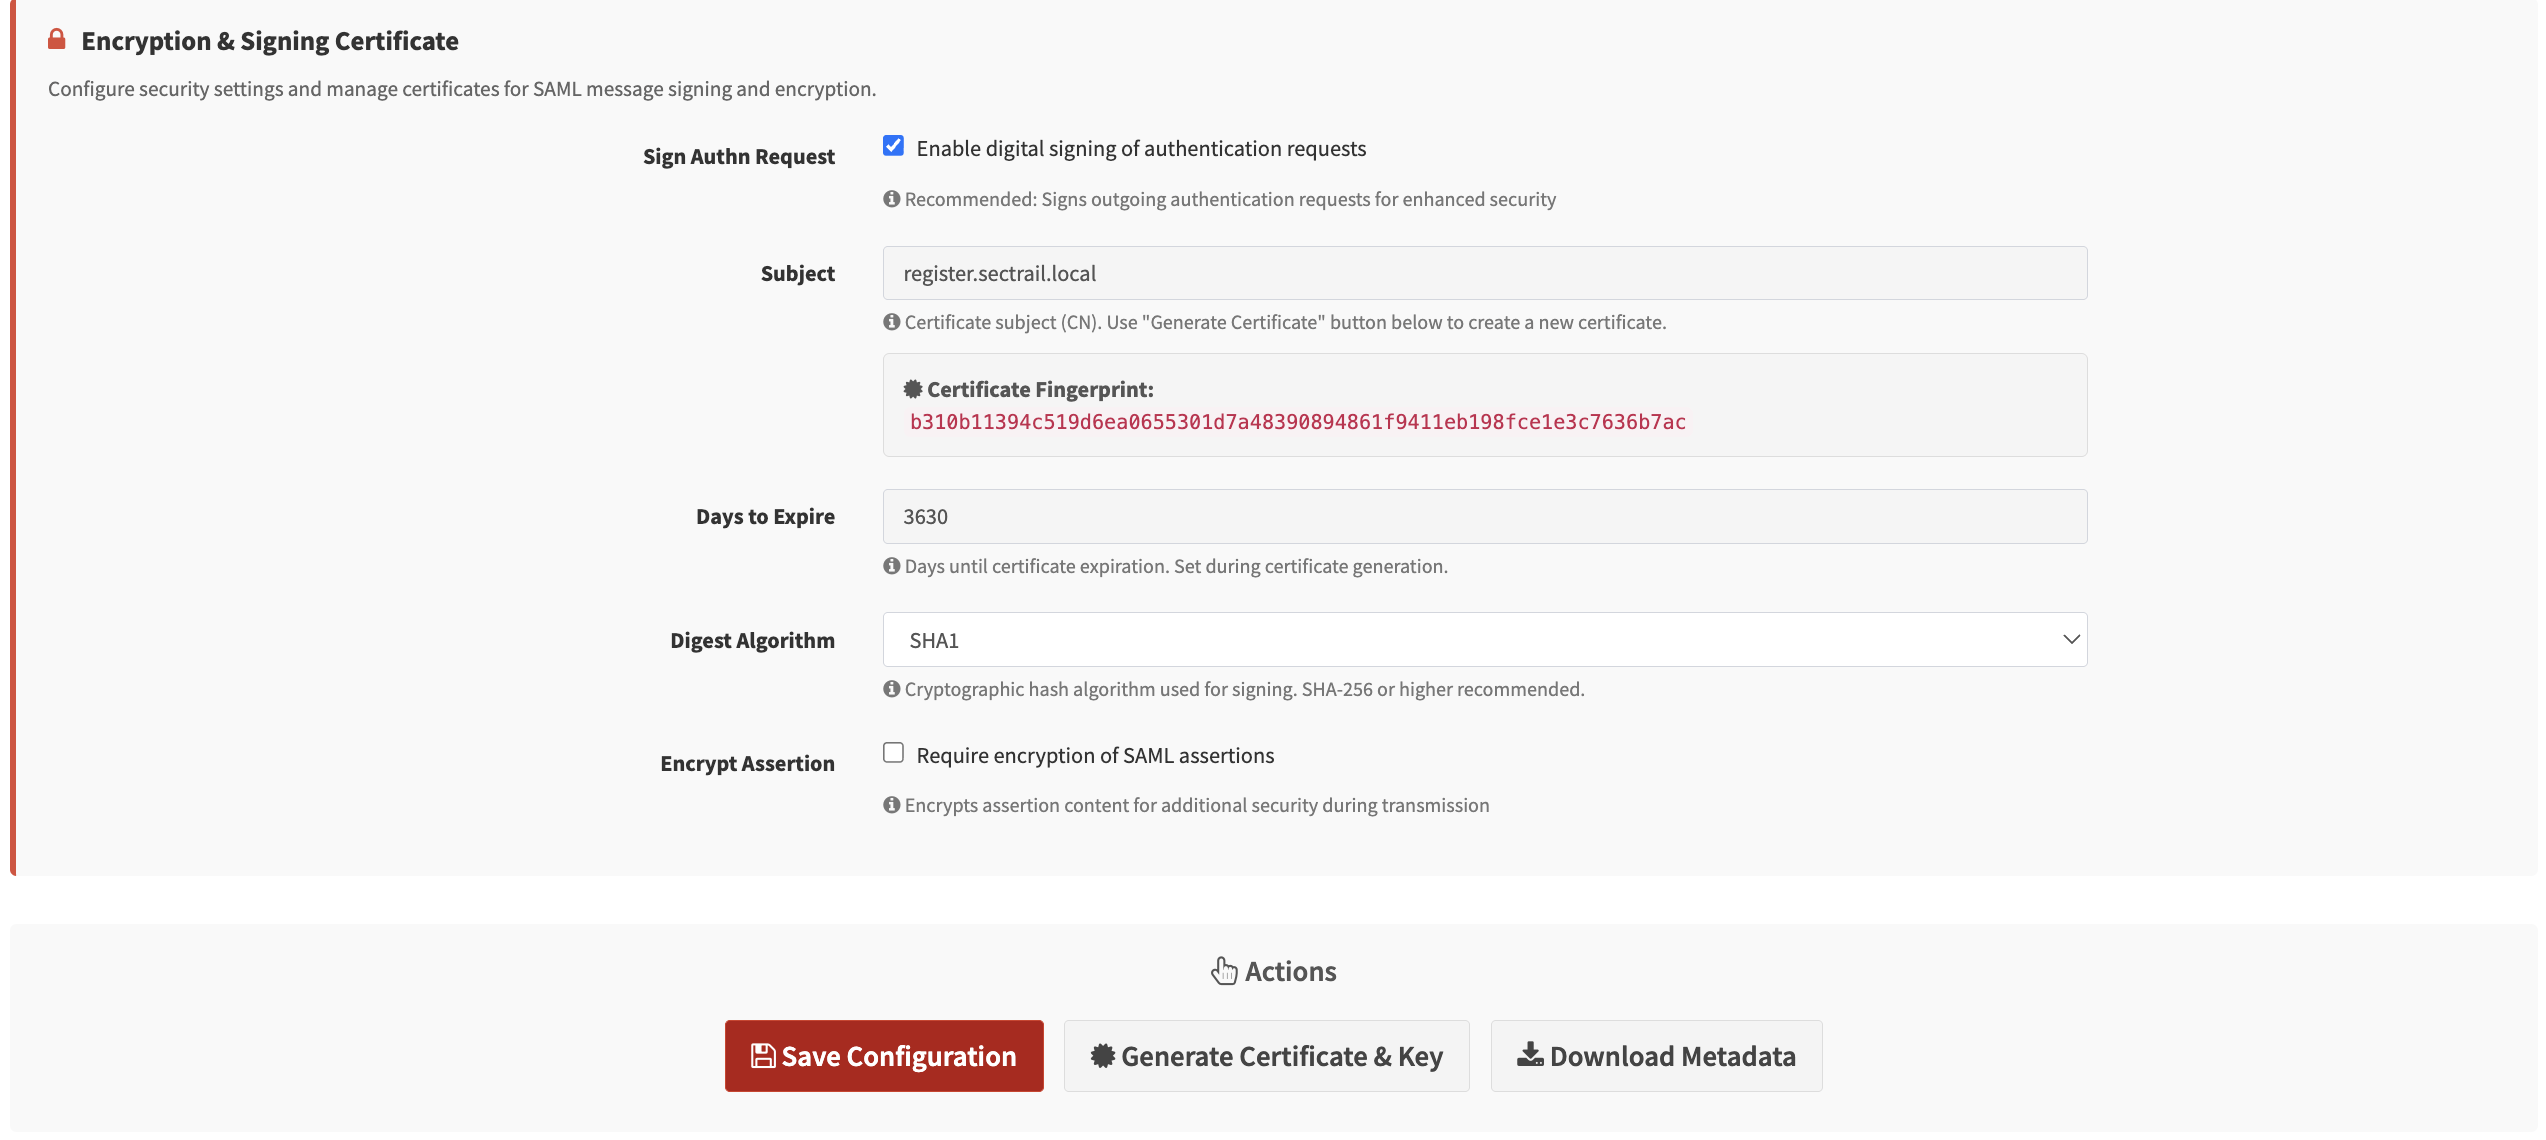
Sertifika Ayarları - İmzalama ve şifreleme sertifikası yapılandırması
Desteklenen Senaryolar
- Web Uygulamaları: Kurumsal web uygulamalarına SSO erişimi
- Portal Sistemleri: Kurumsal portallar ve intranet siteleri
- Custom Applications: SAML 2.0 destekleyen özel uygulamalar
Temel Özellikler
🔐 IdP-Initiated ve SP-Initiated Flow
- IdP-Initiated: Kullanıcı SecTrail MFA portal üzerinden uygulamaya erişir
- SP-Initiated: Kullanıcı doğrudan uygulamaya gider, SecTrail MFA'ya yönlendirilir
🔄 Session Management
- SSO session süresi yönetimi
- Tek çıkış (Single Logout - SLO) desteği
- Kullanıcıların aktif SSO sessionlarını görüntüleme
SSO Session Yönetimi
Kullanıcının Kendi SSO Sessionlarını Görüntüleme
Kullanıcılar, Kayıt Paneli üzerinden giriş yaparak kendi aktif SSO sessionlarını görüntüleyebilir:

Kullanıcılar aktif sessionlarını görebilir ve istedikleri sessionı sonlandırabilir:

Session Bilgileri:
Kullanıcılar kayıt panelinden kendi SSO sessionlarını görüntülediğinde aşağıdaki bilgileri görebilir:
- Session ID: Oturumun benzersiz kimlik numarası (örn:
8qfianiXxM5dHC89uKJVbQtyjVR4i3o4vRvTs7tD) - Entity ID: SSO ile giriş yapılan uygulamanın kimliği
- Last Login: En son giriş zamanı
Admin panelinde ise tüm kullanıcıların sessionları şu bilgilerle görüntülenir:
- Session ID: Oturumun benzersiz kimlik numarası
- User: Kullanıcı adı (örn:
example.user@local) - IP Address: Hangi IP adresinden giriş yapıldığı (örn:
10.34.12.62) - Last Activity: Son aktivite zamanı (örn:
2025-12-04 14:45:46) - Actions: Session sonlandırma butonu
Tüm SSO Sessionlarının Yönetimi (Admin Paneli)
Yöneticiler, Admin Paneli üzerinden tüm kullanıcıların SSO sessionlarını görüntüleyebilir ve yönetebilir:
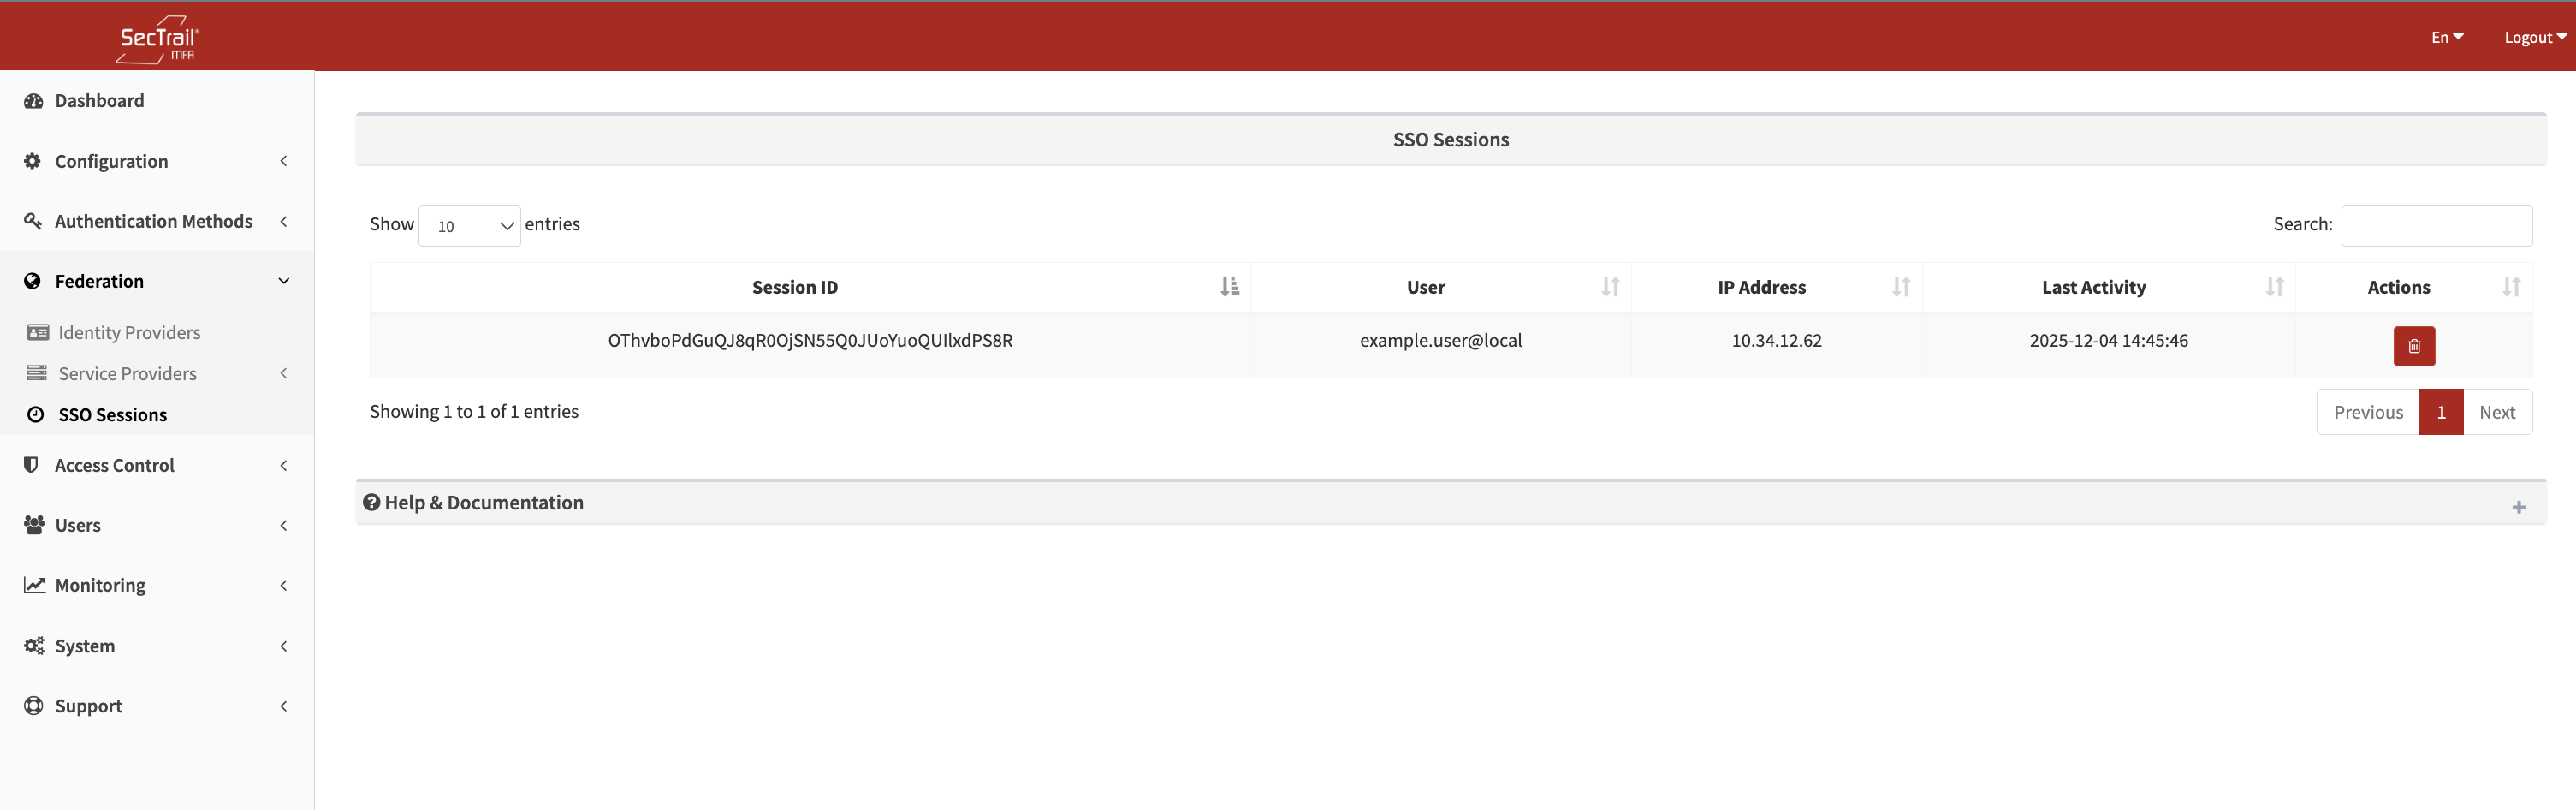
Yönetici İşlemleri:
- Tüm aktif SSO sessionlarını listeleme
- Kullanıcıya göre filtreleme
- Uygulamaya göre filtreleme
- Belirli bir sessionı sonlandırma
- Toplu session sonlandırma
- Session geçmişini görüntüleme
Kullanıcılar şüpheli bir session gördüklerinde (tanımadıkları bir IP veya cihaz) hemen sonlandırabilirler. Bu özellik, hesap güvenliği için önemli bir koruma katmanıdır.
Yapılandırma
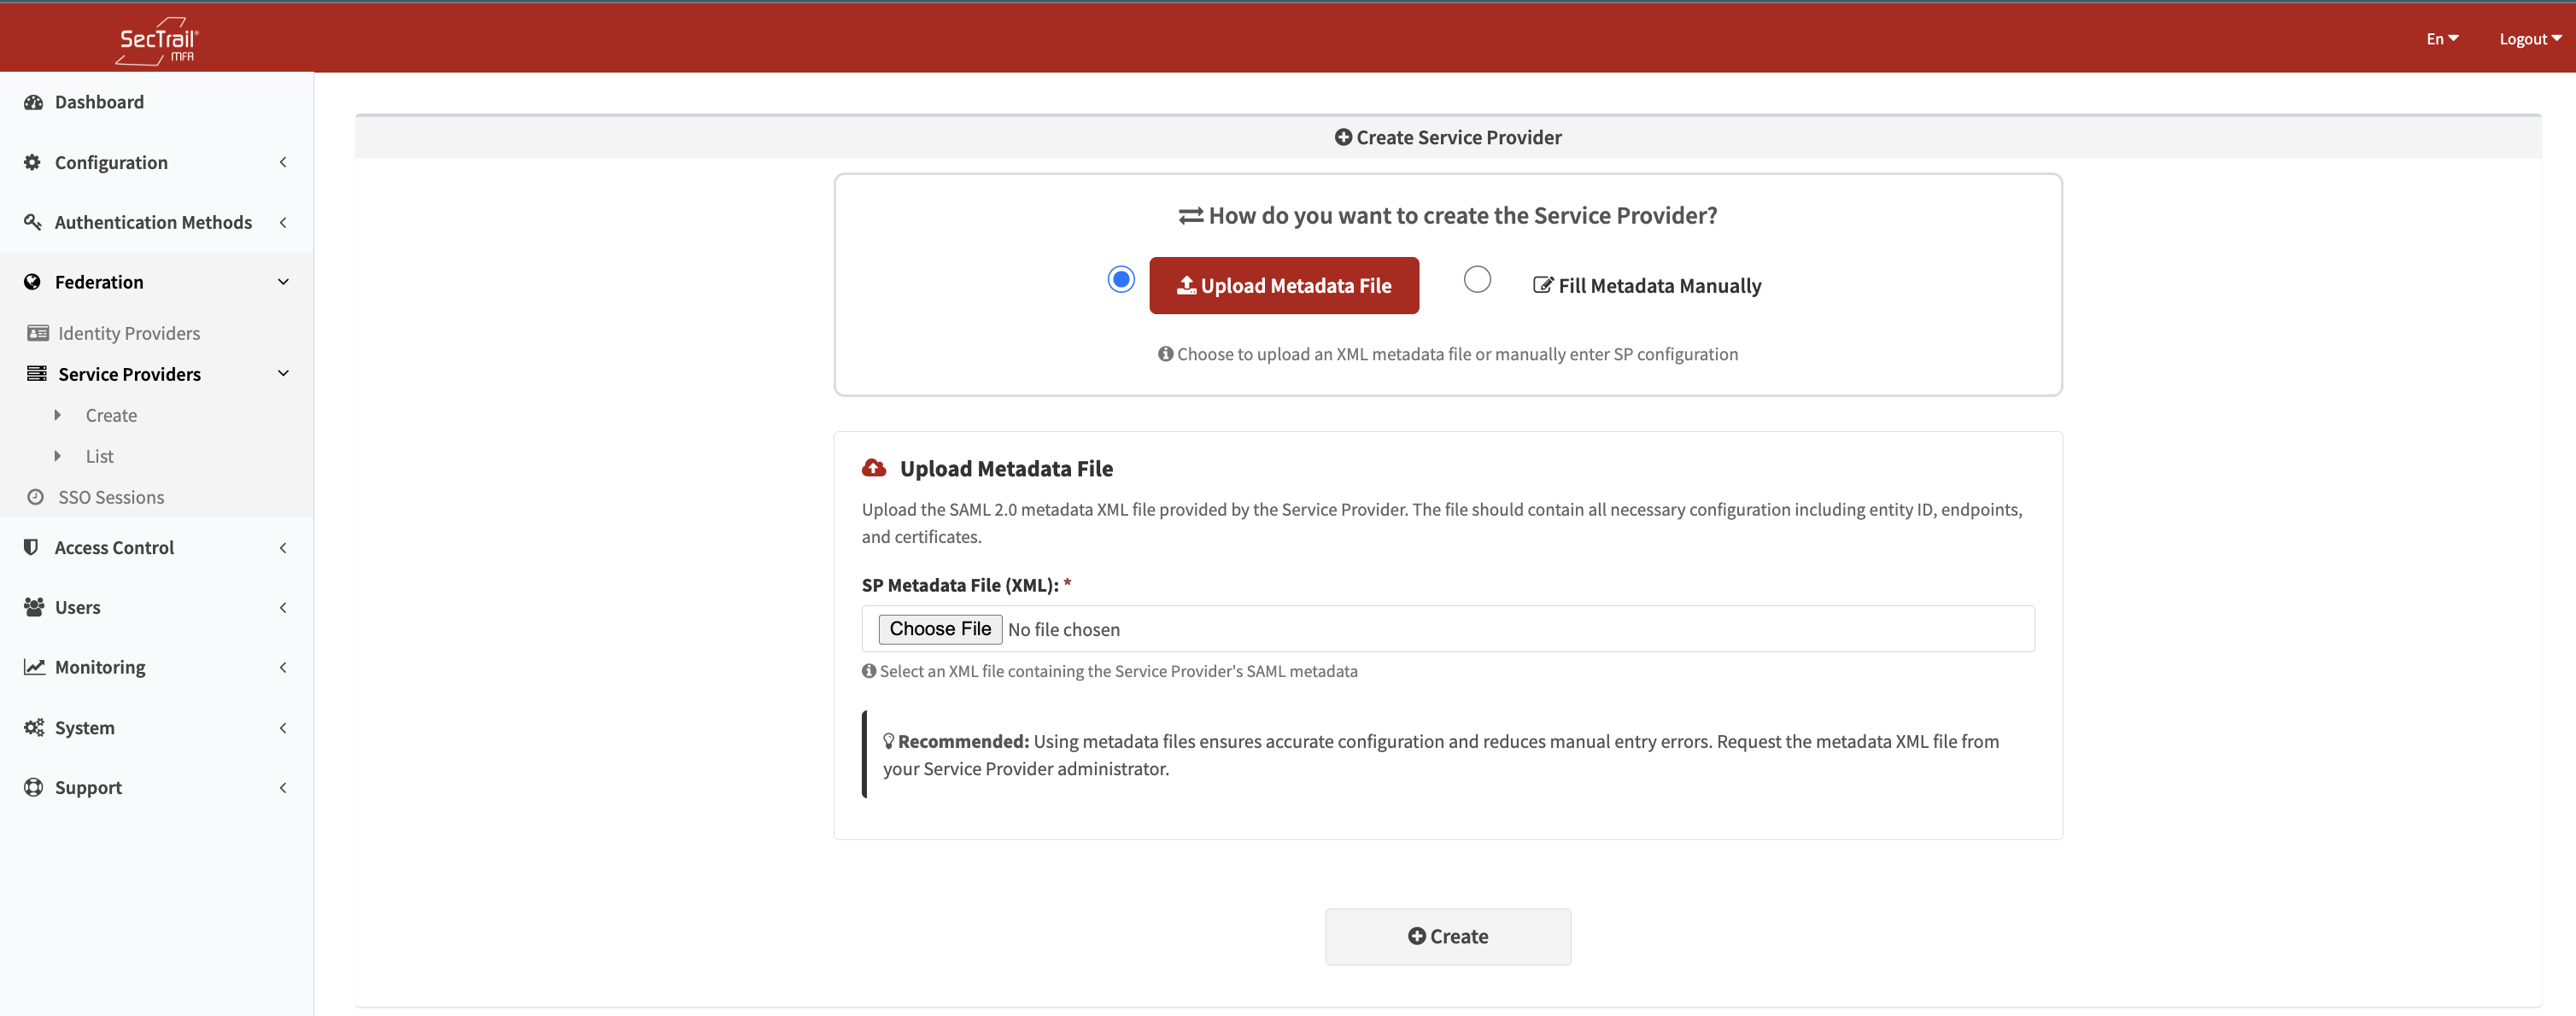
SP Manuel Giriş - Entity ID, ACS URL, sertifika ve bağlama yapılandırması
1. Service Provider (SP) Tanımlama
SecTrail MFA'da yeni bir SAML Service Provider tanımlamanız gerekir:
- Entity ID: Uygulamanın unique identifier'ı
- ACS URL: Assertion Consumer Service URL
- Binding: HTTP-POST veya HTTP-Redirect
- NameID Format: Email, persistent, transient, vb.
2. Metadata Exchange
SecTrail MFA, SAML metadata dosyası sağlar:
- IdP metadata URL üzerinden otomatik yapılandırma
- Manual metadata import/export
3. MFA Politikaları
Her SAML uygulaması için farklı MFA politikaları tanımlayabilirsiniz:
- Hangi faktörlerin kullanılacağı
- Kullanıcı gruplarına göre farklı politikalar
- Risk bazlı adaptive authentication
Desteklenen Kimlik Doğrulama Yöntemleri
SSO entegrasyonunda kullanılabilecek doğrulama yöntemleri:
- LDAP Doğrulaması: Active Directory veya LDAP sunucusu ile kimlik doğrulama
- Yerel Doğrulama: SecTrail MFA'nın yerel kullanıcı veritabanı ile doğrulama
- LDAP+OTP: Tek ekranda şifre + OTP ile çift faktörlü doğrulama
- Soft OTP: Mobil uygulama ile zamana dayalı tek kullanımlık şifre (SecTrail Authenticator)
- SMS OTP: SMS ile gönderilen tek kullanımlık şifre
- Mail OTP: Email ile gönderilen tek kullanımlık şifre
- Anlık Bildirim Doğrulaması: Mobil uygulama üzerinden push notification ile onay (SecTrail Authenticator)
- Onaylı OTP: Önceden onaylanmış OTP kodları ile doğrulama
- Mail Link Onay: Email ile gönderilen link üzerinden onay
- QR ile Giriş (Parolasız): Mobil uygulama ile QR kod okutarak parolasız giriş
- WebAuthn (FIDO2 donanım anahtarları): FIDO2 uyumlu donanım anahtarları ile güvenli giriş
SAML entegrasyonu için uygulamanızın SAML 2.0 Service Provider (SP) desteği olması gerekir.