Certificate Store
SecTrail CM, sunuculardaki sertifika depolarına (keystore/truststore) ve sertifika dizinlerine ajansız bağlantı kurarak sertifikaların otomatik keşfini, dağıtımını ve silinmesini sağlar. Hem Linux hem de Windows sunucular desteklenir:
| Cihaz Tipi | Platform | Bağlantı |
|---|---|---|
Certificate Store - Linux | Linux | SSH |
Certificate Store - Windows | Windows | WinRM veya SSH (OpenSSH) |
Desteklenen Store Tipleri
| Store Tipi | Açıklama |
|---|---|
JKS | Java KeyStore |
PKCS12 | PKCS#12 keystore (.p12 / .pfx) |
BKS | Bouncy Castle KeyStore |
BCFKS | Bouncy Castle FIPS KeyStore |
UBER | Bouncy Castle UBER KeyStore |
PEM | Bir dizindeki sertifika ve key dosyaları (keystore değil) |
Kullanım Alanları
- Java Applications: Standalone Java uygulamaları ve Java truststore (
cacerts) - Microservices: Spring Boot, Quarkus, Micronaut mikroservisleri
- Message Brokers: Apache Kafka, RabbitMQ (TLS)
- Databases: Elasticsearch, Cassandra (SSL/TLS)
- PEM Dizinleri: Sertifikalarını dosya olarak okuyan uygulamalar (örn.
/etc/pki/tls/certs)
Bağlantı Gereksinimleri
Linux
| Gereksinim | Detay | Açıklama |
|---|---|---|
| Protokol | SSH (Secure Shell) | Güvenli uzak bağlantı protokolü |
| Port | 22 | Standart SSH portu veya custom port |
| Kimlik Doğrulama | SSH Key veya Password | SSH anahtarı veya şifre ile kimlik doğrulama |
| Kullanıcı Yetkisi | Store okuma/yazma yetkisi | Keystore dosyasına veya PEM dizinine erişim ve düzenleme yetkisi |
Windows
| Gereksinim | Detay | Açıklama |
|---|---|---|
| Protokol | WinRM veya SSH (OpenSSH) | Windows uzak yönetim protokolü |
| Port | 5986 (HTTPS) / 5985 (HTTP) | Güvenli bağlantı için HTTPS portu önerilir |
| Transport | NTLM / Kerberos | Windows kimlik doğrulama mekanizmaları |
| Kimlik Doğrulama | Domain hesabı veya lokal kullanıcı | Windows kullanıcı kimlik bilgileri |
| Kullanıcı Yetkisi | Store okuma/yazma yetkisi | Keystore dosyasına veya PEM dizinine erişim ve düzenleme yetkisi |
Otomatik İşlemler
SecTrail CM, Certificate Store üzerinde aşağıdaki işlemleri otomatik gerçekleştirir:
- Sertifika Keşfi: Store'daki tüm sertifikalar (keystore'da alias bazında, PEM'de dosya bazında) okunur ve envantere eklenir
- Sertifika Ekleme: Private key'i olan sertifikalar anahtar çifti olarak, private key'i olmayanlar yalnızca sertifika (trusted certificate) olarak eklenir
- Sertifika Silme: Seçilen alias veya sertifika dosyaları store'dan silinir
- Servis Yeniden Başlatma: İsteğe bağlı olarak, sertifikayı kullanan servisler yeniden başlatılır
- Otomatik Geri Alma: Dağıtım başarısız olursa yapılan değişiklikler geri alınır
Yapılandırma Adımları
1. Kullanıcı Oluşturma
Automation > Device Users bölümüne gidin ve sunucuya bağlanacak kullanıcıyı oluşturun:
- Linux: Store dosyasına veya PEM dizinine okuma/yazma yetkisi olan SSH kullanıcısı
- Windows: Store dosyasına veya PEM dizinine okuma/yazma yetkisi olan domain veya lokal kullanıcı
2. Certificate Store Cihazını SecTrail CM'e Ekleme
Automation > Devices > Add New Device butonuna tıklayın ve aşağıdaki bilgileri girin:
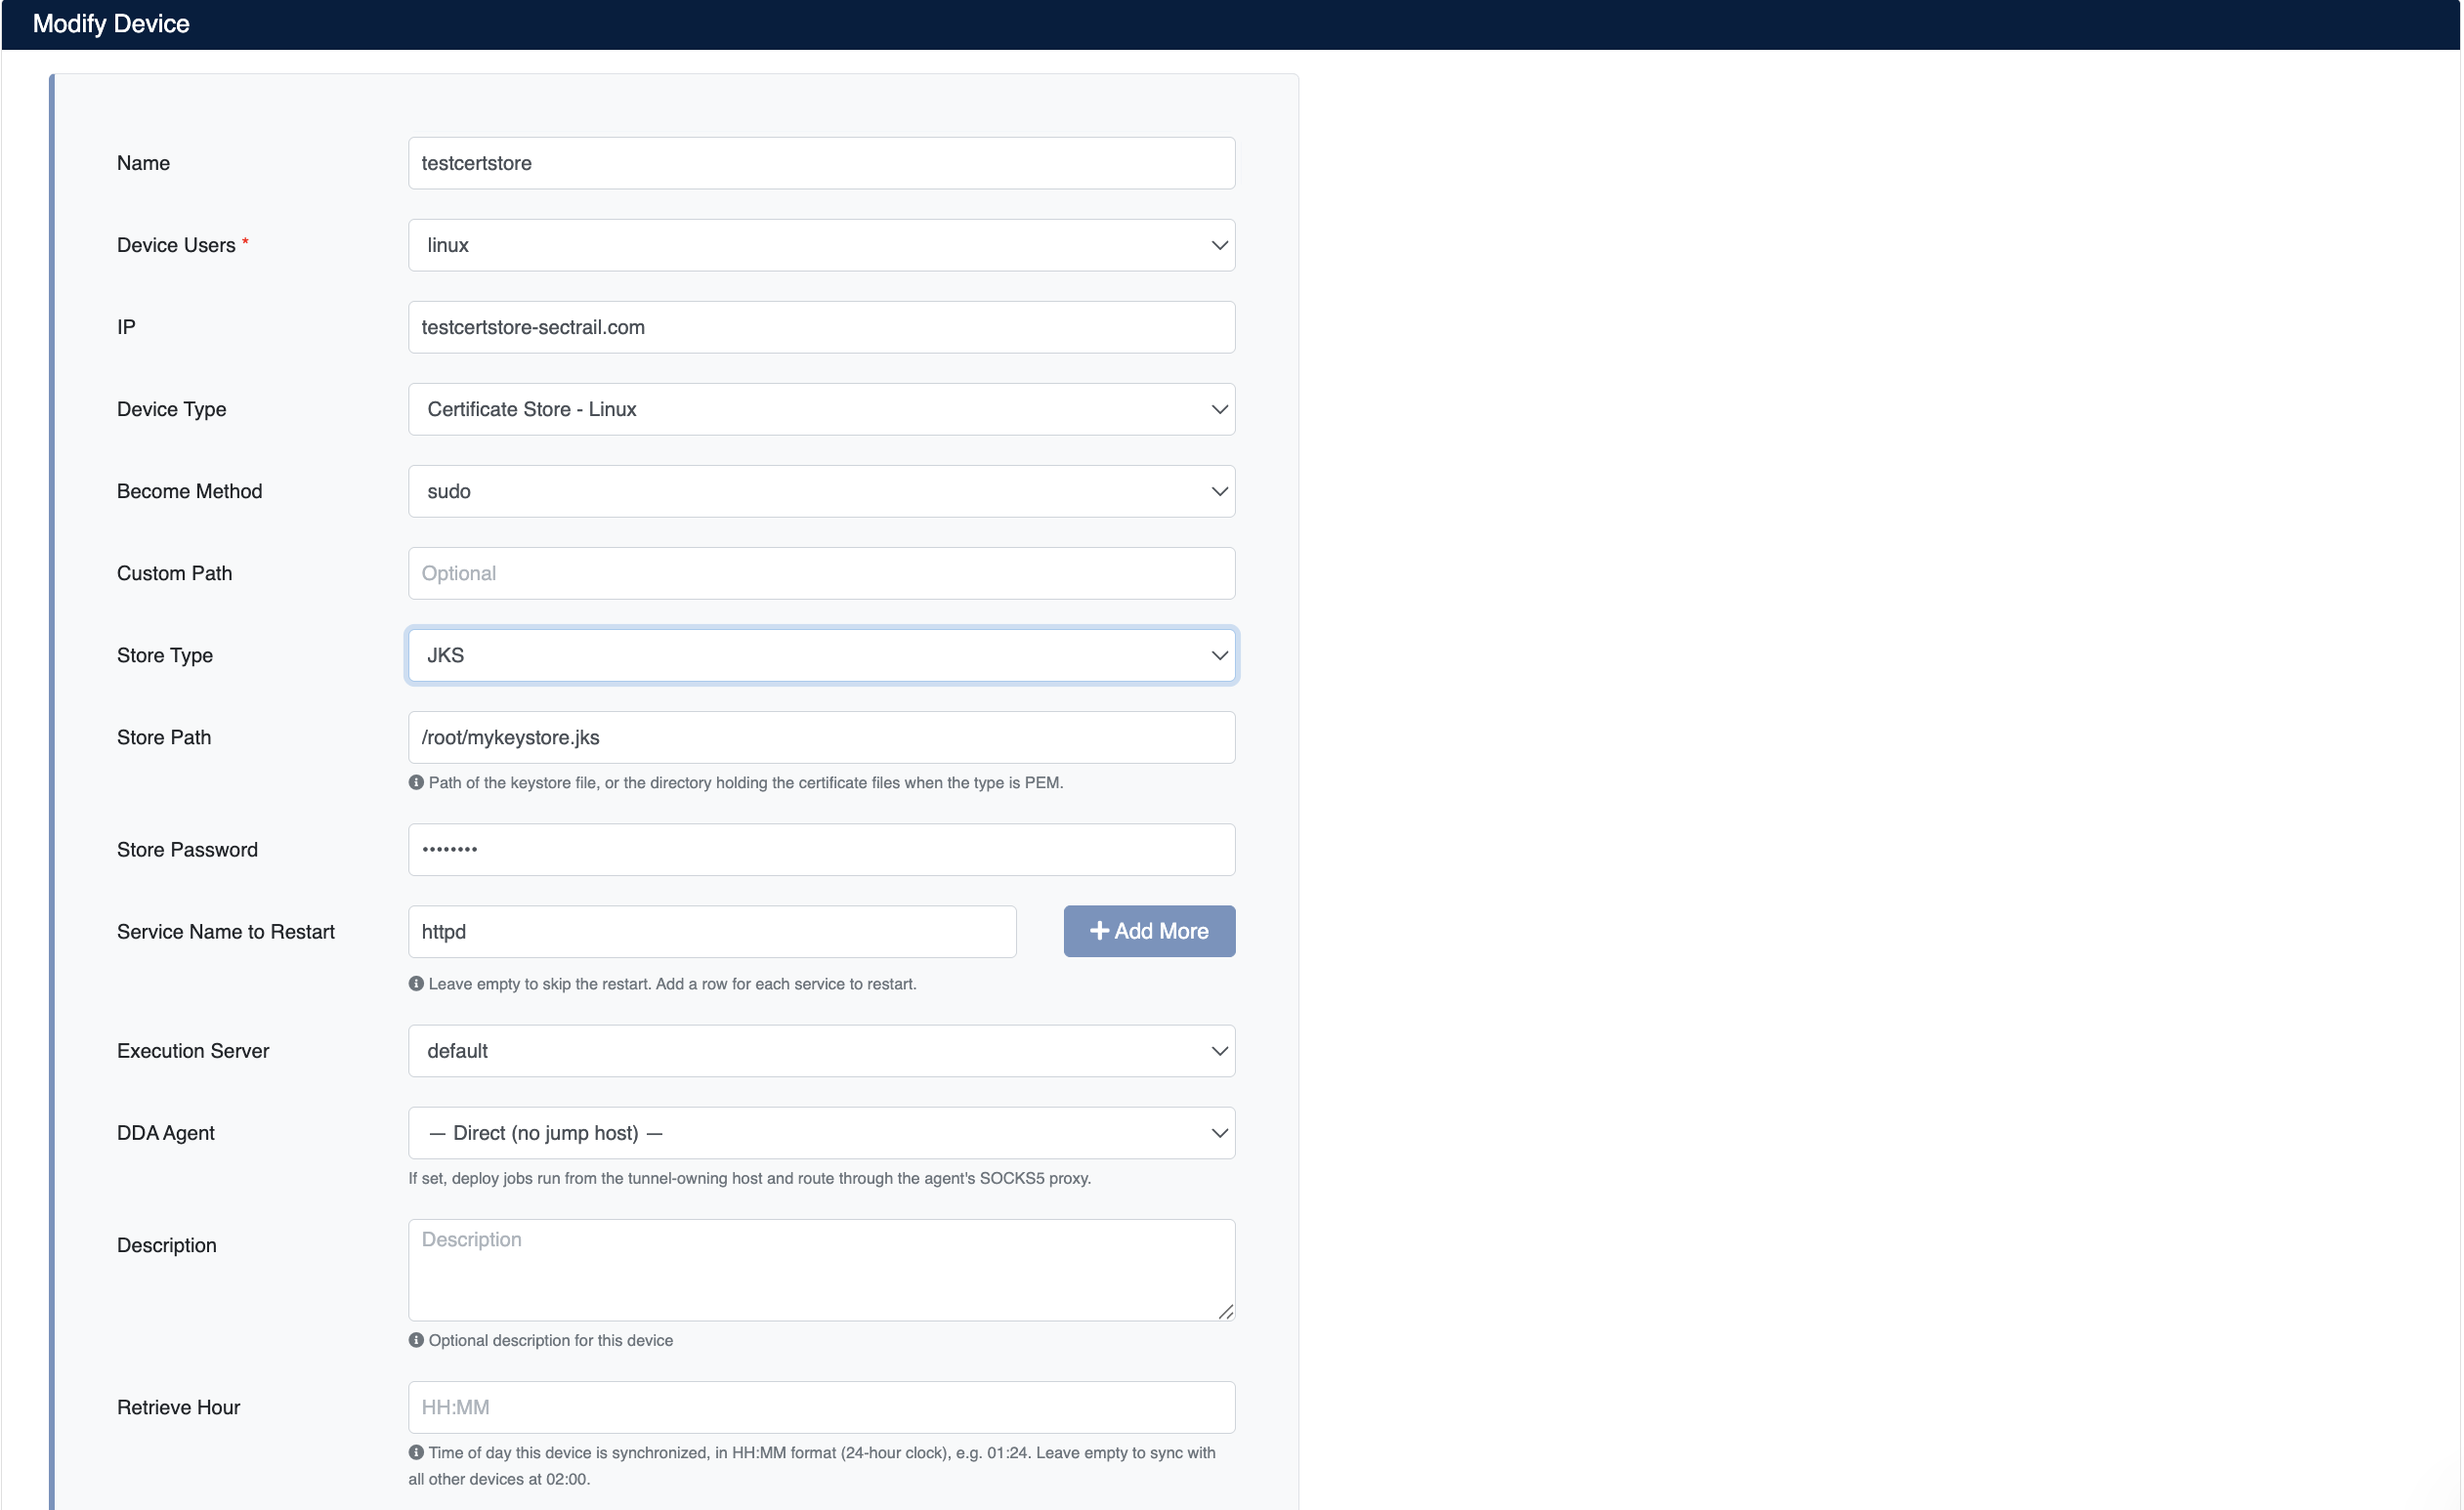
Ortak Alanlar:
- Name: Cihaz için tanımlayıcı isim verin
- Device Users: Adım 1'de oluşturduğunuz kullanıcıyı seçin
- IP: Sunucunun IP adresini veya host adını girin
- Device Type:
Certificate Store - LinuxveyaCertificate Store - Windowsseçin - Store Type: Store tipini seçin (
JKS,BKS,BCFKS,UBER,PKCS12,PEM) - Store Path: Keystore dosyasının tam yolu. Tip
PEMise sertifika dosyalarının bulunduğu dizin (örn./etc/pki/tls/certsveyaC:\certs). Keystore tiplerinde boş bırakılırsa Java'nın varsayılan truststore'u (<JAVA_HOME>/lib/security/cacerts) kullanılır. - Store Password: Keystore parolası.
PEMtipinde bu alan gösterilmez. - Service Name to Restart: (Opsiyonel) Dağıtımdan sonra yeniden başlatılacak servis. Birden fazla servis için Add More ile yeni satır ekleyin. Boş bırakılırsa servis yeniden başlatılmaz.
- Execution Server: Dağıtım işlemlerini yürütmek için kullanılacak sunucu
Linux'a Özel Alanlar:
- Become Method: Yetki yükseltme yöntemini seçin (örn:
sudo). Kullanıcı store'a doğrudan erişebiliyorsa yetki yükseltme kullanılmaz. - Custom Path: (Opsiyonel)
keytooldosyasının tam yolu. Boş bırakılırsakeytoolsunucuda otomatik olarak aranır.
Windows'a Özel Alanlar:
- Connection:
WinRMveyaSSHseçin - Transport: NTLM veya Kerberos seçin (WinRM)
- Connection Type: Güvenli bağlantı için
Secureseçin (WinRM) - Port: WinRM portu (varsayılan:
5986HTTPS veya5985HTTP)
Certificate Store cihazı SecTrail CM'e eklendikten sonra, store içindeki sertifikalar otomatik olarak keşif periyoduna dahil edilir ve düzenli olarak taranır. Süresi dolmak üzere olan veya sorunlu sertifikalar için otomatik alarm oluşturulur.
PEM tipinde sertifika dosyalarını okumak için Linux sunucuda openssl ve python3 kurulu olmalıdır.
3. Cihaz Bilgilerini Görüntüleme
Cihaz eklendikten sonra Automation > Devices listesinde görüntülenecektir. Store'daki sertifikaları görmek için satıra tıklayın:
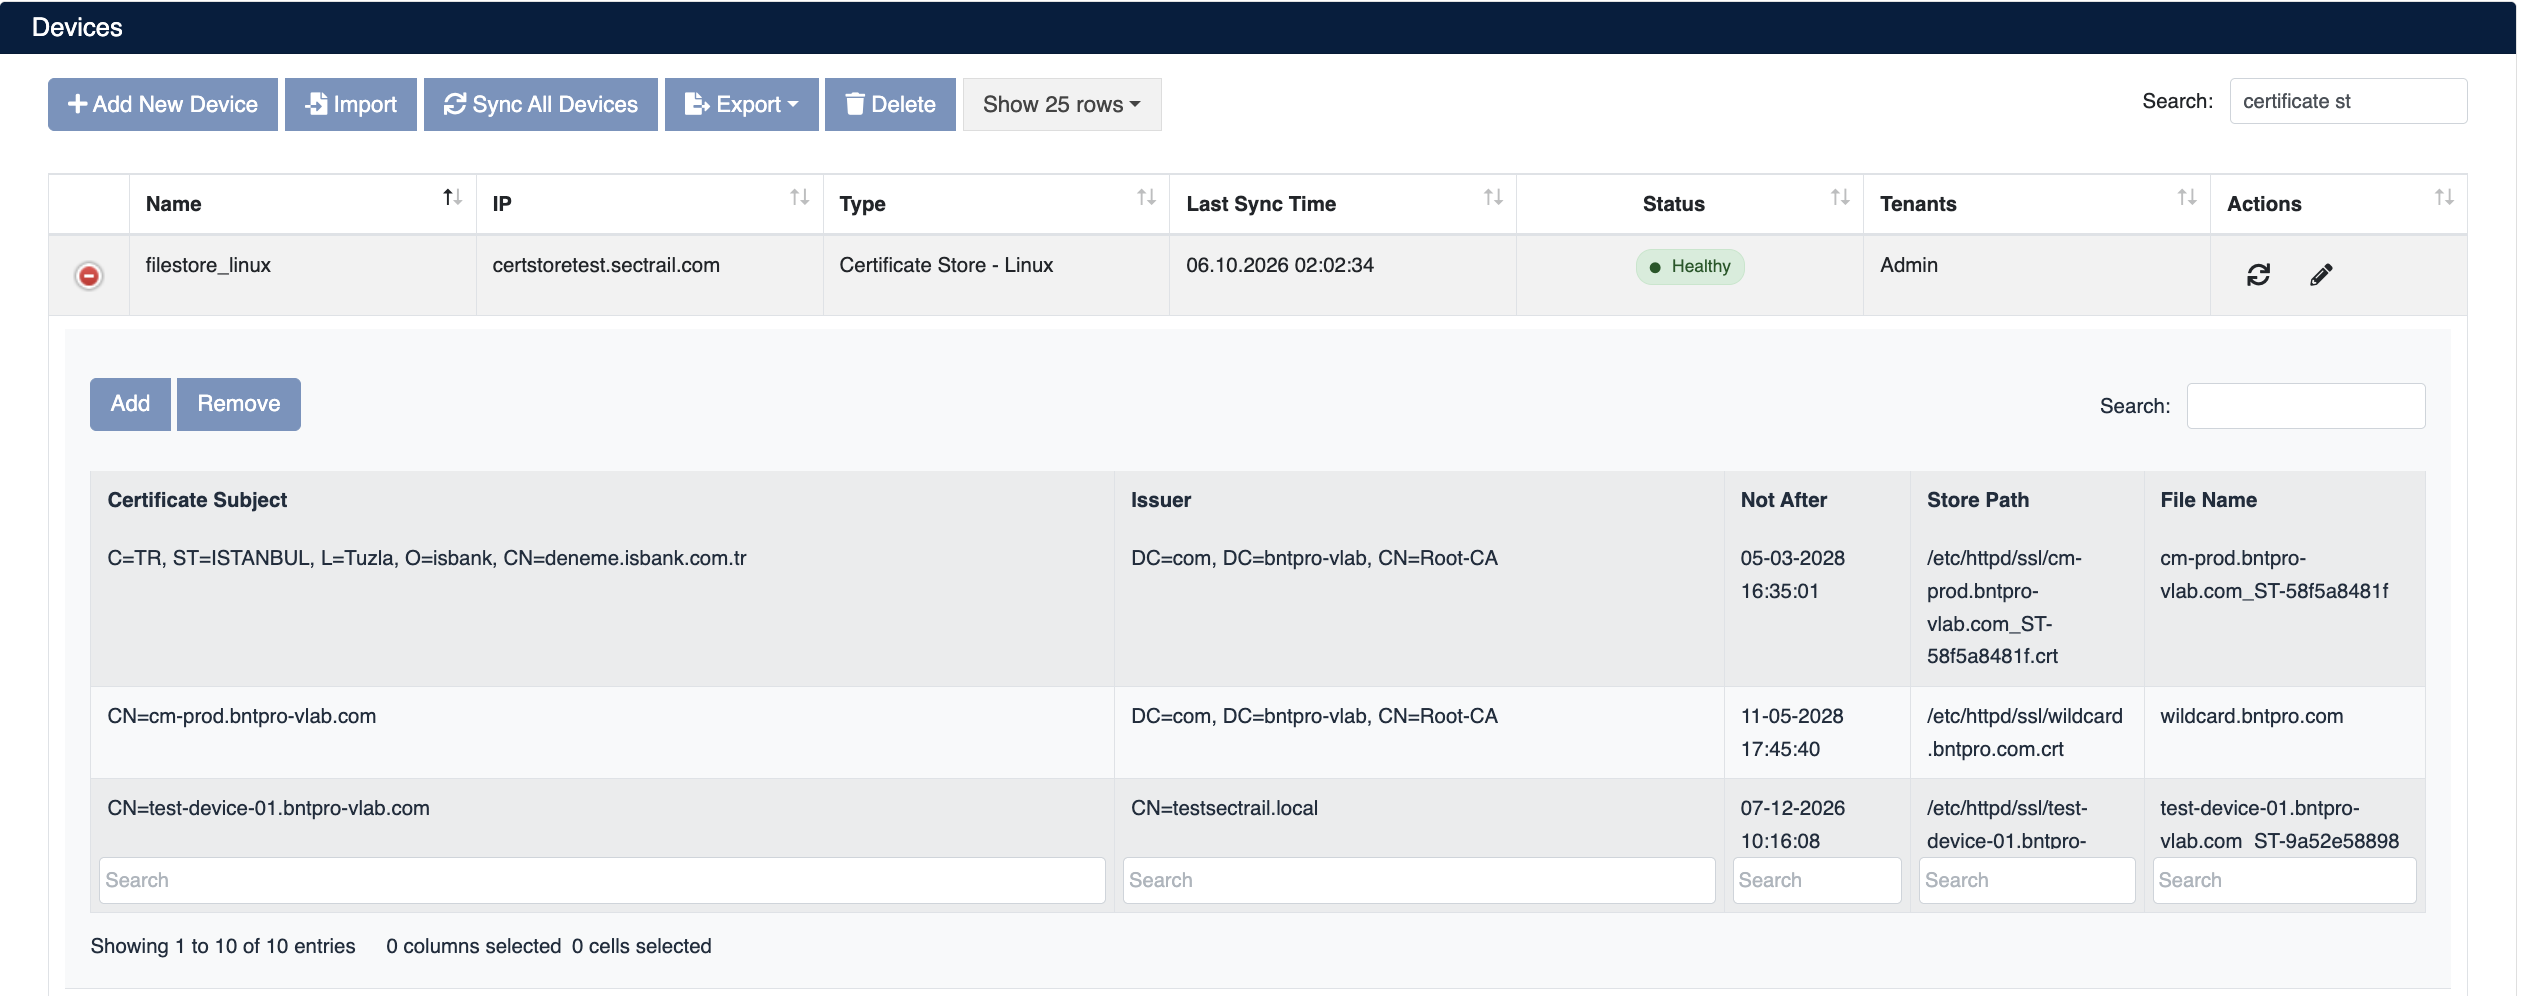
Cihaz detaylarında aşağıdaki bilgiler görüntülenir:
- Certificate Subject: Sertifika özne bilgileri (CN, ST, L, O, OU)
- Issuer: Sertifikayı veren CA bilgileri
- Not After: Sertifika geçerlilik son tarihi
- Store Path: Keystore dosyasının yolu (
PEMtipinde sertifika dosyasının yolu) - Alias Name: Sertifikanın keystore'daki alias adı (
PEMtipinde bu sütun File Name olarak görünür)
Liste üzerindeki Add butonu ile store'a sertifika eklenir, Remove butonu ile seçili sertifikalar silinir.
Sertifika Ekleme
Adım 1: Sertifika Seçimi
- Automation > Devices bölümünden Certificate Store cihazınızın satırına tıklayın
- Sertifika listesinin üzerindeki Add butonuna tıklayın
- Açılan Add Trust Store formunu doldurun:
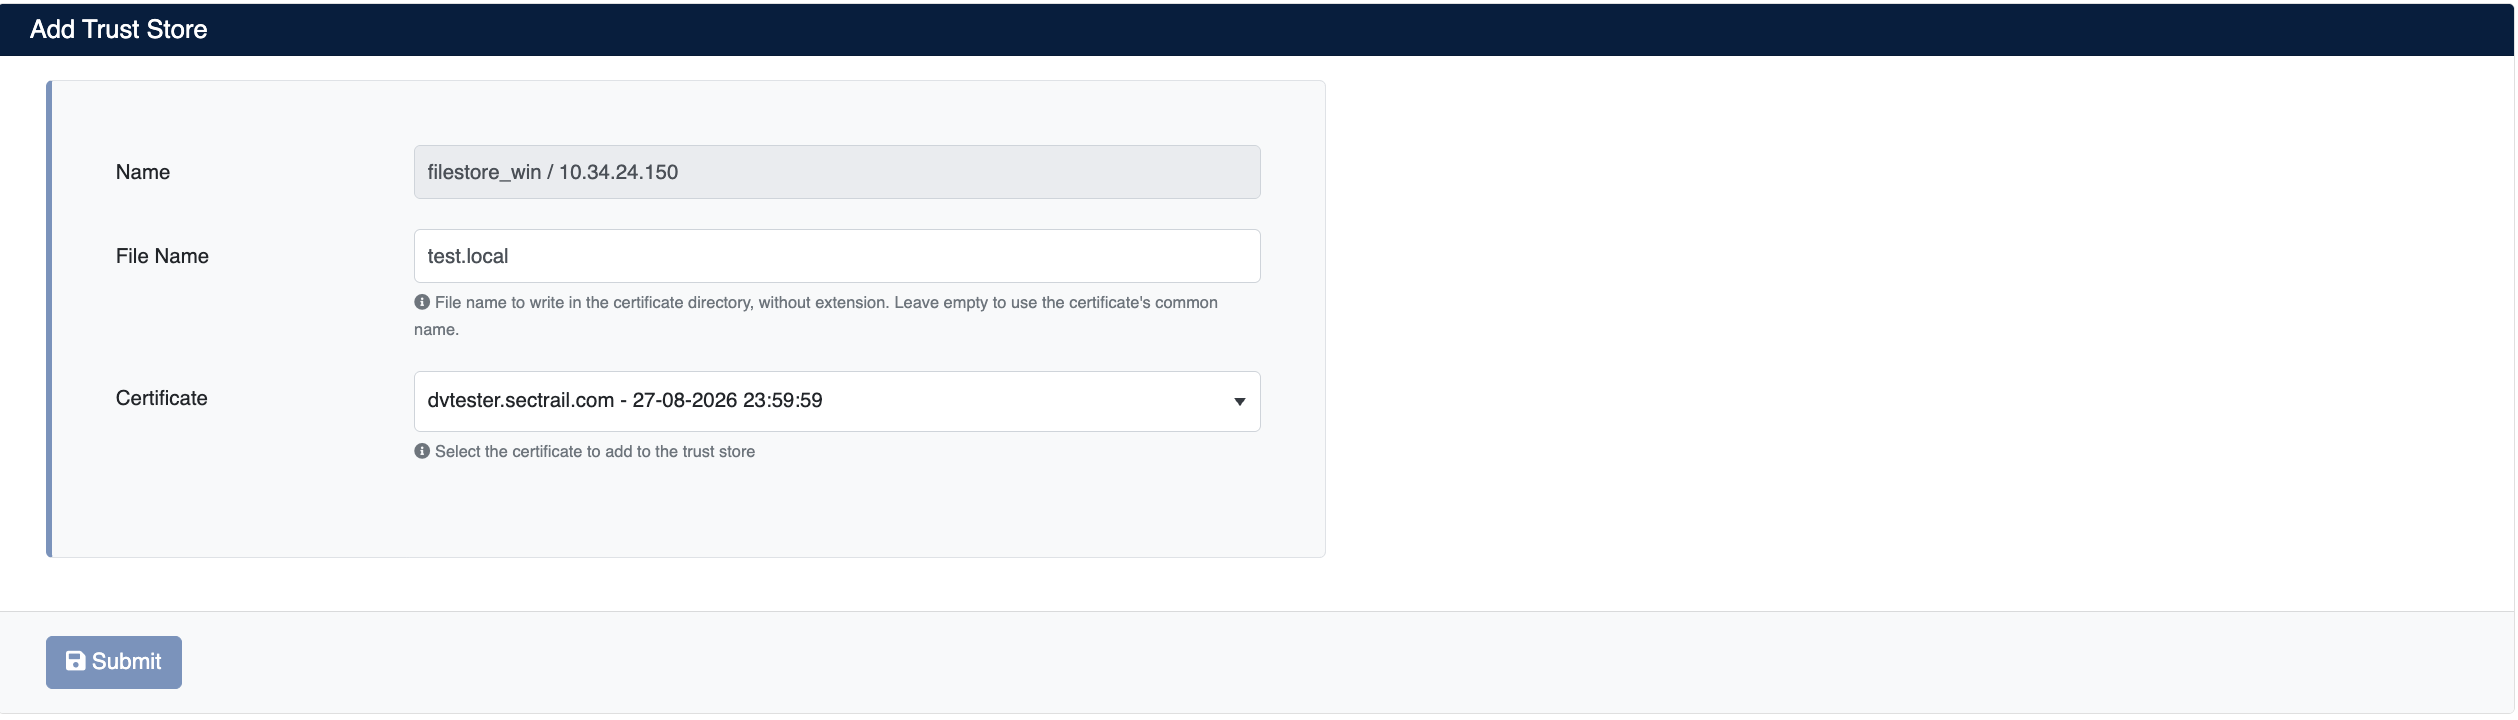
- Name: Cihaz adı ve IP adresi (değiştirilemez)
- Alias Name: (Opsiyonel) Sertifikanın keystore'a ekleneceği alias.
PEMtipinde bu alan File Name olarak görünür ve dizine yazılacak dosyanın uzantısız adıdır. Boş bırakılırsa sertifikanın CN değerinden ve işlem numarasından türetilir. - Trust CA Certificate: CA sertifikasına güvenilip güvenilmeyeceği (
true/false). Yalnızca keystore tiplerinde görünür. - Certificate: Store'a eklenecek sertifika
- Password: Sertifikanın private key'i varsa, keystore'a aktarılacak PFX'i koruyan parola. Boş bırakılırsa sertifikanın kendi parolası kullanılır. Yalnızca keystore tiplerinde görünür.
Adım 2: Ekleme İşlemini Başlatma
Submit butonuna tıklayarak işlemi başlatın.
Adım 3: İşlem Takibi
İşlem Automation > Processes bölümünden takip edilebilir:
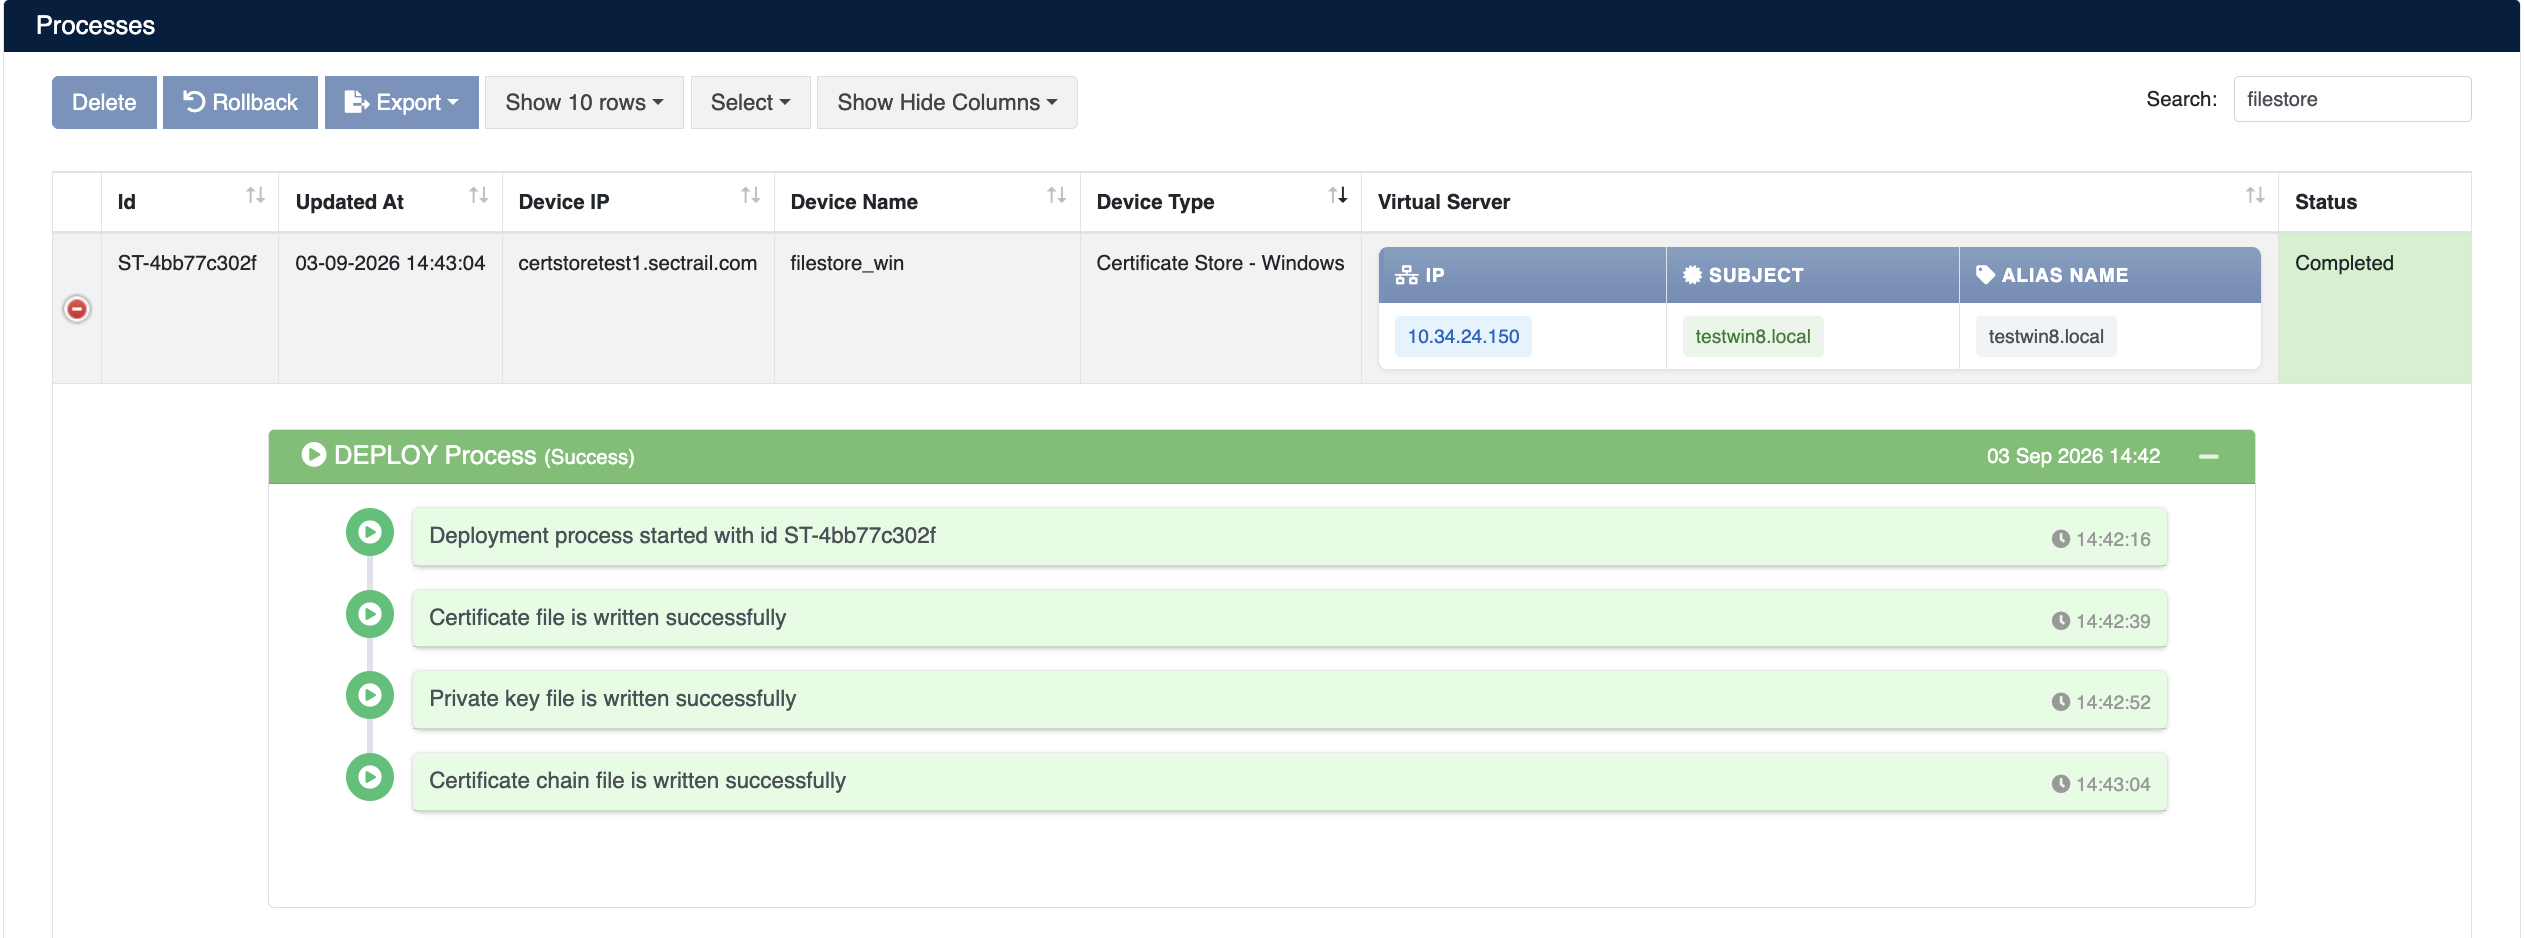
İşlem Detayları
| Adım | Keystore Tipleri | PEM |
|---|---|---|
| 1 | Sertifika (private key varsa PFX olarak) sunucuya geçici olarak yüklenir | Aynı adda dosya varsa yedeklenir |
| 2 | Alias'ın store'da bulunmadığı kontrol edilir | Sertifika dosyası (<ad>.crt) yazılır |
| 3 | Sertifika keytool ile store'a eklenir | Private key varsa key dosyası (<ad>.key) yazılır |
| 4 | — | Chain varsa chain dosyası (<ad>_chain.crt) yazılır |
| 5 | Tanımlıysa servisler yeniden başlatılır | Tanımlıysa servisler yeniden başlatılır |
Ekleme sırasında bir adım başarısız olursa, keystore tiplerinde eklenen alias store'dan kaldırılır; PEM tipinde ise yedeklenen dosyalar geri yüklenir veya yeni yazılan dosyalar silinir.
Sertifika Silme (Remove)
- Automation > Devices bölümünden Certificate Store cihazınızın satırına tıklayın
- Sertifika listesinden silmek istediğiniz sertifikaları seçin
- Remove butonuna tıklayın ve onay verin
İşlem Automation > Processes bölümünden takip edilebilir:
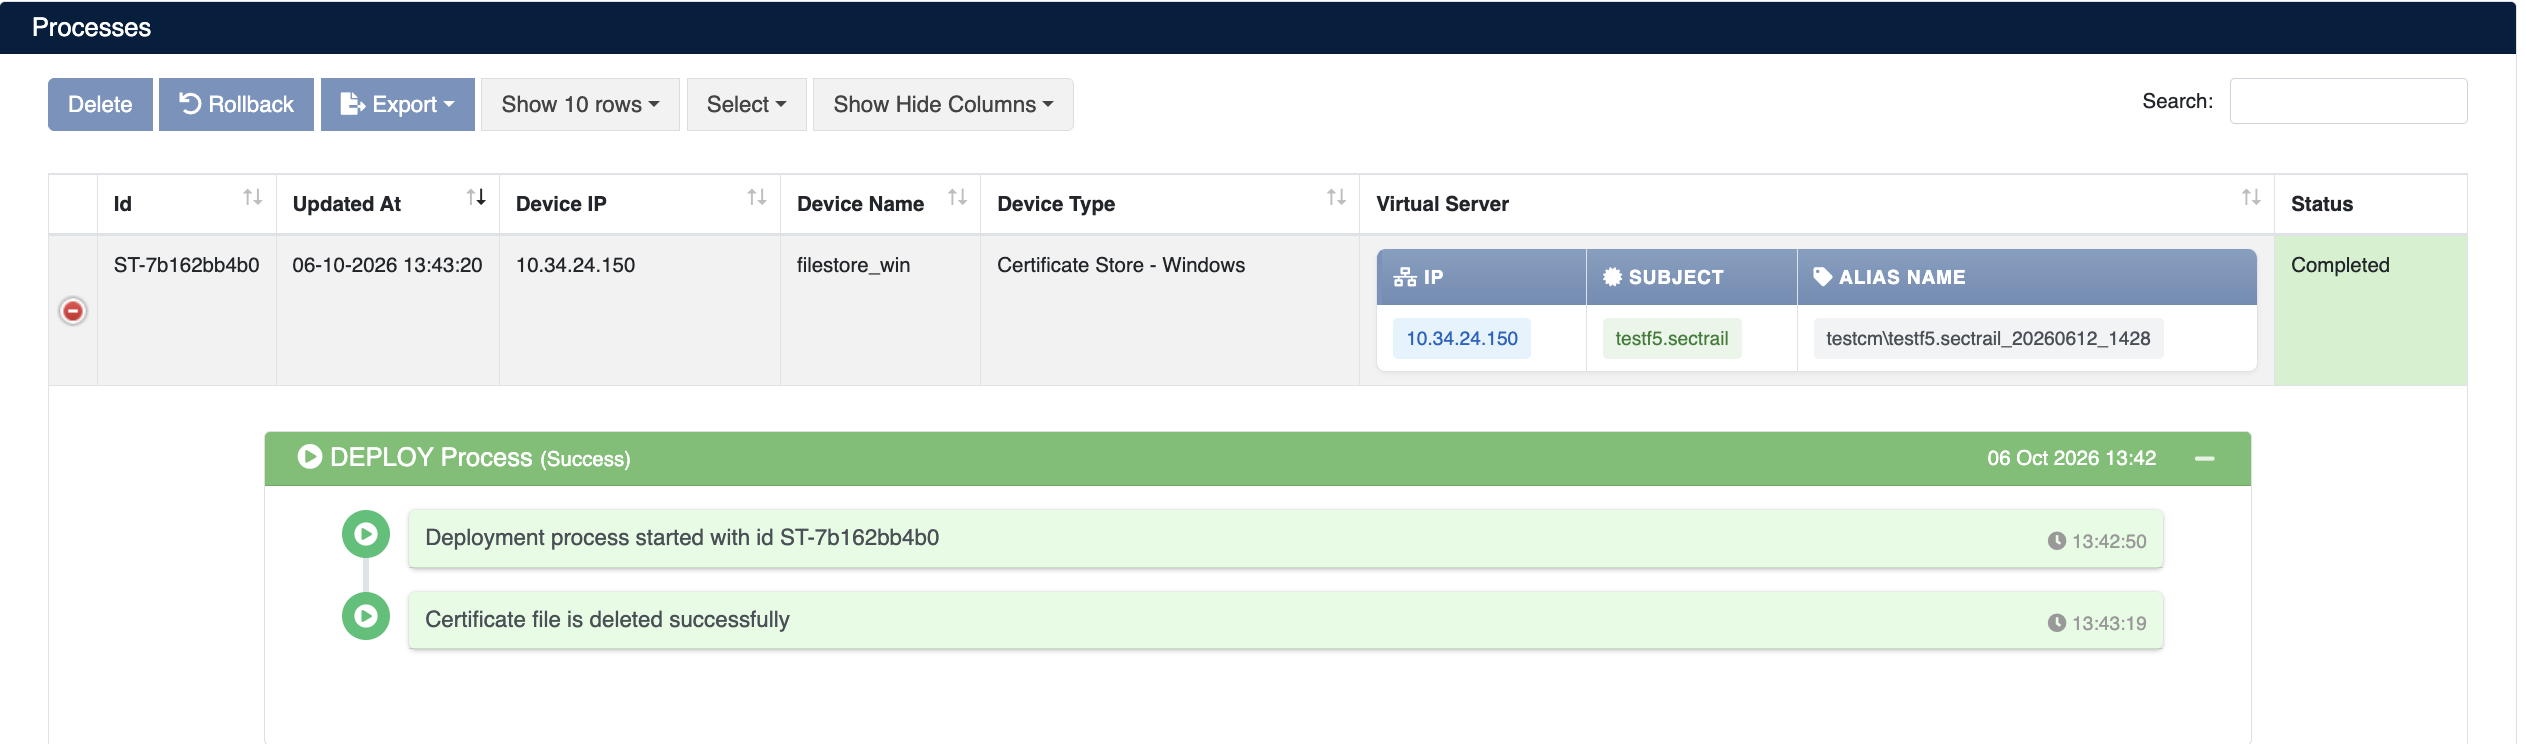
| Store Tipi | İşlem |
|---|---|
| Keystore Tipleri | Alias'ın store'da bulunduğu kontrol edilir ve sertifika keytool ile silinir |
| PEM | Sertifikaya ait .crt, .key ve _chain.crt dosyaları dizinden silinir |
Store Tiplerine Göre Farklar
Yukarıdaki ekran görüntüleri PEM tipinden alınmıştır. Diğer store tiplerinde ekranlar aynıdır; yalnızca aşağıdaki alanlar farklıdır.
Ekran Alanları
| Store Tipi | Cihaz Formu | Cihaz Detayı Sütunu | Add Trust Store Formu | Ekleme Yöntemi |
|---|---|---|---|---|
JKS | Store Path (keystore dosyası), Store Password | Alias Name | Alias Name, Trust CA Certificate, Certificate, Password | keytool |
PKCS12 | Store Path (keystore dosyası), Store Password | Alias Name | Alias Name, Trust CA Certificate, Certificate, Password | keytool |
BKS | Store Path (keystore dosyası), Store Password | Alias Name | Alias Name, Trust CA Certificate, Certificate, Password | keytool + Bouncy Castle |
BCFKS | Store Path (keystore dosyası), Store Password | Alias Name | Alias Name, Trust CA Certificate, Certificate, Password | keytool + Bouncy Castle |
UBER | Store Path (keystore dosyası), Store Password | Alias Name | Alias Name, Trust CA Certificate, Certificate, Password | keytool + Bouncy Castle |
PEM | Store Path (dizin) | File Name | File Name, Certificate | Dosya yazma |