Soft OTP (TOTP)
Soft OTP, zamana dayalı tek kullanımlık şifre (TOTP - Time-Based One-Time Password) üreten mobil uygulamalar ile kimlik doğrulama yöntemidir. SecTrail Authenticator ile uyumludur.
Soft OTP Nedir?
Soft OTP profilleri, kullanıcıların mobil cihazlarındaki TOTP uygulamaları ile 6 haneli dinamik kodlar oluşturarak kimlik doğrulaması yapmalarını sağlar. İnternet bağlantısı gerektirmediği için offline kullanıma uygundur.
Nasıl Çalışır?
Soft OTP, RFC 6238 TOTP standardını kullanır:
- Sunucu ve kullanıcı cihazı arasında paylaşılan gizli bir anahtar (secret key) kullanılır
- Bu anahtar ve zaman damgası kombinasyonu ile dinamik kod üretilir
- Kodlar her 30 saniyede bir değişir
- Sunucu ve cihaz saat senkronizasyonu kritiktir
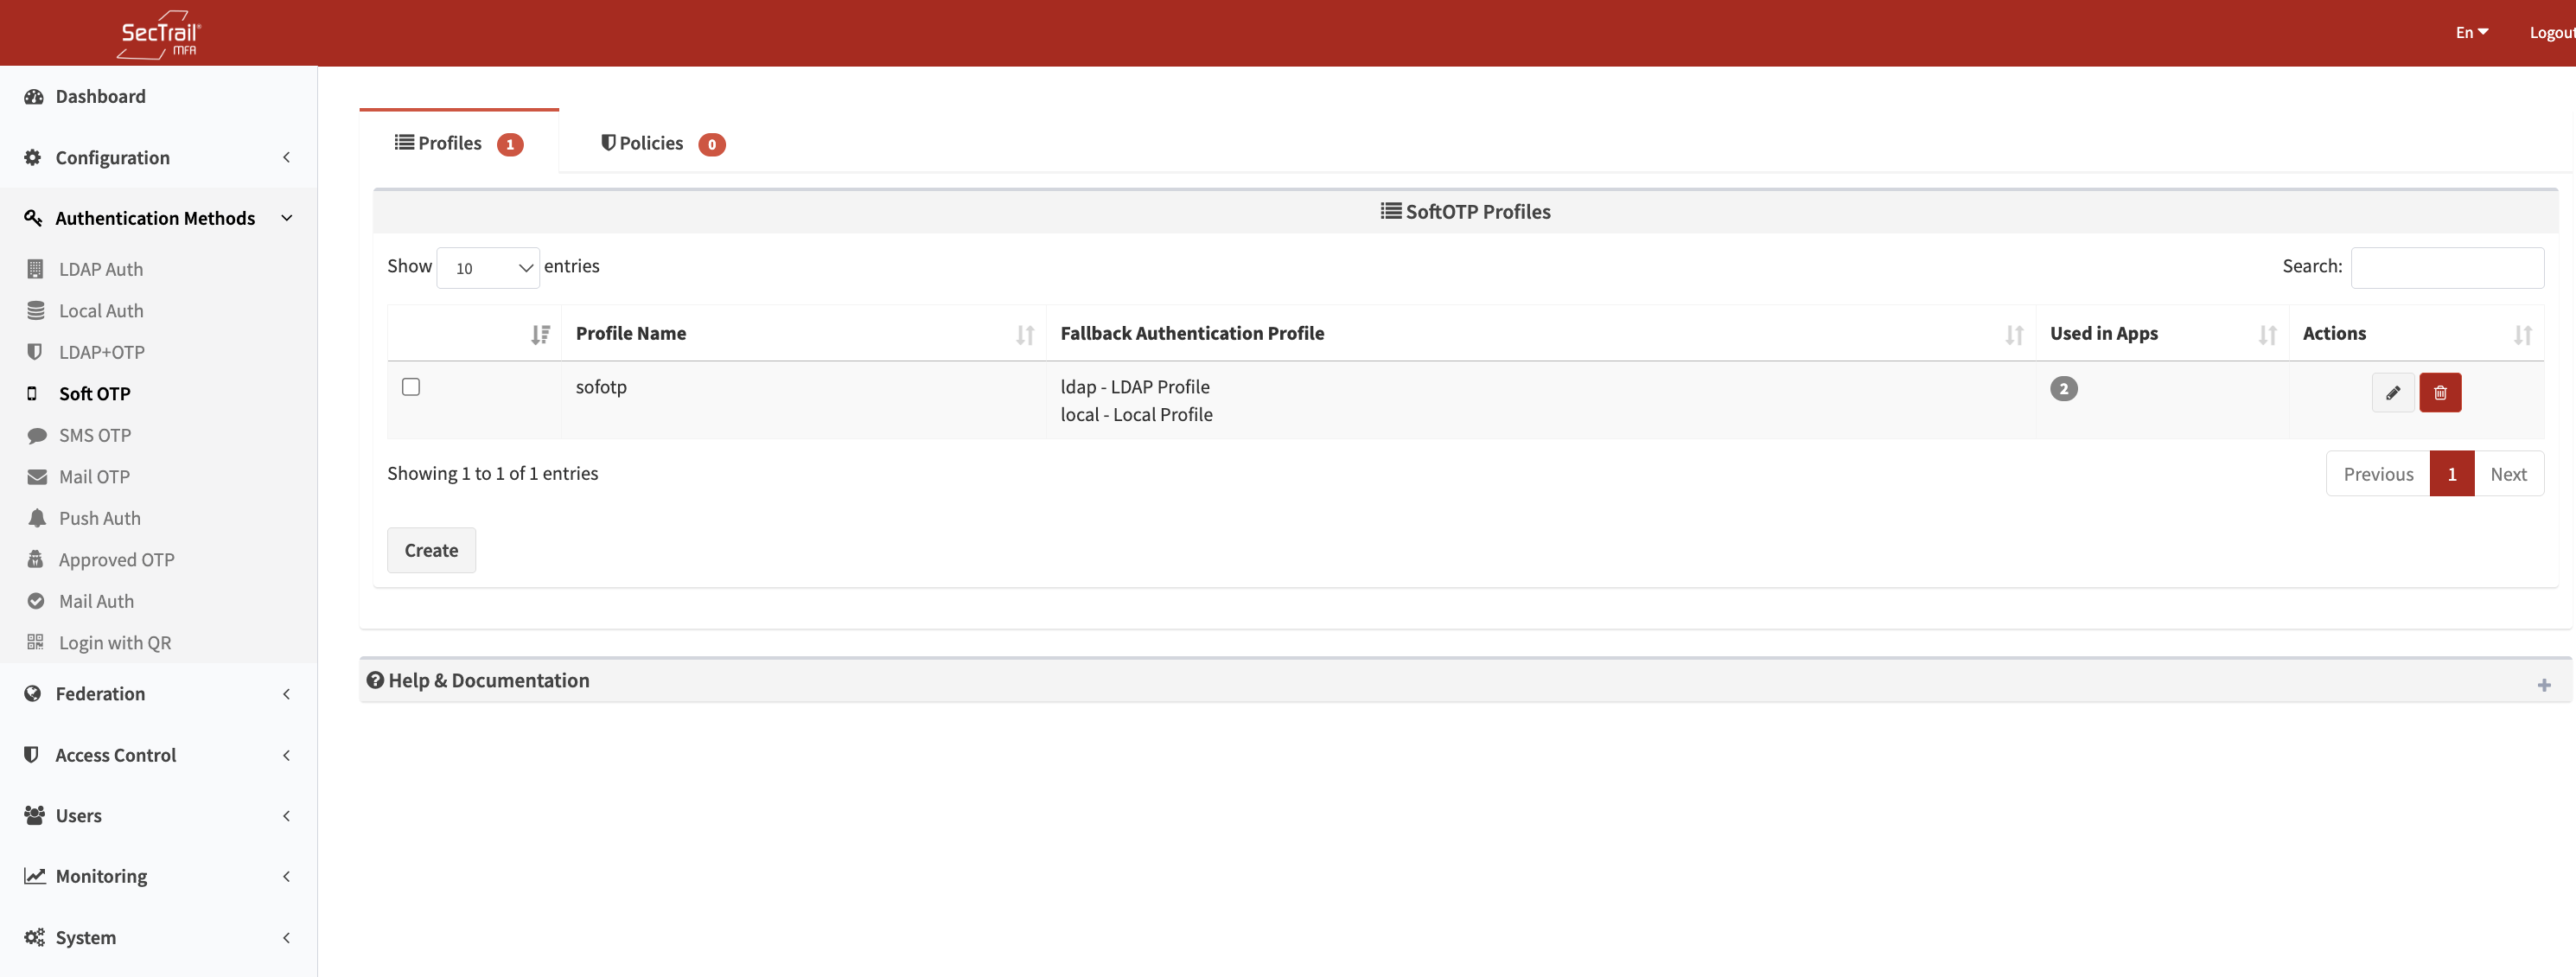
Soft OTP Kimlik Doğrulama Yöntemi
Profiller
Soft OTP profilleri, kullanıcıların TOTP ile nasıl doğrulanacağını tanımlar.
Profil Yapılandırma Alanları
- Profil Adı: Profil için tanımlayıcı bir isim
- Yedek Doğrulama Profilleri: İlk faktör doğrulama için kullanılacak profiller (LDAP veya Local)
- Birden fazla profil seçilebilir
- Kullanıcının kimliğini doğrulamak ve özniteliklerini almak için kullanılır
Soft OTP profilleri mutlaka bir yedek doğrılama profili gerektirir. Bu profiller, kullanıcının kimliğini doğrulamak ve LDAP/Local özniteliklerini almak için kullanılır.
Kullanıcı Kayıt Süreci
İlk Kurulum (Tek Seferlik)
- Uygulama İndir: SecTrail Authenticator Mobil uygulamasını indirin
- Kayıt Paneline Eriş: Kayıt Paneline giriş yapın
- Kayıt URL'sini Aç: Tarayıcıdan kayıt sayfasına gidin
- Doğrulama Tamamla: Doğrulama adımlarıyla kimliğinizi doğrulayın
- QR Kod Tara: Hesap ekle seçeneği üzerinden QR kodu tarayın
- Kaydı Doğrula: Uygulamanın ürettiği ilk kodu girerek kaydı onaylayın
Soft OTP kaydı yapabilmek için kullanıcının mobil uygulama kaydını başarılı şekilde tamamlaması gerekir.
Kayıt Sonrası
✅ Artık kullanıcı, SecTrail Authenticator mobil uygulamasından aldığı 6 haneli kodlar ile kimlik doğrulaması yapabilir.
Soft OTP kodları zamana dayalı olduğu için, mobil cihazın saatinin doğru olması kritiktir. Cihaz saati yanlışsa kodlar geçersiz olabilir.
Politikalar
Soft OTP politikaları, hangi kullanıcıların hangi profil ile doğrulanacağını belirler.
Politika Yapılandırma Alanları
- Soft OTP Profili: Kullanılacak Soft OTP profili
- Yedek Doğrulama Profilleri: Kullanıcı özniteliklerini almak için kullanılacak LDAP/Local profil
- Bu profil, Soft OTP profilinin yedek doğrulama profillerinde biri olmalıdır
- LDAP veya Local kullanıcı özniteliklerini okumak için kullanılır
- Kullanıcının LDAP'te mi Local'de mi olduğunu belirler
- Öznitelik: Kullanıcı özniteliği
- LDAP Öznitelikleri:
memberOf,department,title,mailvb. - Local Öznitelikler:
username,group_name,email,mobilevb. - Yaygın öznitelikler dropdown'da listelenir
- Özel öznitelikler manuel girilebilir
- LDAP Öznitelikleri:
- Öznitelik Değerleri: Eşleştirilecek değer veya değerler
- Dropdown'dan önceden tanımlı değerler seçilebilir
- Özel değerler manuel girilebilir
- Wildcard (*) ve regex pattern'leri desteklenir
Politika Davranışı
- Politika Yoksa: Tüm kullanıcılar varsayılan profile yönlendirilir
- Politika Varsa: Sadece politika kurallarına uyan kullanıcılar bu profil ile doğrulanabilir
- Öncelik Sırası: Politikalar yukarıdan aşağıya doğru değerlendirilir, ilk eşleşen politika kullanılır
Kullanım Senaryoları
Senaryo 1: Offline 2FA
İnternet erişimi olmayan ortamlarda bile güvenli ikinci faktör doğrulama.
Senaryo 2: Standart Uyumluluk
TOTP standardına uygun herhangi bir uygulamayı kullanabilme.
Senaryo 3: Güvenli Erişim
Phishing ve SMS intercept saldırılarına karşı dayanıklı doğrulama.
Avantajlar
- ✅ Offline Yetenekli: İnternet bağlantısı gerektirmez
- ✅ Evrensel Uyumluluk: Tüm TOTP uygulamaları ile çalışır
- ✅ Güvenli: Time-based algoritma ile phishing koruması
- ✅ Maliyet Etkin: SMS maliyeti gerektirmez