Zamana Dayalı Politikalar
Zamana dayalı politikalar, kullanıcıların sisteme hangi gün ve saatlerde erişebileceğini kontrol etmenizi sağlar. Bu özellik, iş saatleri dışında erişimi kısıtlamak veya belirli kullanıcı grupları için farklı zaman dilimlerinde erişim tanımlamak için kullanılır.
Zamana Dayalı Politikalar Nedir?
Zamana dayalı erişim kontrolü, kullanıcıların veya kullanıcı gruplarının belirli gün ve saatlerde sisteme erişimini yönetmenizi sağlar. Bu özellik, kimlik doğrulama profili bazında çalışır ve öncelik sırasına göre değerlendirilir.
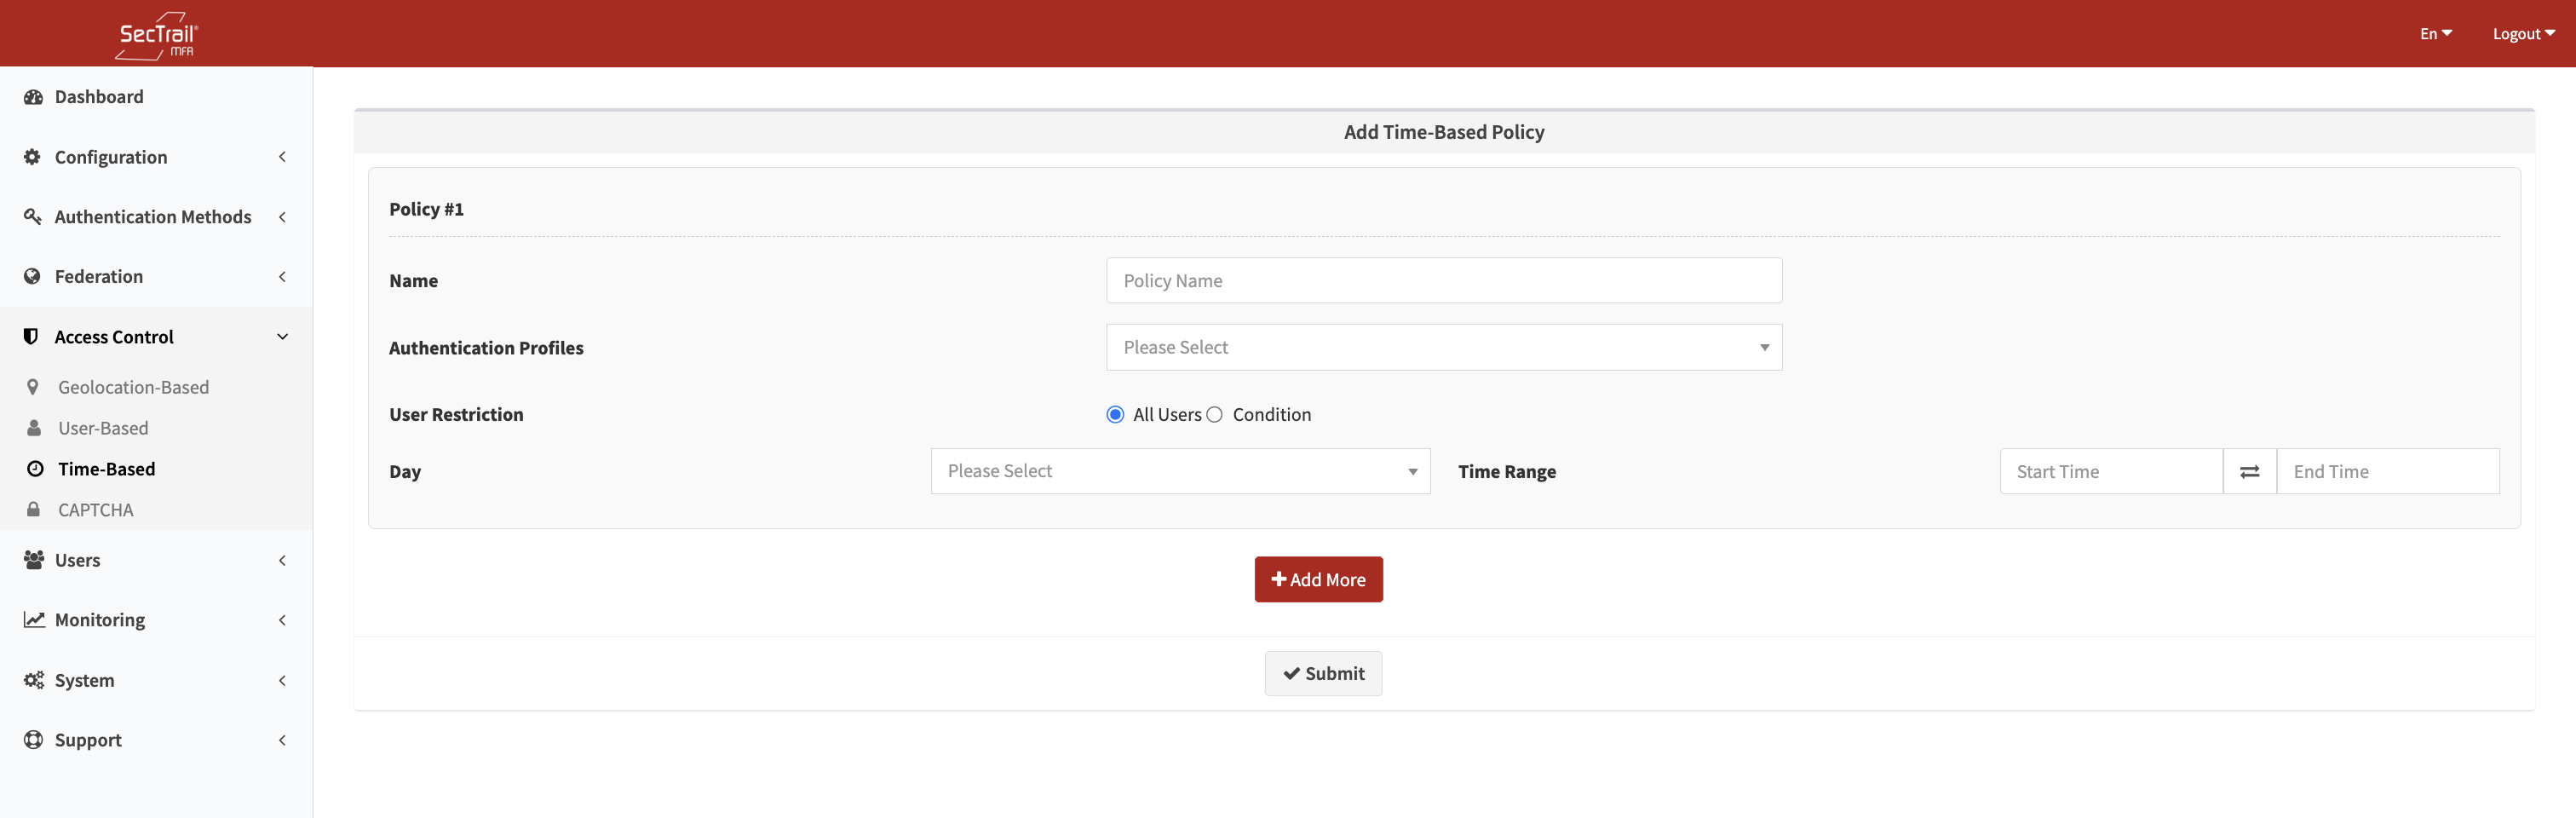
Zamana Dayalı Politikalar
Yapılandırma Seçenekleri
Politika Adı
Politika için tanımlayıcı bir isim. Bu isim, politika yönetiminde ve loglarda politikayı tanımlamak için kullanılır.
Kimlik Doğrulama Profili
Bu politikanın hangi kimlik doğrulama profili ile çalışacağını belirler. LDAP, Local, veya diğer kimlik doğrulama profilleri seçilebilir.
Önemli: Seçilen kimlik doğrulama profili, kullanıcı özniteliklerini almak için kullanılır.
Öznitelik ve Öznitelik Değerleri
Politikanın hangi kullanıcılara uygulanacağını belirler.
LDAP Kullanıcıları için:
memberOf- AD gruplarına göredepartment- Departmana göretitle- Unvan göremail- E-posta adresine göre- Wildcard (
*) - Tüm kullanıcılar
Local Kullanıcılar için:
username- Kullanıcı adına göregroup_name- Gruba göre- Wildcard (
*) - Tüm kullanıcılar
Gün Seçimi
Politikanın hangi günlerde geçerli olacağını belirler. Çoklu gün seçimi yapabilirsiniz.
Seçenekler:
- Pazartesi
- Salı
- Çarşamba
- Perşembe
- Cuma
- Cumartesi
- Pazar
Zaman Aralığı
Seçilen günlerde erişimin izin verileceği saat aralığını belirler.
Format: HH:MM - HH:MM (örn: 09:00 - 18:00)
Önemli: Zaman aralığı, SecTrail MFA sunucusunun bulunduğu timezone'a göre değerlendirilir.
Öncelik
Birden fazla politika tanımlıysa, hangi politikanın önce değerlendirileceğini belirler. Düşük numara yüksek önceliği ifade eder (1 en yüksek önceliktir).
Nasıl Çalışır?
- Kullanıcı Giriş Yapar: Kullanıcı sisteme kimlik doğrulama talebi gönderir
- Politika Kontrolü: Sistem, tanımlı zamana dayalı politikaları öncelik sırasına göre değerlendirir
- Kullanıcı Eşleşmesi: Kullanıcının öznitelikleri politika kurallarıyla eşleştirilir
- Zaman Kontrolü:
- Mevcut gün ve saat kontrol edilir
- Kullanıcı tanımlı zaman aralığında ise: Erişim izni verilir
- Kullanıcı zaman aralığı dışındaysa: Erişim reddedilir
Kullanım Senaryoları
Senaryo 1: İş Saatleri Kısıtlaması
Durum: IT departmanı çalışanlarının sadece mesai saatleri içinde (Pazartesi-Cuma, 09:00-18:00) sisteme erişmesini istiyorsunuz.
Yapılandırma:
- Günler: Pazartesi, Salı, Çarşamba, Perşembe, Cuma
- Saat: 09:00 - 18:00
- Öznitelik:
memberOf = CN=IT Department,OU=Groups,DC=example,DC=com
Sonuç: IT departmanı çalışanları sadece hafta içi mesai saatlerinde giriş yapabilir.
Senaryo 2: Vardiya Bazlı Erişim
Durum: Üretim tesisinde üç vardiya sistemi var ve her vardiya kendi saatlerinde erişim yapabilmeli.
Yapılandırma:
- Vardiya 1: 08:00-16:00,
department = Üretim-Vardiya1 - Vardiya 2: 16:00-00:00,
department = Üretim-Vardiya2 - Vardiya 3: 00:00-08:00,
department = Üretim-Vardiya3
Sonuç: Her vardiya sadece kendi çalışma saatlerinde sisteme erişebilir.
Senaryo 3: Hafta Sonu Kısıtlaması
Durum: Muhasebe departmanının hafta sonları sisteme erişiminin engellenmesi isteniy or.
Yapılandırma:
- Günler: Cumartesi, Pazar
- Saat: 00:00 - 23:59
- Öznitelik:
department = Accounting - Eylem: Bu politika ile erişim reddedilir (blacklist mantığı)
Not: Bu senaryo için ters politika oluşturulur: Hafta içi (Pazartesi-Cuma) için izin veren politika.
Senaryo 4: Acil Durum Erişimi
Durum: Sistem yöneticileri her zaman erişebilmeli.
Yapılandırma:
- Günler: Tüm günler seçili
- Saat: 00:00 - 23:59
- Öznitelik:
memberOf = CN=System Admins,OU=Groups,DC=example,DC=com - Öncelik: 1 (En yüksek öncelik)
Sonuç: Sistem yöneticileri 7/24 erişim yapabilir.
En İyi Uygulamalar
Öncelik Sırasını Dikkatlice Planlayın
Politikalar yukarıdan aşağıya doğru (öncelik numarasına göre) değerlendirilir. İlk eşleşen politika uygulanır. Genel politikalar (wildcard kullananlar) en düşük önceliğe sahip olmalıdır.
Örnek Sıralama:
- Öncelik 1: Sistem Yöneticileri - 7/24 erişim
- Öncelik 2: IT Departmanı - Mesai saatleri
- Öncelik 3: Tüm Kullanıcılar (*) - Mesai saatleri
Wildcard Kullanımı
Wildcard (*) tüm kullanıcıları eşleştirir. Bu tür politikalar varsayılan davranışı tanımlar ve en düşük önceliğe sahip olmalıdır.
Timezone Farkındalığı
Zaman aralıkları, SecTrail MFA sunucusunun timezone'una göre değerlendirilir. Farklı lokasyonlarda kullanıcılar varsa, timezone farkını göz önünde bulundurun.
Çakışan Politikalardan Kaçının
Aynı kullanıcı grubu için çakışan zaman aralıkları tanımlamayın. İlk eşleşen politika uygulanacağı için istenmeyen sonuçlar oluşabilir.
Acil Durum Erişimi
Sistem yöneticileri veya acil durum ekipleri için her zaman erişim sağlayan yüksek öncelikli politikalar oluşturun.
Kurulum Adımları
- Kimlik Doğrulama Profili Hazırlayın: LDAP veya Local kimlik doğrulama profili oluşturun
- Politika Oluşturun: Erişim Kontrolü > Zamana Dayalı Politikalar bölümünden yeni politika oluşturun
- Öznitelikleri Tanımlayın: Hangi kullanıcılara uygulanacağını belirleyin
- Gün ve Saat Seçin: İzin verilen gün ve saatleri tanımlayın
- Öncelik Belirleyin: Birden fazla politika varsa öncelik sırasını ayarlayın
- Test Edin: Farklı kullanıcılar ve zaman dilimlerinde test yapın
Avantajlar
- ✅ İş Saati Kontrolü: Mesai saatleri dışında erişimi kısıtlama
- ✅ Güvenlik: Yetkisiz saatlerde erişim denemelerini engelleme
- ✅ Compliance: İş saati politikalarına uyum
- ✅ Esnek Yapılandırma: Kullanıcı/grup bazlı farklı zaman dilimleri
- ✅ Öncelik Sistemi: Karmaşık senaryolar için çoklu politika desteği
- ✅ Audit: Zaman dışı erişim denemelerinin loglanması
Teknik Detaylar
- Timezone: Sunucu timezone'u baz alınır
- Format: 24 saat formatı (HH:MM)
- Dakika Hassasiyeti: Dakika seviyesinde kontrol
- Öncelik: Düşük numara yüksek öncelik
- Wildcard:
*tüm kullanıcıları eşleştirir - Logging: Tüm reddedilen erişimler loglanır
Dikkat Edilmesi Gerekenler
- Sunucu timezone'u doğru yapılandırılmalıdır
- Yaz saati uygulaması (DST) timezone ayarlarında dikkate alınmalıdır
- Birden fazla lokasyonda kullanıcılar varsa timezone farkı hesaplanmalıdır
- Test aşamasında kendinizi dışarıda bırakmamaya dikkat edin
- Acil durum senaryoları için 7/24 erişimli politikalar oluşturun
- Politika değişiklikleri anında uygulanır, restart gerekmez
- Wildcard politikaları en düşük önceliğe ayarlayın
Öncelik Sıralama Örneği
Öncelik 1: Sistem Yöneticileri         → 7/24 erişim
Öncelik 2: Network Ekibi               → 7/24 erişim
Öncelik 3: IT Departmanı               → Pazartesi-Cuma, 07:00-20:00
Öncelik 4: İnsan Kaynakları            → Pazartesi-Cuma, 09:00-18:00
Öncelik 5: Muhasebe Departmanı         → Pazartesi-Cuma, 08:30-17:30
Öncelik 6: Tüm Kullanıcılar (*)        → Pazartesi-Cuma, 09:00-18:00
Bu sıralamada:
- Sistem yöneticileri her zaman erişebilir (öncelik 1)
- IT departmanı genişletilmiş saatlerde erişebilir (öncelik 3)
- Diğer departmanlar kendi saatlerinde erişebilir
- Hiçbir politikaya uymayan kullanıcılar varsayılan mesai saatlerinde erişebilir (öncelik 6)
Sorun Giderme
Kullanıcı İzin Verilen Saatte Giriş Yapamıyor
- Sunucu timezone'unun doğru olduğunu kontrol edin
- Politika özniteliklerinin kullanıcıyla eşleştiğini doğrulayın
- Daha yüksek öncelikli başka bir politikanın erişimi engellemediğini kontrol edin
- SecTrail MFA loglarını inceleyin
Politika Uygulanmıyor
- Kimlik doğrulama profilinin doğru seçildiğini kontrol edin
- Öznitelik değerlerinin doğru olduğunu doğrulayın
- Öncelik sırasını gözden geçirin
- Politika kaydedildikten sonra aktif olup olmadığını kontrol edin
Timezone Sorunları
- Sunucu timezone ayarını kontrol edin:
timedatectl - NTP servisinin çalıştığını doğrulayın
- Yaz saati (DST) geçişlerini göz önünde bulundurun